Microsoft Patch Tuesday april 2026: prioriteringer for SharePoint og Windows
Apriloppdateringene rettet feil i SharePoint og Windows-nettverk. Senere rapporter om utnyttelse gjør det viktig å kontrollere at berørte systemer er oppdatert.
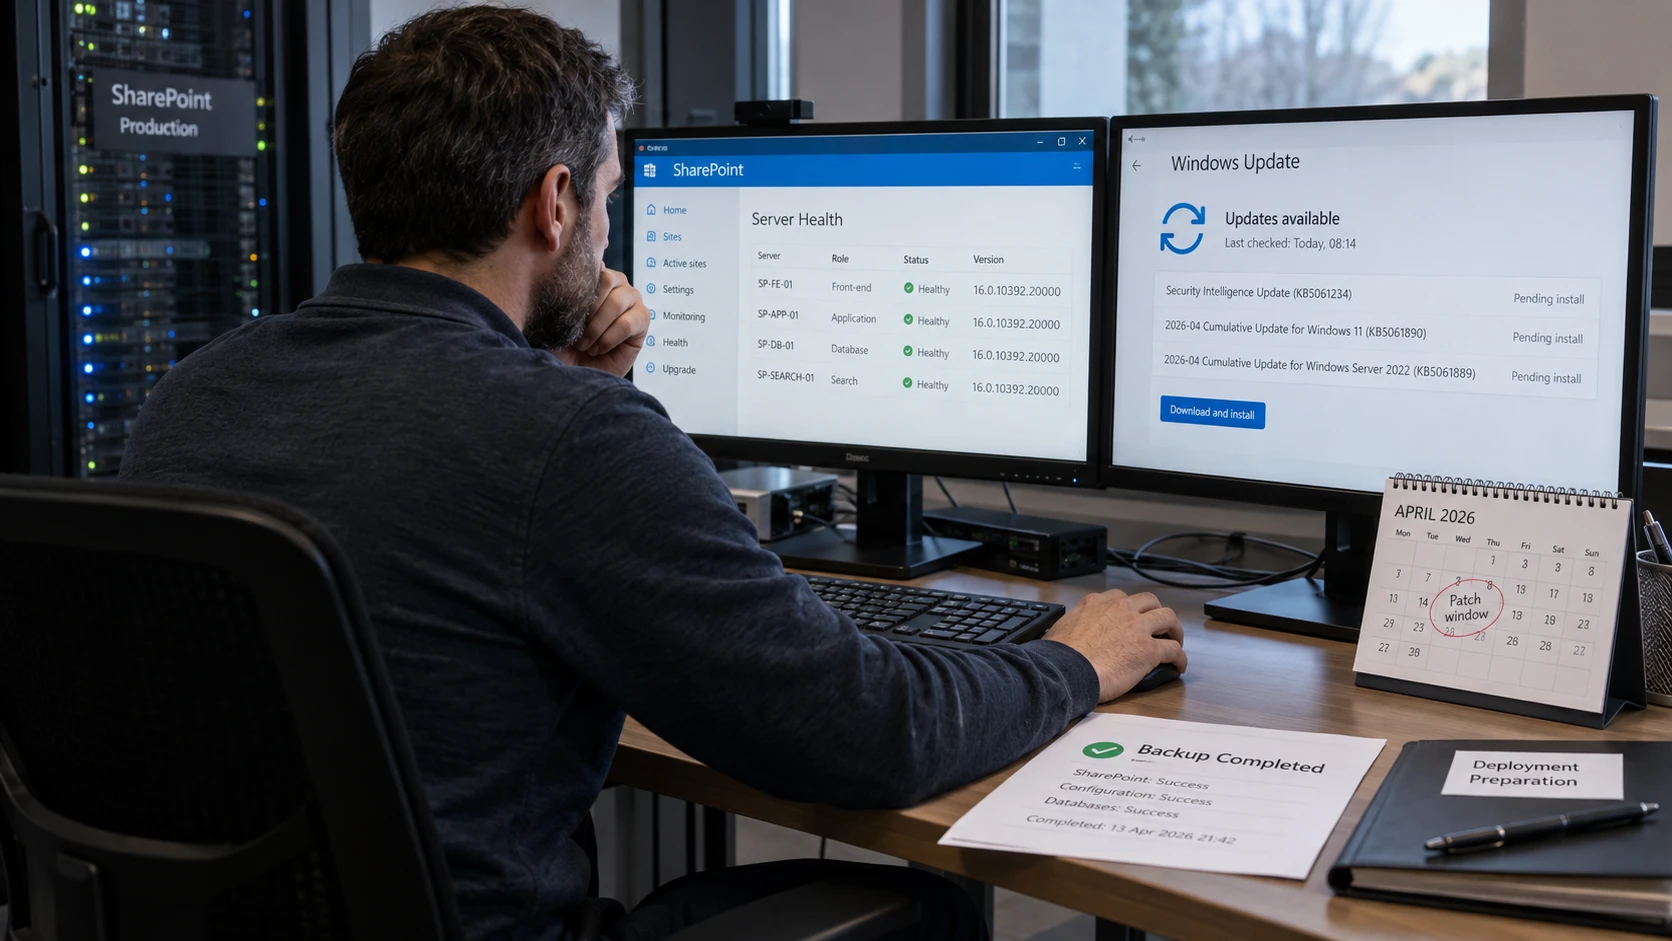
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Microsofts sikkerhetsoppdateringer for april 2026 omfattet viktige rettelser i SharePoint Server og Windows-nettverk. Ved gjennomgang av utestående oppdateringer bør dere identifisere berørte systemer og kontrollere installerte versjoner mot dagens veiledning.
Artikkelen dekker aprilutgivelsen og senere opplysninger om utnyttelse. Bruk støttede, oppdaterte pakker som retter feilene, fremfor å velge en gammel pakke bare fordi den var den første rettelsen.
SharePoint: kontroller oppdatering og mulige innbrudd
CVE-2026-32201 gjelder SharePoint Server. CISA la den til i katalogen over kjente utnyttede sårbarheter 14. april 2026, og tok den senere med i et bredere varsel om sikring av SharePoint.
Bruk Microsofts veiledning for berørte utgaver og nødvendige oppdateringer. Kontroller hele farmen og eventuelle steg etter installasjon. Status fra én server er ikke tilstrekkelig.
Hvis eksponering eller logger tyder på innbrudd, er oppdatering bare en del av håndteringen. Bevar relevant dokumentasjon og undersøk systemet. En oppdatering fjerner ikke en eksisterende bakdør.
Windows IKE: finn tjenestene som er tilgjengelige
CVE-2026-33824 gjelder fjernkjøring av kode i Windows Internet Key Exchange-tjenesten. Microsofts tekniske gjennomgang beskriver en double-free-feil i behandlingen av IKEv2.
Finn Windows-systemene som bruker tjenesten, blant annet relevante VPN-oppsett. Kontroller tilgjengelighet og oppdateringsstatus. CISA har senere ført sårbarheten opp i KEV.
Må nettverkstilgang begrenses mens oppdateringen gjennomføres, vurder konsekvensene for legitim VPN- og IPsec-trafikk. Dokumenter det midlertidige tiltaket, gi det en eier og planlegg når det skal fjernes.
Lukk arbeidet med verifisering
Månedsutgivelsen dekker mer enn disse to sårbarhetene. Bruk Microsoft Security Update Guide til å finne hele oppdateringssettet som gjelder miljøet, inkludert endepunkter og applikasjoner.
Registrer målversjon, gjennomføring, nødvendig omstart og eventuelle unntak. Bekreft resultatet med systemoversikt eller en egnet autentisert vurdering.
Kjent utnyttelse, eksponering og konsekvens for virksomheten bør styre prioriteringen. En alvorlighetsgrad alene viser ikke hvor risikoen haster mest. Guiden til sårbarhetshåndtering viser hvordan funn blir til oppgaver med ansvarlige.