Innsikt
Strategisk perspektiv, operative guider og webinarer fra FM CyberSecurity-teamet.
Følg ny innsikt på LinkedIn
Nyeste innsikt
Se alle artikler →
Ny forskning undersøker hva agenter gjorde da de ikke fikk hentet vanlige data.
En laboratorietest viser hvordan et KI-laget utkast kunne lekke en kode. Gmail-sidepanelet og forskernes egen automatisering ga forskjellige resultater.
Zimperium beskriver skadevare som spør en KI-assistent hvor den skal trykke og bla. Modellen hjelper med navigasjon på en telefon skadevaren allerede har tilgang til.
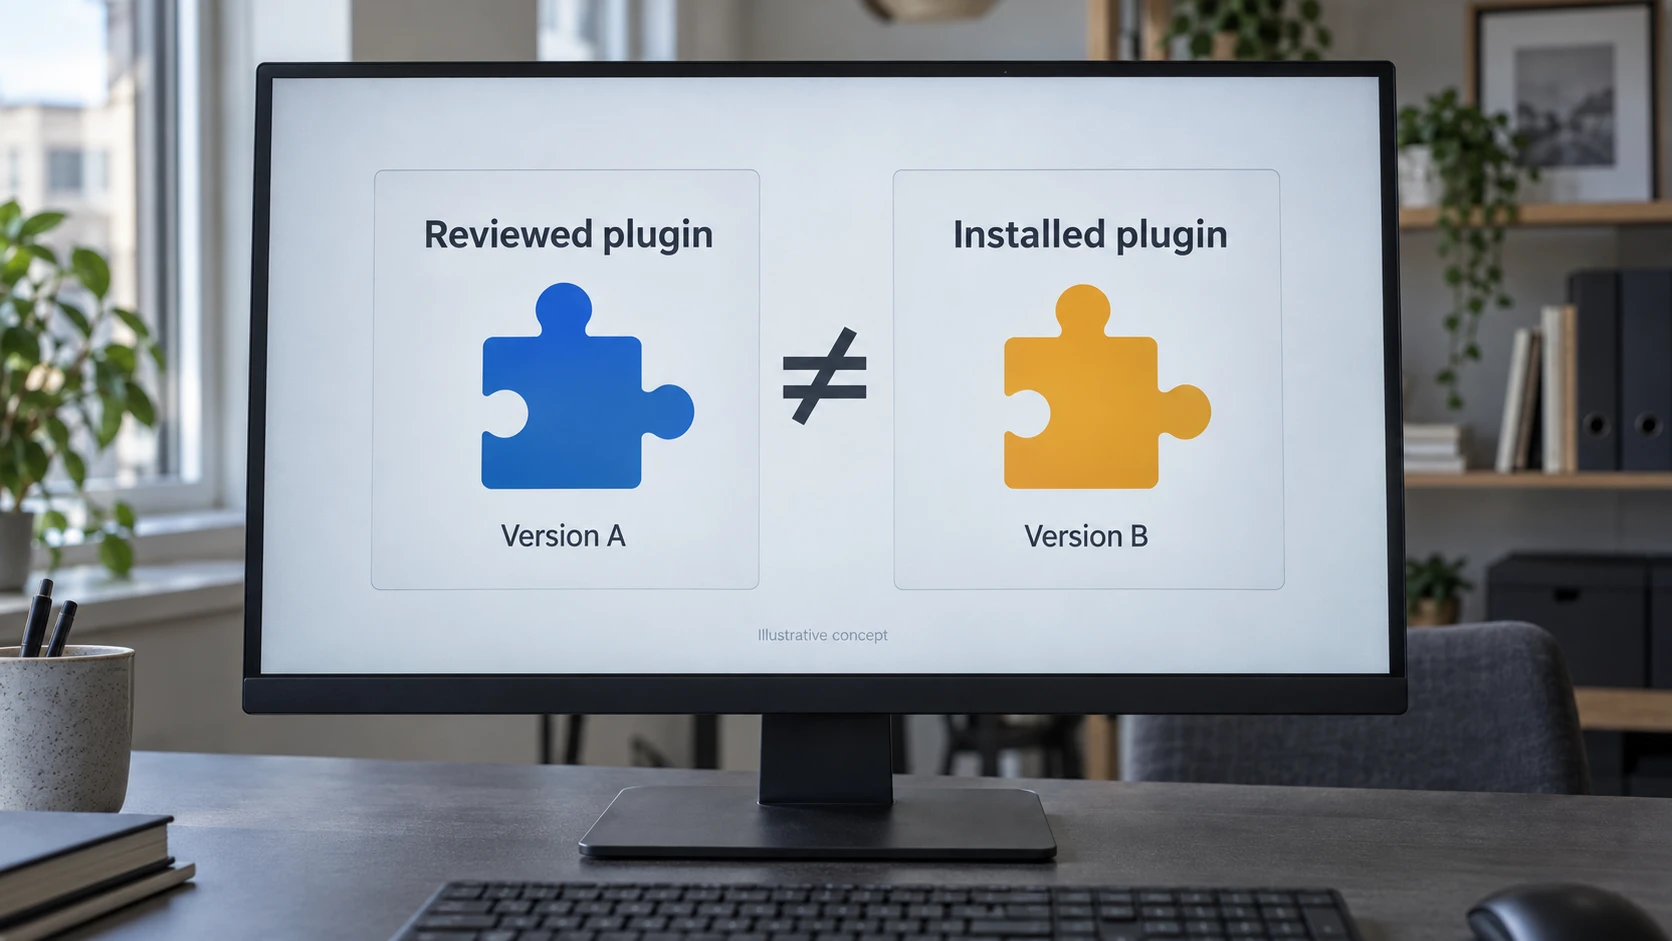
Plugin4Shell viser hvordan en godkjent plugin kunne levere annen kode til KI-kodeverktøy. En publisert rettelse i Codex forklarer kontrollen som manglet.
Hacktron beskriver hvordan Claude hjalp forskere med angrepskode som knyttet en feil i bildeopplasting til tilgang til OpenAI-kontoer.
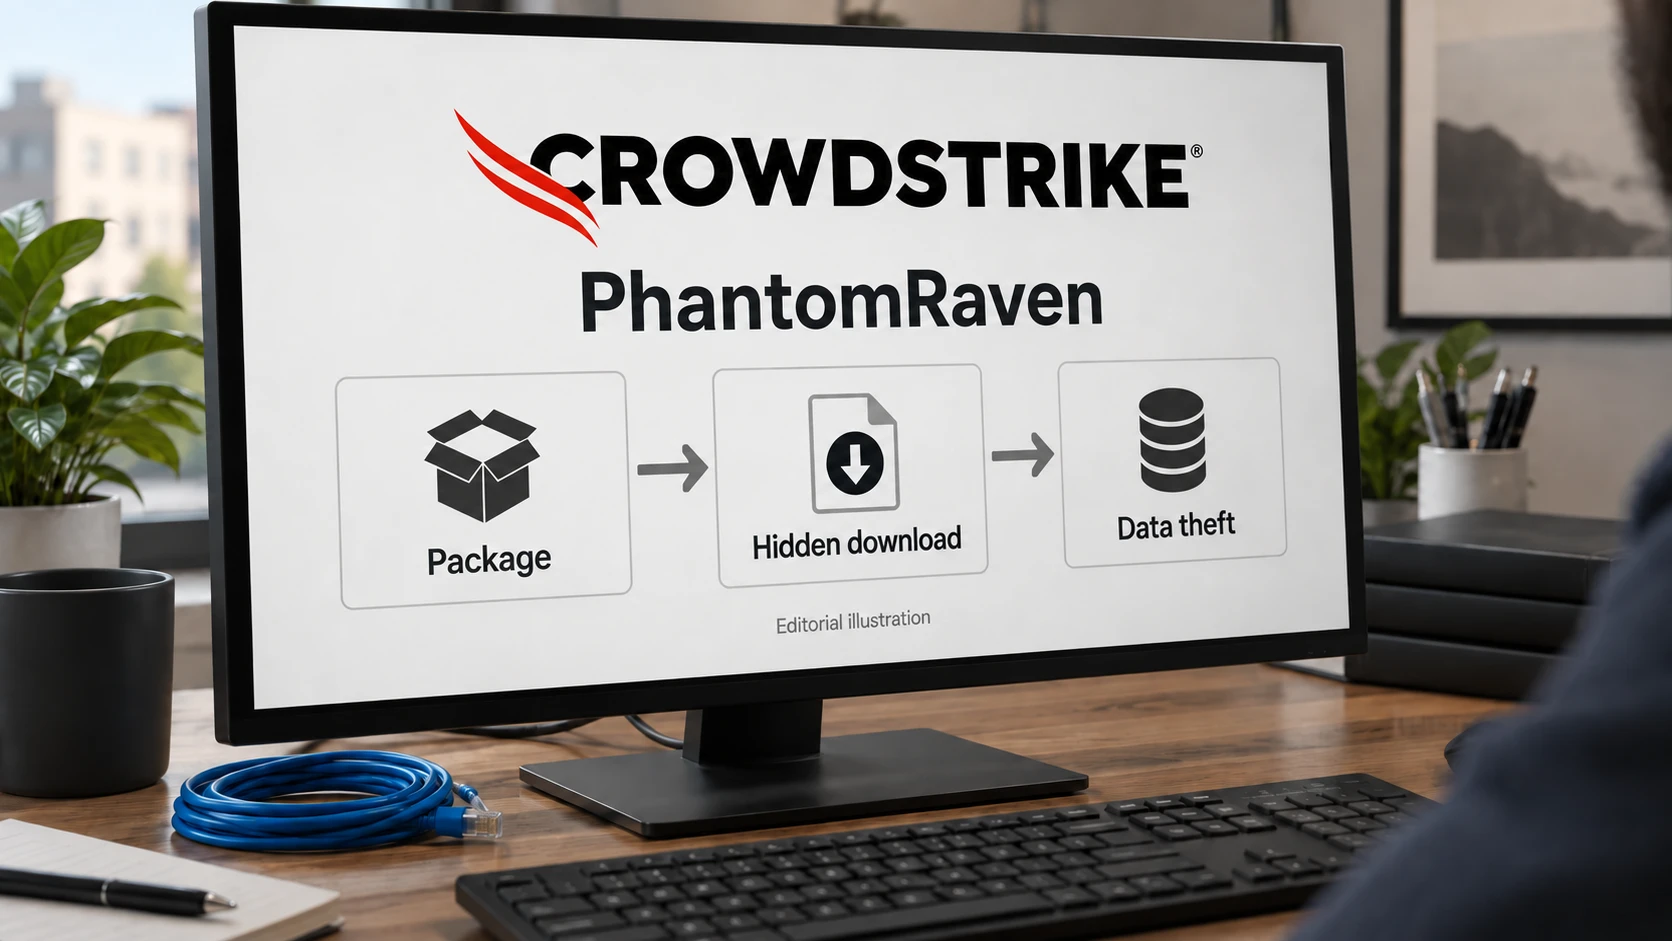
CrowdStrikes nye rapport knytter PhantomRaven til sannsynlig AI-generert kode, npm-pakker og bug bounty. Dette viser funnene.
Innsikt per partner
 Endepunkt- og AI-sikkerhet
- 18. sep. 2026 · Nyhet CrowdStrike: PhantomRaven trolig laget med AI
- 17. sep. 2026 · Nyhet CrowdStrike bruker AI på PC-en til å oppdage sensitiv informasjon
- 17. sep. 2026 · Artikler Hva er CrowdStrike Agentic Identity Provider?
 Sårbarhetshåndtering
- 4. aug. 2026 · Artikler Tenable One eller Vulnerability Management: modul eller bredere pakke?
- 29. juli 2026 · Guider Hva sårbarhetsskanning finner, og hvordan resultatene brukes
- 29. mai 2026 · Guider Slik ber dere om en Tenable-prøveperiode gjennom FM CyberSecurity


Ukentlige tall, månedlig patch-analyse og kuraterte sårbarhetsnyheter fra FM CyberSecurity-teamet.