Er Aikido en CSPM? Dette dekker skymodulen
Aikido inkluderer kontroll av skyoppsett. Vurder dekning, tilganger og rapportering opp mot risikoene virksomheten trenger å håndtere.
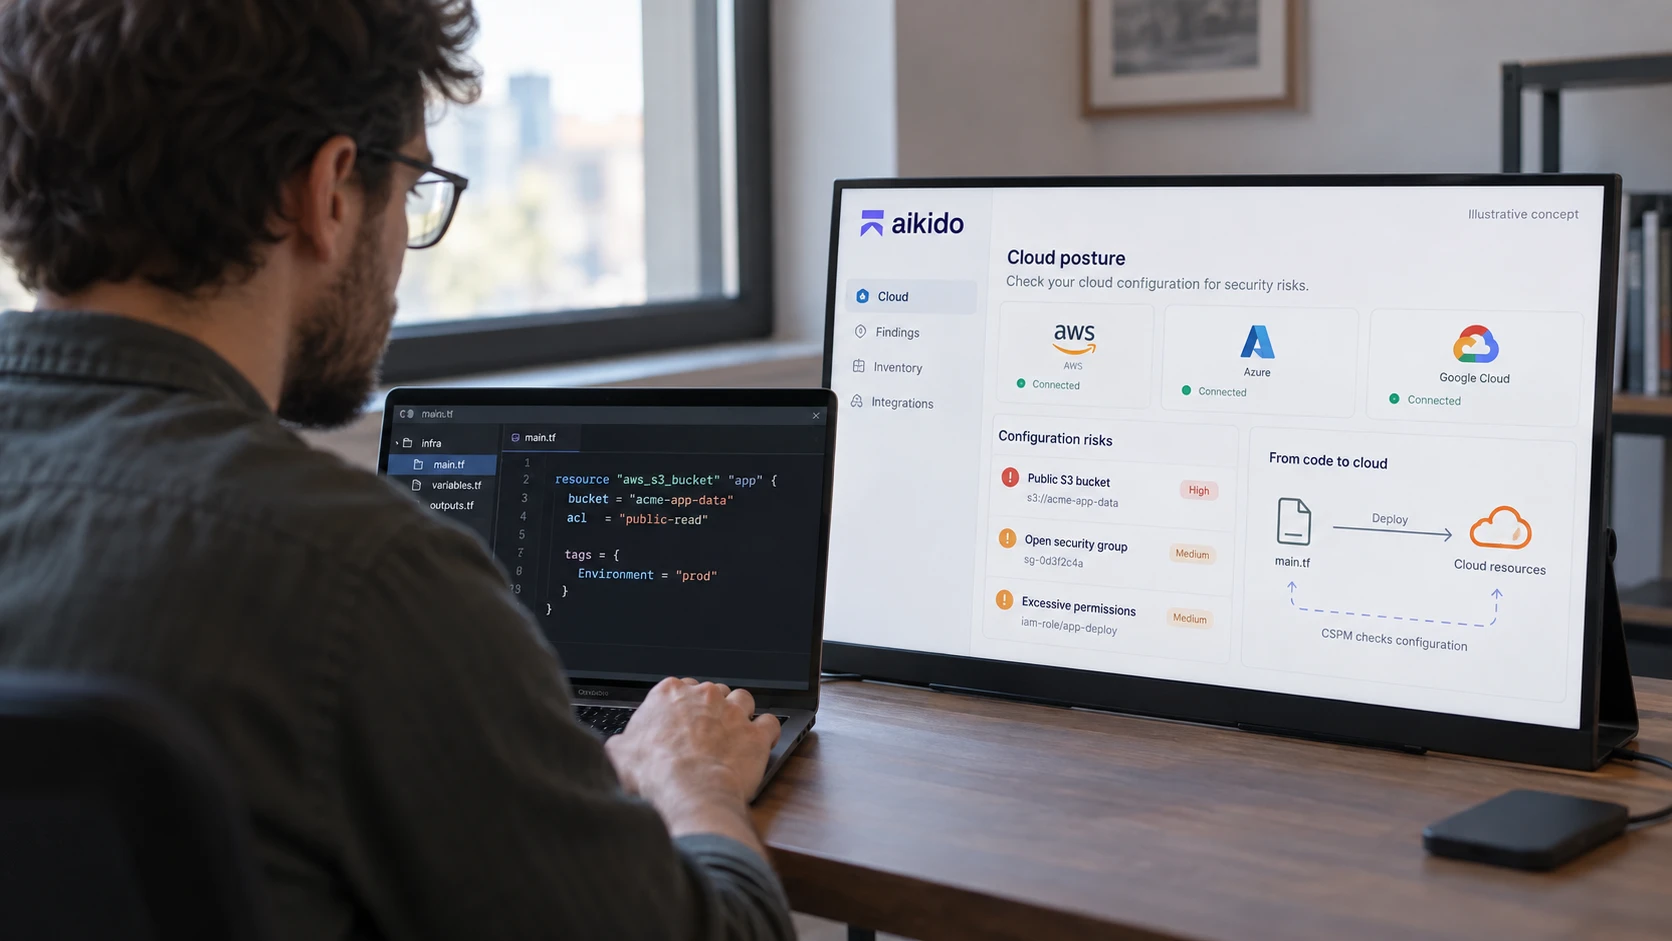
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Ja. Aikido har en modul for cloud security posture management, forkortet CSPM, i sikkerhetsplattformen sin. Modulen kontrollerer skyoppsett for innstillinger som kan eksponere systemer og data.
Det svarer på hvilken produktkategori modulen tilhører. Om den dekker behovet, avhenger av kontoene, tjenestene og kontrollene virksomheten trenger.
Hva modulen kontrollerer
Aikidos CSPM-dokumentasjon beskriver blant annet kontroll av offentlig lagring, åpne nettverkstilganger og for vide rettigheter. Modulen kan kobles til AWS, Azure og Google Cloud. Aikido beskriver tilkoblingen som agentløs, med rettigheter til å lese konfigurasjon.
Gjennomgå den konkrete tilgangspolicyen før den godkjennes. Lesetilgang til konfigurasjon gir fortsatt innsyn i ressursnavn, nettverksstruktur og sikkerhetsinnstillinger.
Et nyttig funn identifiserer ressursen, forklarer risikoen og hjelper eieren med rettelsen. Det må også være nok kontekst til å skille en tjeneste som skal være offentlig, fra utilsiktet eksponering.
Rett feilen der innstillingen styres
En usikker innstilling i skykonsollen kan stamme fra en Terraform-fil. Endres bare den kjørende ressursen, kan neste utrulling gjeninnføre feilen.
Knytt derfor funnet til teamet og kodebasen som styrer ressursen. Skanning av infrastruktur som kode kan fange feil før utrulling. CSPM kontrollerer miljøet etterpå. Begge deler har en oppgave.
Unntak bør ha en eier, en begrunnelse og en dato for ny vurdering. Ellers kommer det samme funnet tilbake, eller det forsvinner i et filter ingen husker hvorfor ble opprettet.
Avklar hva som faller utenfor
En konfigurasjonskontroll viser ikke i seg selv hva en prosess gjør, eller om en angriper har brukt en konto. Deteksjon under kjøring, detaljert analyse av rettigheter og kartlegging av sensitive data må vurderes hver for seg.
Be om listen over støttede skytjenester og sammenlign med egen oversikt. Avklar hvor ofte resultatene oppdateres, hva som skjer når en tilkobling svikter, og hvilke rapporter og integrasjoner avtalen inkluderer.
Koblinger til kontrollkrav kan støtte en revisjon. De dokumenterer ikke alene at virksomheten oppfyller alle krav til sertifisering.
FMs Aikido-tilbud kan vurderes mot denne kravlisten. Begynn med risikoene dere skal håndtere, og avklar deretter dekning og hvem som følger opp funnene.