RatHat: Slik hjelper KI skadevare med å navigere på en Android-telefon
Zimperium beskriver skadevare som spør en KI-assistent hvor den skal trykke og bla. Modellen hjelper med navigasjon på en telefon skadevaren allerede har tilgang til.
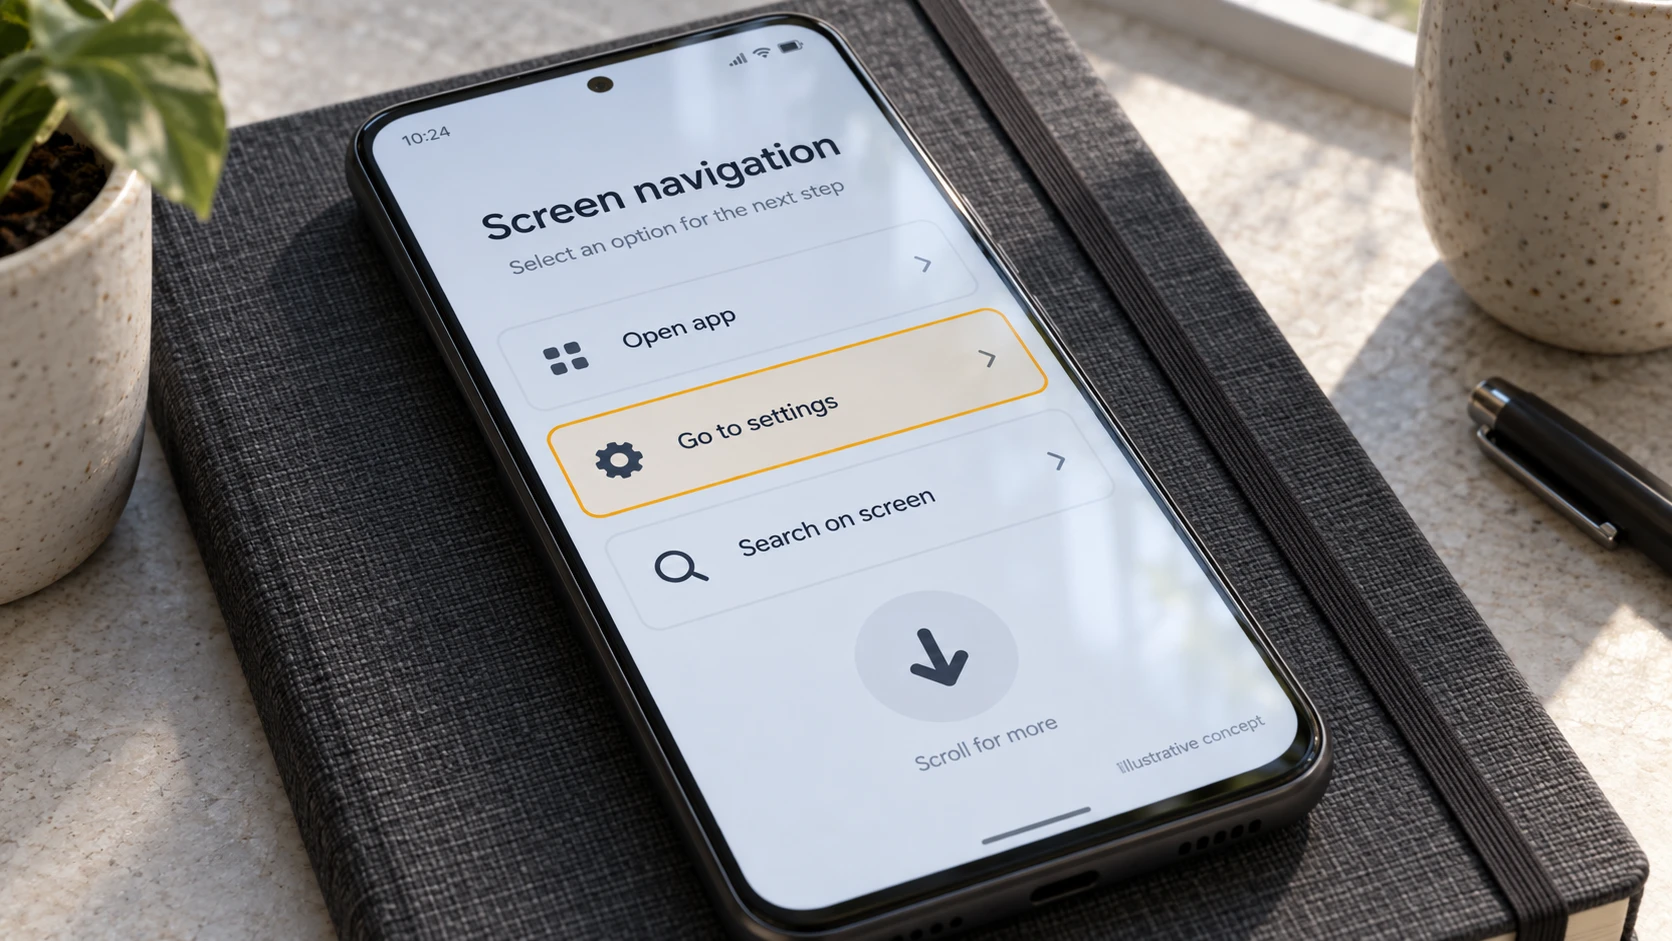
Kort forklart: RatHat bruker ifølge Zimperium en generativ KI-assistent til å navigere på en infisert Android-telefon. Skadevaren skaffer tilgang til telefonen, mens modellen hjelper med å tolke innholdet på skjermen.
Sikkerhetsselskapet Zimperium trakk frem RatHat i en advarsel om KI og mobilangrep 22. september. Selskapet mener KI kan gjøre det enklere å tilpasse angrep når apper endres. RatHat er et konkret eksempel på hvilken oppgave modellen kan utføre.
Hvordan programvare kan lese og betjene skjermen
Android har tilgjengelighetstjenester for personer som trenger hjelp til å bruke telefonen. Skjermlesere og stemmestyring er eksempler på slike hjelpemidler.
Androids dokumentasjon forklarer at tjenestene kan lese en strukturert beskrivelse av grensesnittet, med knapper, lister og tekst. Med riktig oppsett kan de også trykke og bla på brukerens vegne. Dette er vanlige funksjoner som skal gjøre telefonen tilgjengelig for flere.
En slik beskrivelse er noe annet enn et skjermbilde. Den kan fortelle programvaren hvilke knapper som finnes, og hvilken tekst de har. Dermed kan programvaren finne en bestemt knapp.
Hva modellen gjør for RatHat
I den tekniske rapporten fra 16. september beskriver Zimperium hvordan RatHat sender skjermstrukturen til en generativ KI-assistent. Svarene brukes til å finne elementer, lese tekst og velge navigasjonshandlinger. Rapporten navngir ikke assistenten.
Forskerne beskriver også villedende nedlastinger, misbruk av tilgjengelighetstilgang og tyveri av innloggingsopplysninger. Modellen inngår i angrepet. Den gir ikke i seg selv skadevaren tillatelse til å styre telefonen.
Hva funnet viser
Dette er et viktig skille innen AI-hacking. Å skrive skadevare, navigere på en infisert telefon og planlegge et helt innbrudd er forskjellige oppgaver.
For en bedrift er det relevante spørsmålet hva programvaren kan gjøre etter at den har fått tilgang til en telefon som brukes i jobben. En vanlig forespørsel om navigasjon kan inngå i et angrep når skadevaren bestemmer formålet. Rapporten viser denne kombinasjonen. Den dokumenterer ikke at en chatbot kan overta en telefon som ikke allerede er kompromittert.