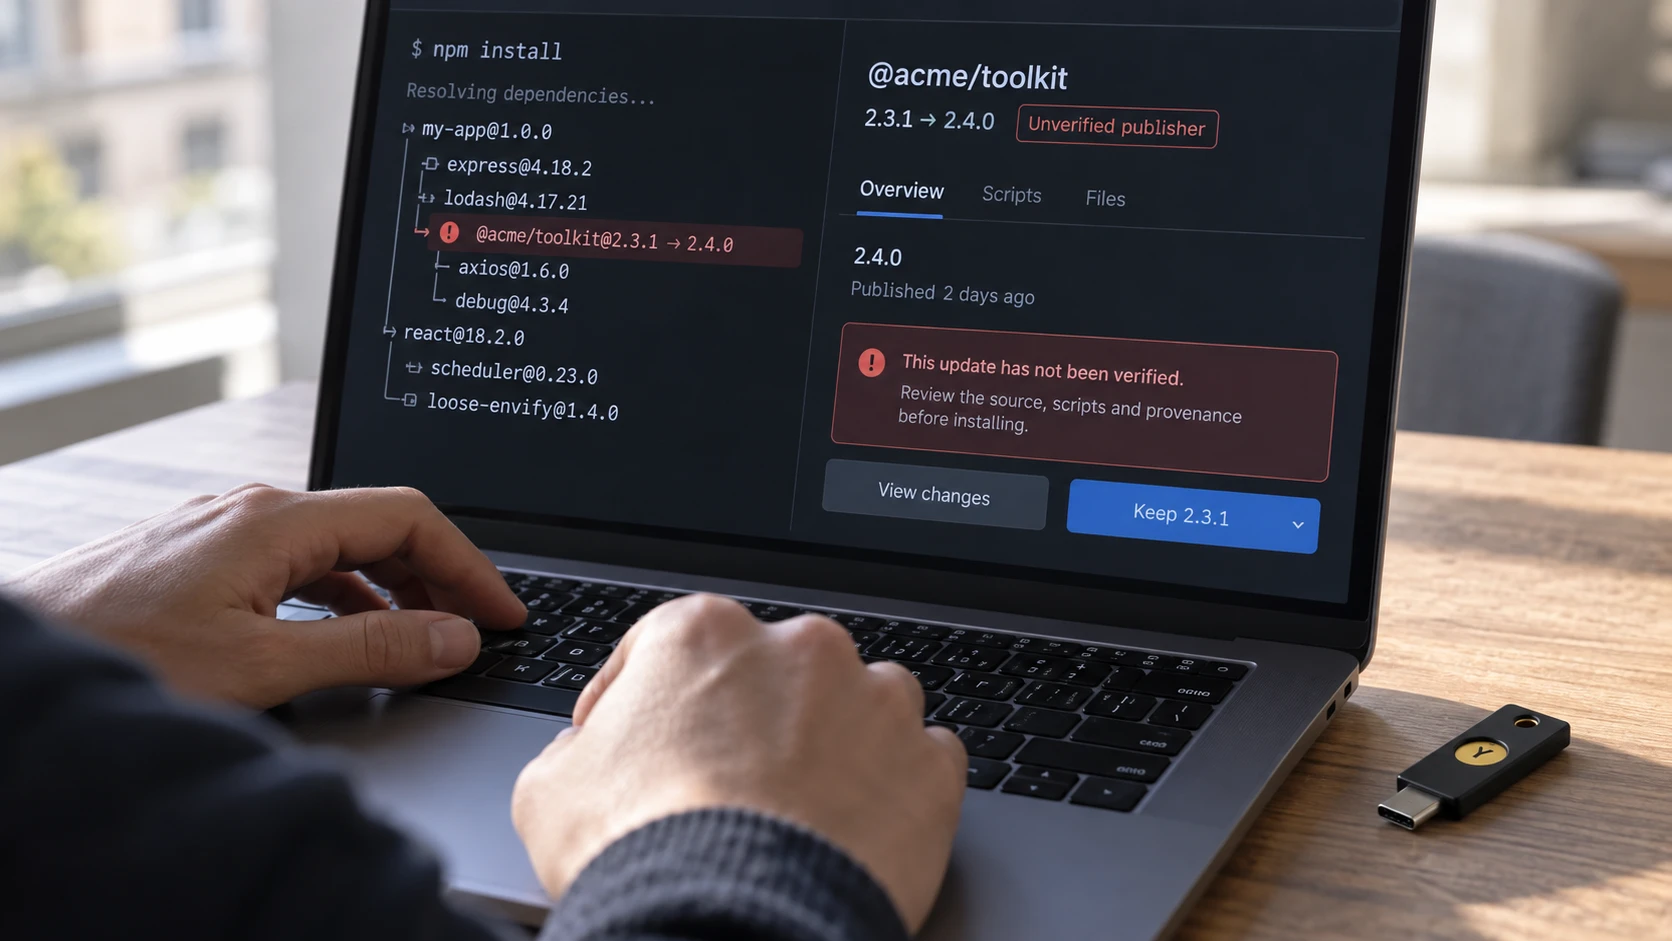
Plugin4Shell: Når en godkjent plugin installerer annen kode
Plugin4Shell viser hvordan en godkjent plugin kunne levere annen kode til KI-kodeverktøy. En publisert rettelse i Codex forklarer kontrollen som manglet.
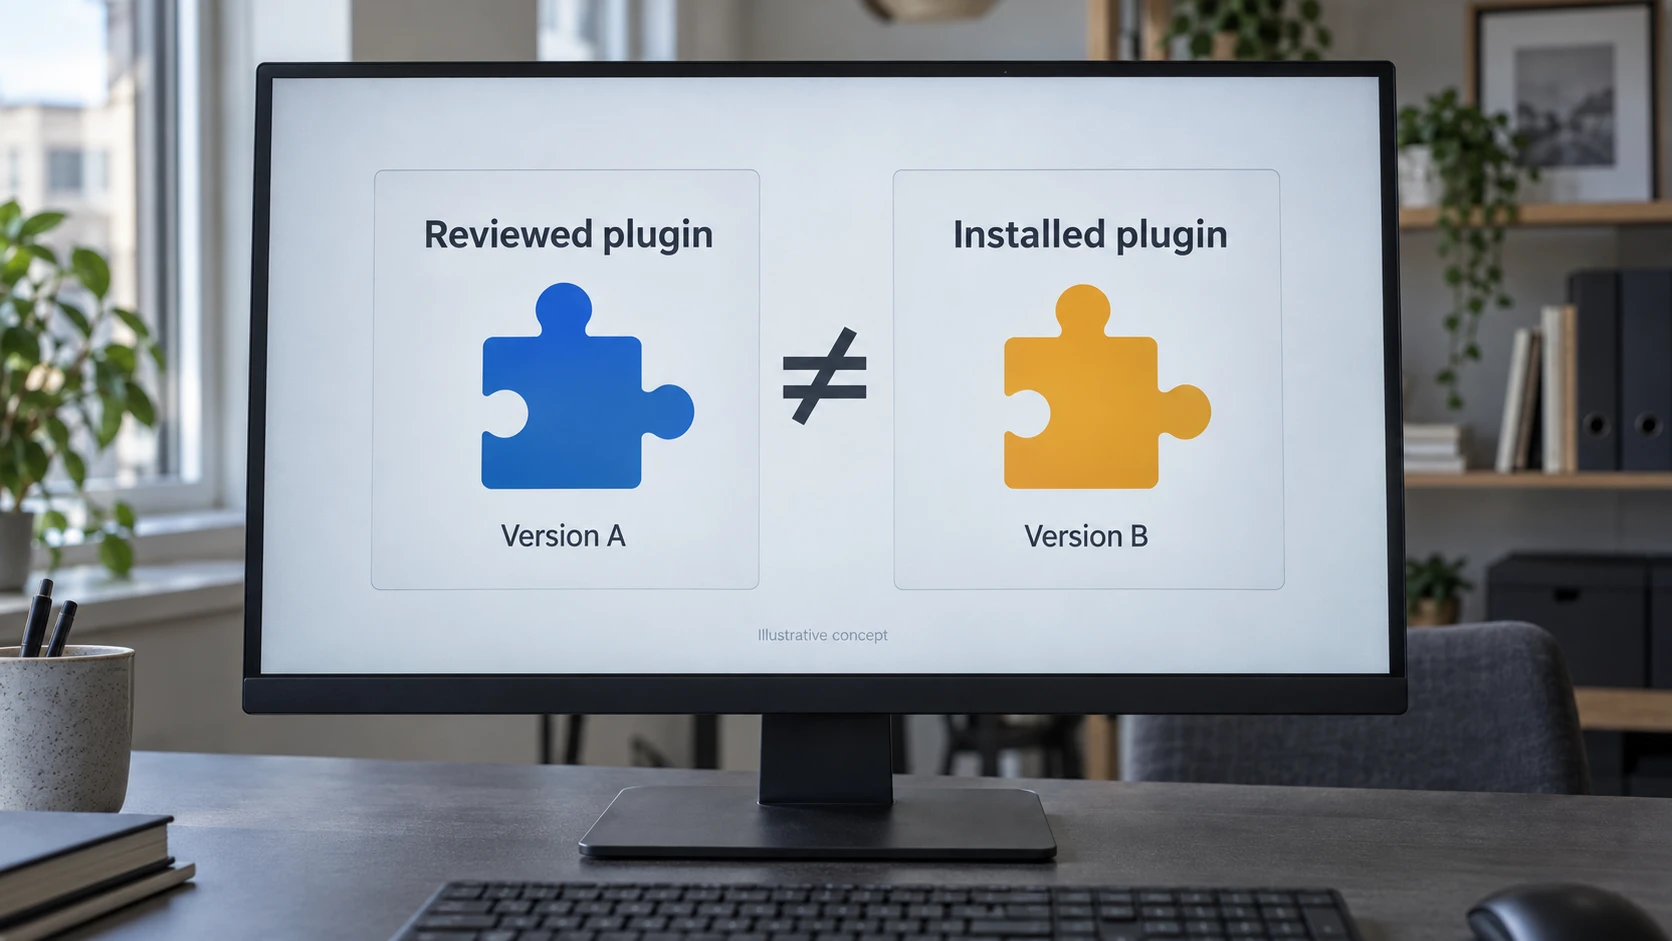
Kort forklart: Plugin4Shell handler om at et KI-kodeverktøy kunne installere annen plugin-kode enn den som var godkjent. Det hjelper lite å registrere hvilken versjon som skal brukes dersom verktøyet ikke kontrollerer hva som faktisk blir installert.
En plugin er et tillegg som gir kodeverktøyet flere funksjoner. Tillegget kan inneholde programvare laget av andre. Dermed blir installasjonen en del av bedriftens programvareforsyningskjede.
Hva forskerne fant
I rapporten fra 17. september beskriver Air Security Plugin4Shell i Claude Code, Codex, GitHub Copilot og Gemini CLI. Angriperen måtte kontrollere tilleggets kildekodelager. Under forholdene forskerne beskriver, kunne oppdateringer levere skadelig kode uten en ny handling fra brukeren.
Rapporten dokumenterer en sårbarhet, ikke hvor mange bedrifter som faktisk har blitt rammet av innbrudd.
Hva det betyr å låse en versjon
Git lagrer endringer i programvare som commits. Hver commit har en identifikator, som vises sammen med blant annet forfatter og dato i Gits endringshistorikk.
Når en plugin låses til en bestemt commit, skal verktøyet hente akkurat den utgaven. Det kan sammenlignes med å godkjenne en bestemt utgave av et dokument: Samme dokumenttittel betyr ikke nødvendigvis at du har fått utgaven du leste gjennom.
OpenAIs publiserte rettelse forklarer feilen i Codex. Git kunne tolke identifikatoren som navnet på en utviklingsgren og velge annen kode. Rettelsen kontrollerer hvilken commit som faktisk er hentet, og avviser avvik.
Hva som er rettet
Kontrollen inngår i endringshistorikken til Codex 0.146.0. Air oppgir også at Claude Code 2.1.179 rettet feilen. Da rapporten ble publisert, oppga Air at Copilot manglet en rettelse, og at Google ikke ville rette den utfasede Gemini CLI. Dette er statusopplysningene i rapporten på publiseringstidspunktet.
For bedrifter som bruker KI-kodeverktøy, viser saken forskjellen mellom å godkjenne et tillegg og å kontrollere leveransen. Den hører sammen med andre angrep gjennom kodeverktøyenes programvareforsyningskjede: Tilliten til verktøyet avhenger også av programvaren det henter inn.