Hva sårbarhetsskanning finner, og hvordan resultatene brukes
En nyttig skanning trenger godkjent omfang, pålitelig innsamling og oppfølging. Skill mellom få funn og manglende dekning.
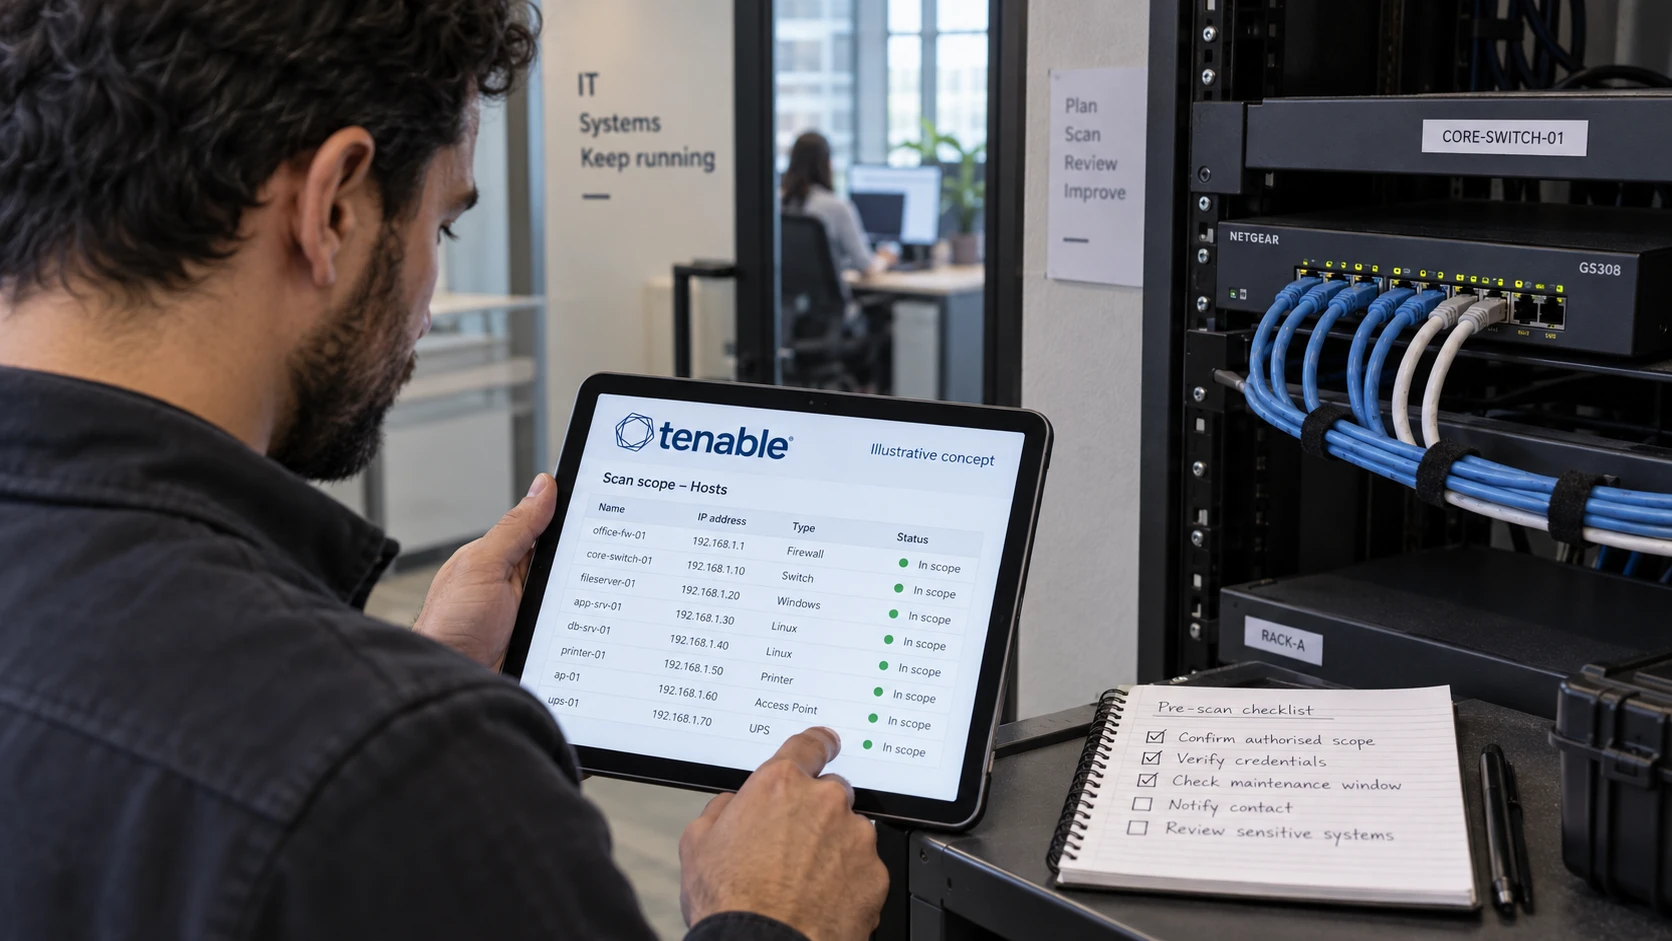
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Sårbarhetsskanning bruker automatiserte kontroller til å finne svakheter på utvalgte systemer. Den kan avdekke manglende oppdateringer, eksponerte tjenester og konfigurasjonsproblemer som kontrollene støtter. Verdien avhenger av hva som ble undersøkt, hvilke kontroller som kjørte, og om grunnlaget er pålitelig.
Få funn kan bety at miljøet er godt vedlikeholdt. Det kan også bety at skanneren ikke fikk logget inn eller nådd viktige systemer. Dekningen må vurderes sammen med funnene.
Kombiner ekstern og autentisert innsamling
En ekstern skanning undersøker det som er tilgjengelig fra skannerens nettverksplassering. Autentiserte kontroller kan lese installert programvare og lokale innstillinger som ikke er synlige utenfra.
Tenables dokumentasjon om autentiserte kontroller forklarer den ekstra innsikten. Nødvendige rettigheter avhenger av plattform og kontroller. Bruk en dedikert identitet, beskytt legitimasjonen og kontroller at påloggingen lykkes.
Forskjellen i resultater kan gå begge veier. En lokal kontroll kan avdekke en skjult svakhet eller vise at et versjonsfunn fra nettverket ikke gjelder. Flere rader er ikke alene et tegn på bedre skanning.
Omfang og driftsvilkår kommer først
Identifiser godkjente mål og innhent nødvendige tillatelser fra leverandører. Et oppdaget domene eller en IP-adresse må bekreftes. Funnet gir ikke tillatelse til å undersøke andres infrastruktur.
Avtal skannevinduer, belastningsgrenser og en kontakt som kan stanse aktiviteten. Følsomt utstyr, eldre applikasjoner og operasjonell teknologi kan kreve egne regler eller passive metoder. Aktive kontroller kan påvirke tilgjengelighet eller applikasjonstilstand, også når de omtales som lesing.
Prioriter med flere typer grunnlag
En CVSS-basisverdi beskriver teknisk alvorlighetsgrad. FIRSTs CVSS-spesifikasjon har også trussel- og miljømål som kan støtte en mer relevant vurdering.
EPSS anslår sannsynlighet for utnyttelse. Rapporter om kjent utnyttelse, tilgjengelighet og systemets rolle gir andre opplysninger. At en feil ikke finnes i en slik oversikt, beviser ikke at den er ufarlig.
Bekreft at funnet gjelder, og samle tiltak etter endringen som trengs. Én oppdatering kan løse mange funn. Én tilgangsbegrensning kan redusere flere angrepsveier. Dokumenter midlertidige tiltak og akseptert risiko med eiere og vurderingsdatoer.
Følg tiltakene helt frem
Bestem frekvens ut fra eksponering, endringstakt og systemenes begrensninger. Gjenta vurderingen etter relevante endringer og bekreft viktige rettinger. En fast plan trenger også en vei for hastevarsler mellom kjøringene.
Ta vare på grunnlag for dekning, funn, beslutninger og kontroll. Det gjør gjentatte skanninger til sårbarhetsstyring.
Skanning kan ikke fastslå at et system er fritt for ukjente feil, svakheter i forretningslogikken eller aktive innbrudd. Penetrasjonstesting og deteksjon besvarer andre spørsmål og må avgrenses deretter.