Planlegg den første sårbarhetsvurderingen i Tenable One
En nyttig førstegangsvurdering avklarer dekning, kontrollerer funn og fordeler tiltak. Avtal omfang og skannevilkår før resultatene samles inn.
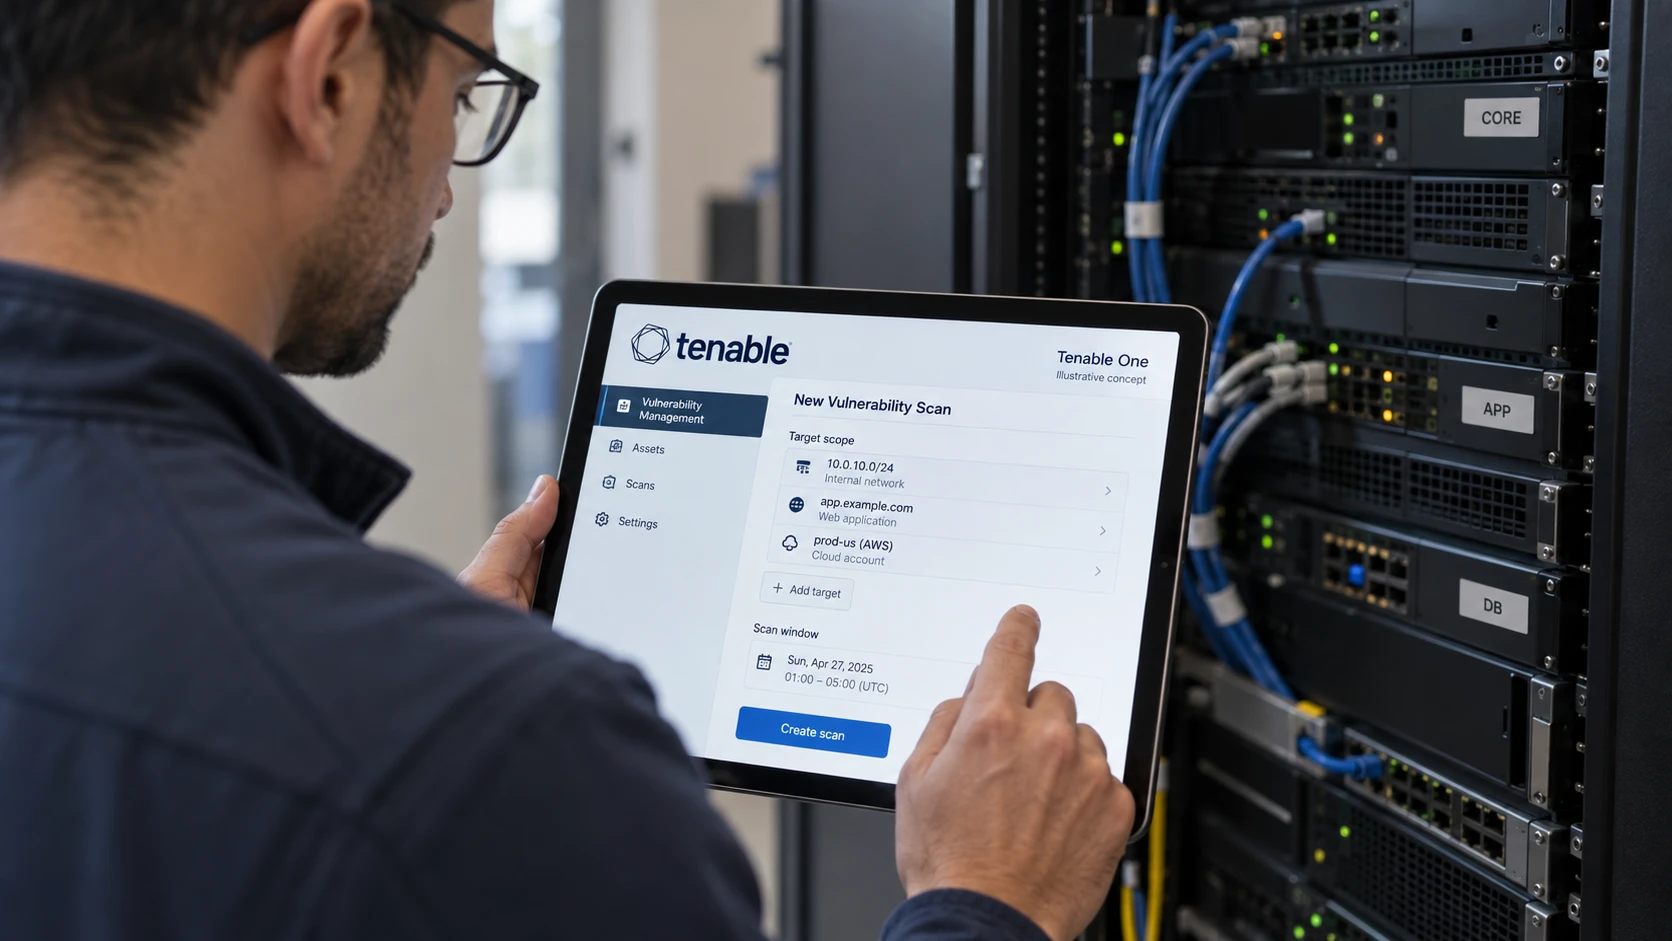
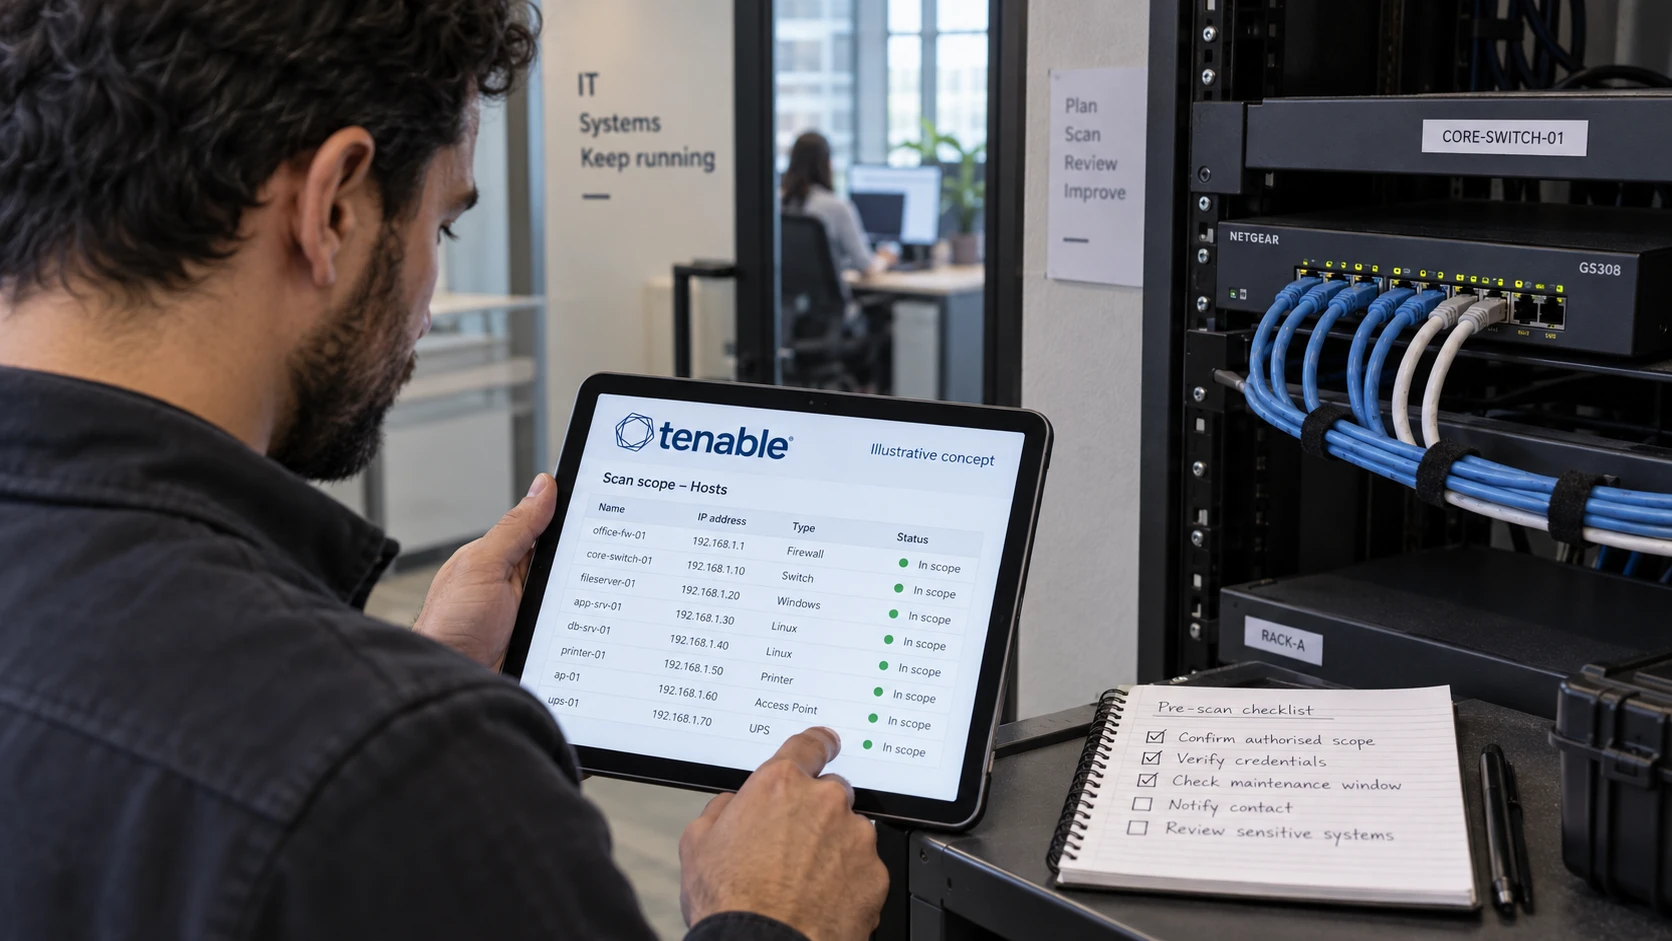
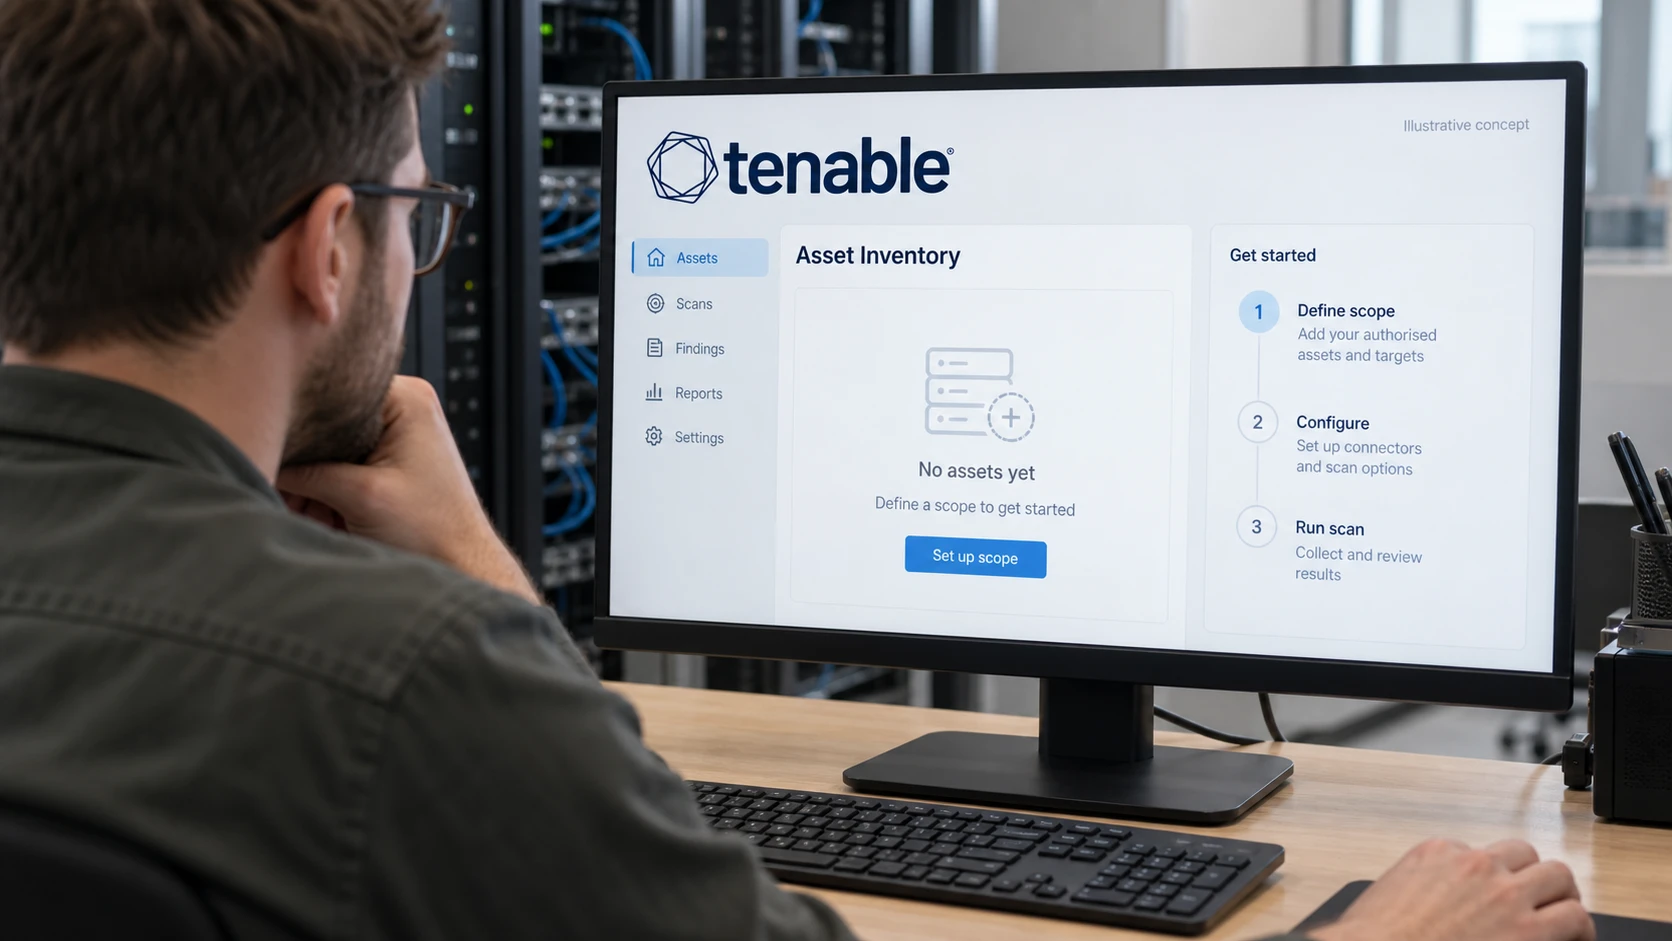
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Den første sårbarhetsvurderingen bør gi et pålitelig utgangspunkt og en plan som kan følges. En omfattende rapport hjelper lite hvis viktige systemer mangler eller det er uklart om kontrollene ble fullført.
Tenable One kan støtte flere typer vurderinger. Avklar behov og lisenser før de regnes som del av oppdraget.
Avgrens omfanget og driftsvilkårene
Registrer godkjente IP-områder, domener, applikasjoner og skykontoer. Finn leverandører som må gi tillatelse. Ta med kjente avhengigheter og unntak. Et gammelt labsystem kan fortsatt være relevant hvis det når produksjon.
Gi en teknisk kontakt ansvar, og avtal skannevinduer, belastningsgrenser, vilkår for stans og håndtering av følsomme resultater. Sårbart utstyr og operasjonell teknologi kan trenge andre metoder enn vanlig aktiv skanning.
Sammenlign oversikten med katalog-, sky- og nettverksdata. Nyoppdagede ressurser må bekreftes; oppdagelsen gir ikke automatisk tillatelse til skanning.
Tilpass innsamlingen til spørsmålet
Ekstern skanning viser tjenester som er tilgjengelige fra skannerens plassering. Autentiserte kontroller kan undersøke lokal tilstand som ikke er synlig utenfra. Tenables Windows-veiledning beskriver rettigheter og forutsetninger. En vanlig domenekonto med lesetilgang er ikke tilstrekkelig i alle oppsett.
Beskytt skannelegitimasjonen og kontroller at autentiseringen lykkes. Sky-, web- og identitetsvurderinger har egne installasjonskrav. Én innsamler eller ett rettighetssett dekker ikke nødvendigvis alt.
Kontroller funnene før de prioriteres
Se etter ufullførte skanninger, autentiseringsfeil, doble ressurser og usikre versjonsopplysninger. En skanning som ikke nådde maskinen, viser ikke at den er fri for sårbarheter.
Behold grunnlaget når et funn merkes som falskt positivt eller håndteres med et kompenserende tiltak. At et internt verktøy er forventet, gjør ikke sårbarhetene ufarlige.
Koble deretter funnene til utnyttelse, tilgangsveier og konsekvenser for virksomheten. Samle tiltak der én endring løser flere funn, og involver systemeieren i vurderingen av driftsrisiko.
Lever et utgangspunkt som kan gjentas
Overleveringen bør inneholde omfang og mangler, metoder, viktige funn, ansvarlige, frister og unntak med ny vurderingsdato. Ta med oppsettet som trengs for å gjenta kontrollen og bekrefte feilretting.
Tidsplanen må følge tilgangsavklaringer, systemenes følsomhet og arbeidsmengden. To uker kan passe et avgrenset oppdrag, men er ingen garanti for alle miljøer.
Neste steg er løpende sårbarhetsstyring: vedlikeholde dekningen, håndtere nye funn og kontrollere at tiltakene virker.