Slik kan et løpende sårbarhetsprogram med Tenable organiseres
Skanning trenger rutiner for dekning, prioritering, feilretting og kontroll. Dette er et praktisk opplegg som kan tilpasses systemene og ansvaret deres.
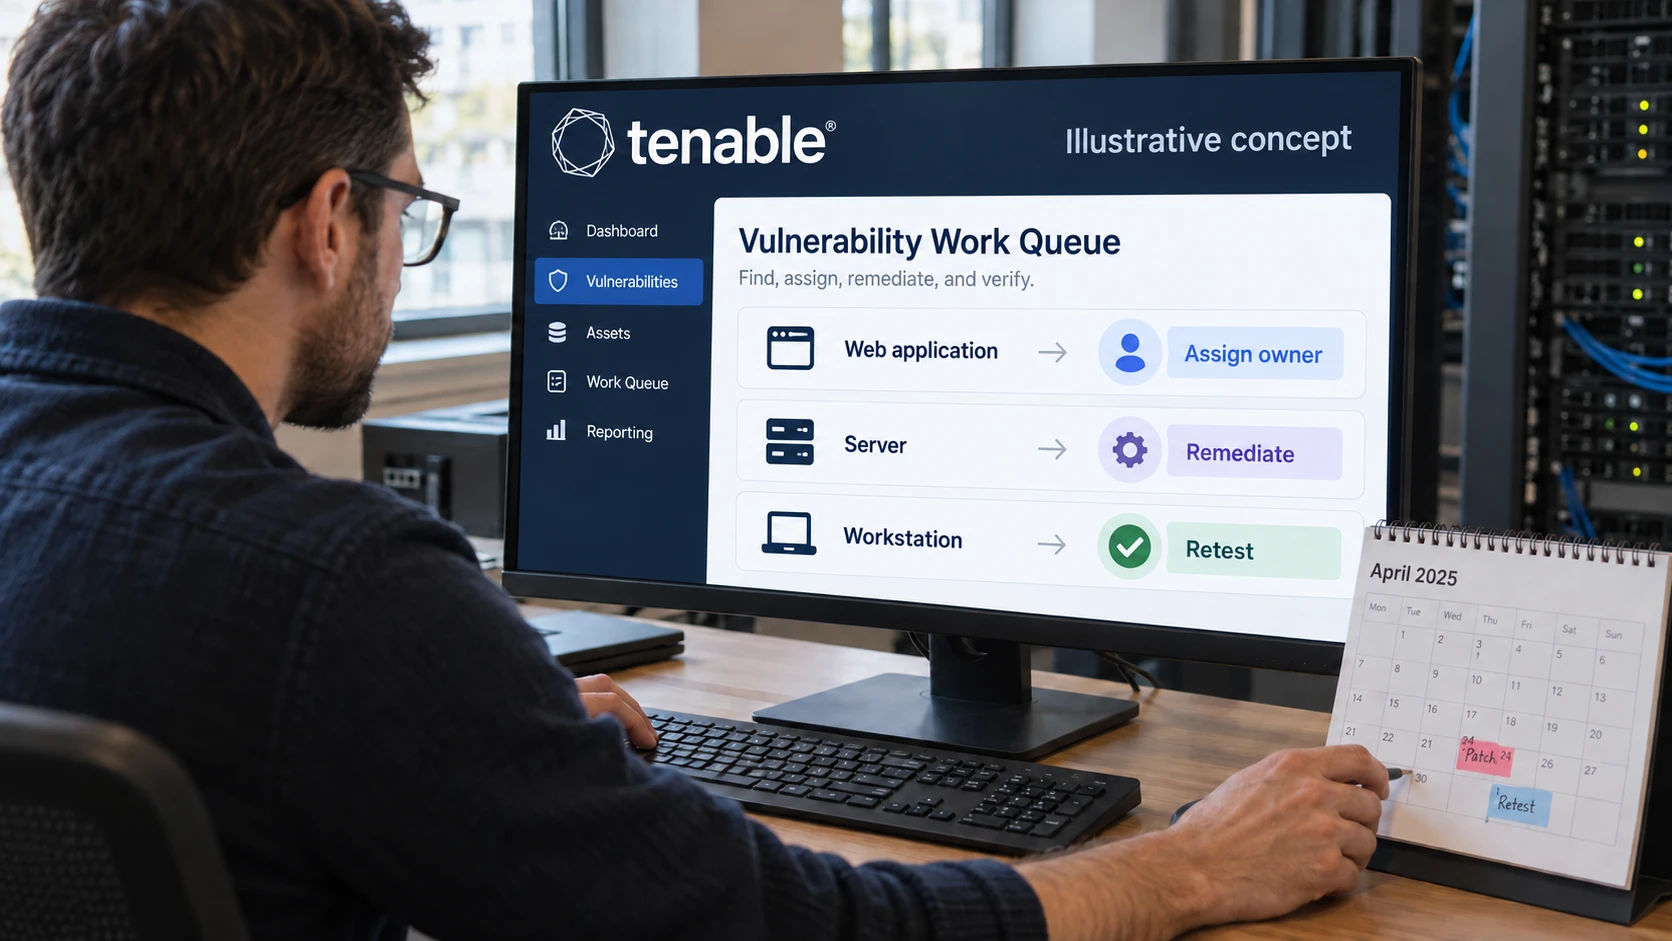
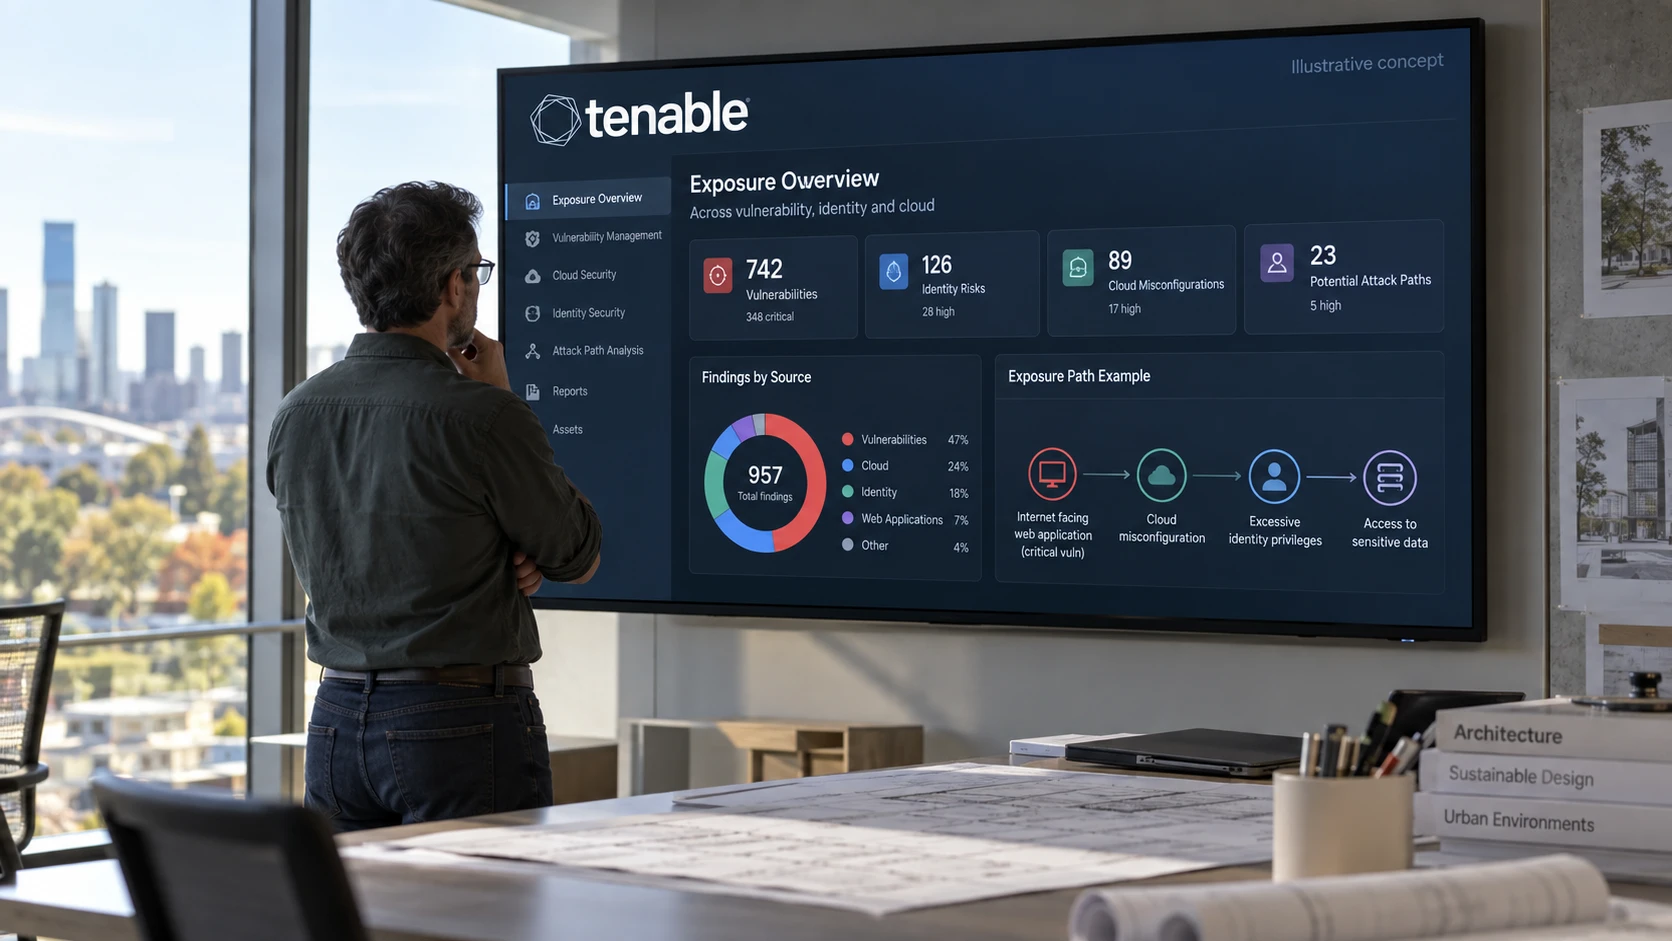
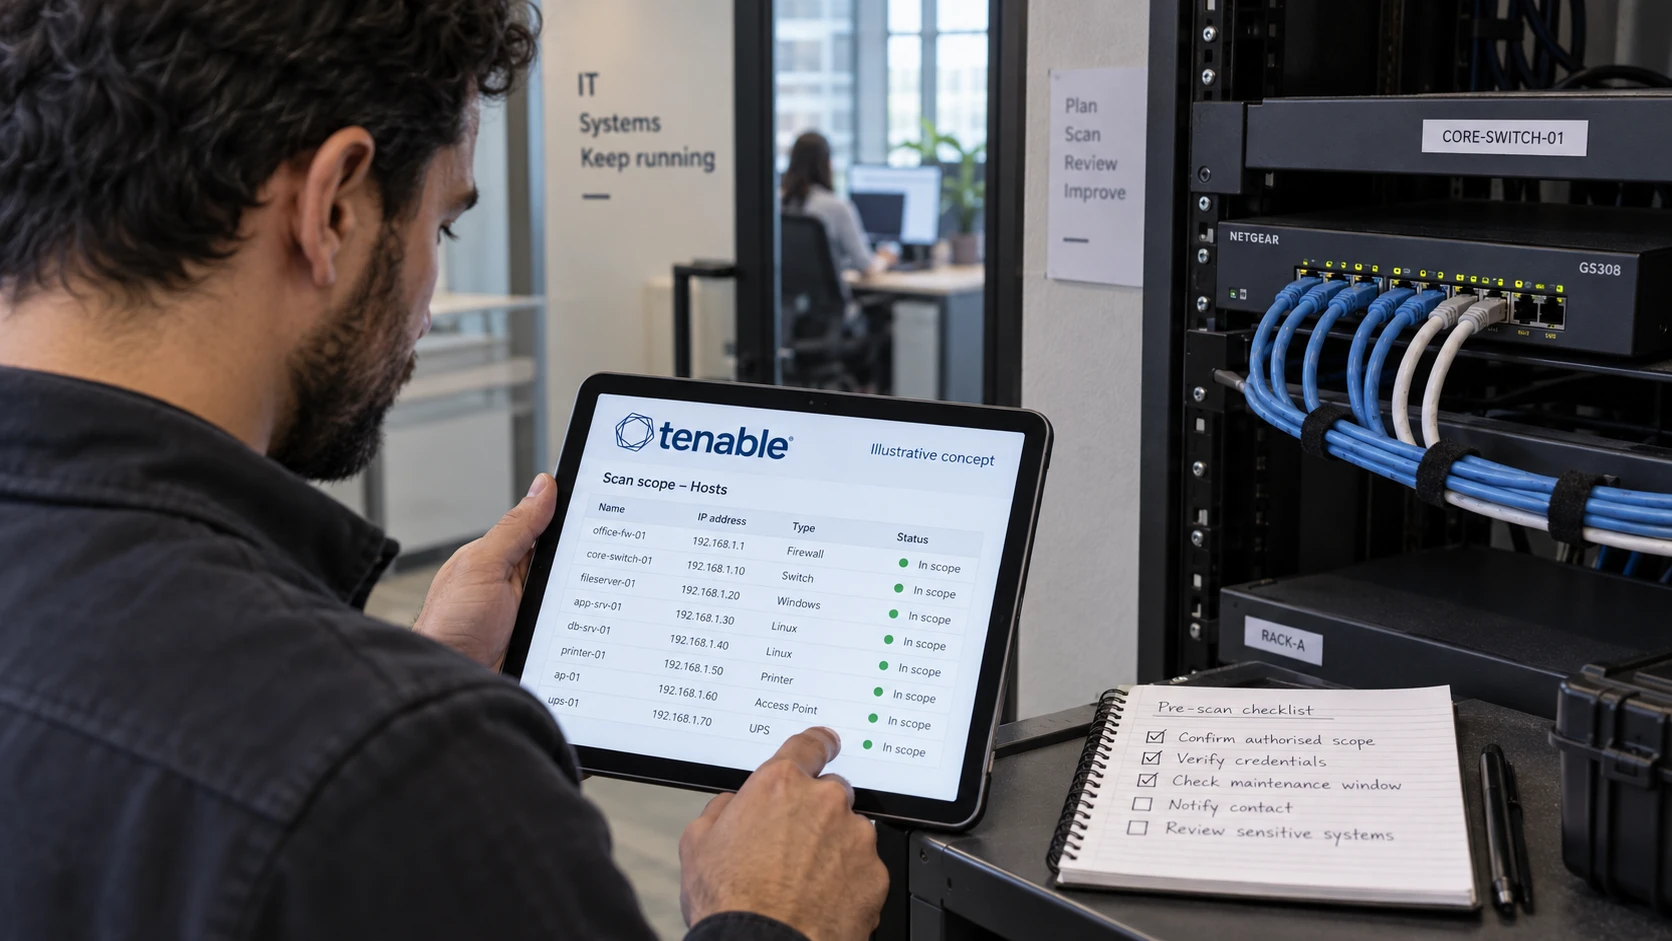
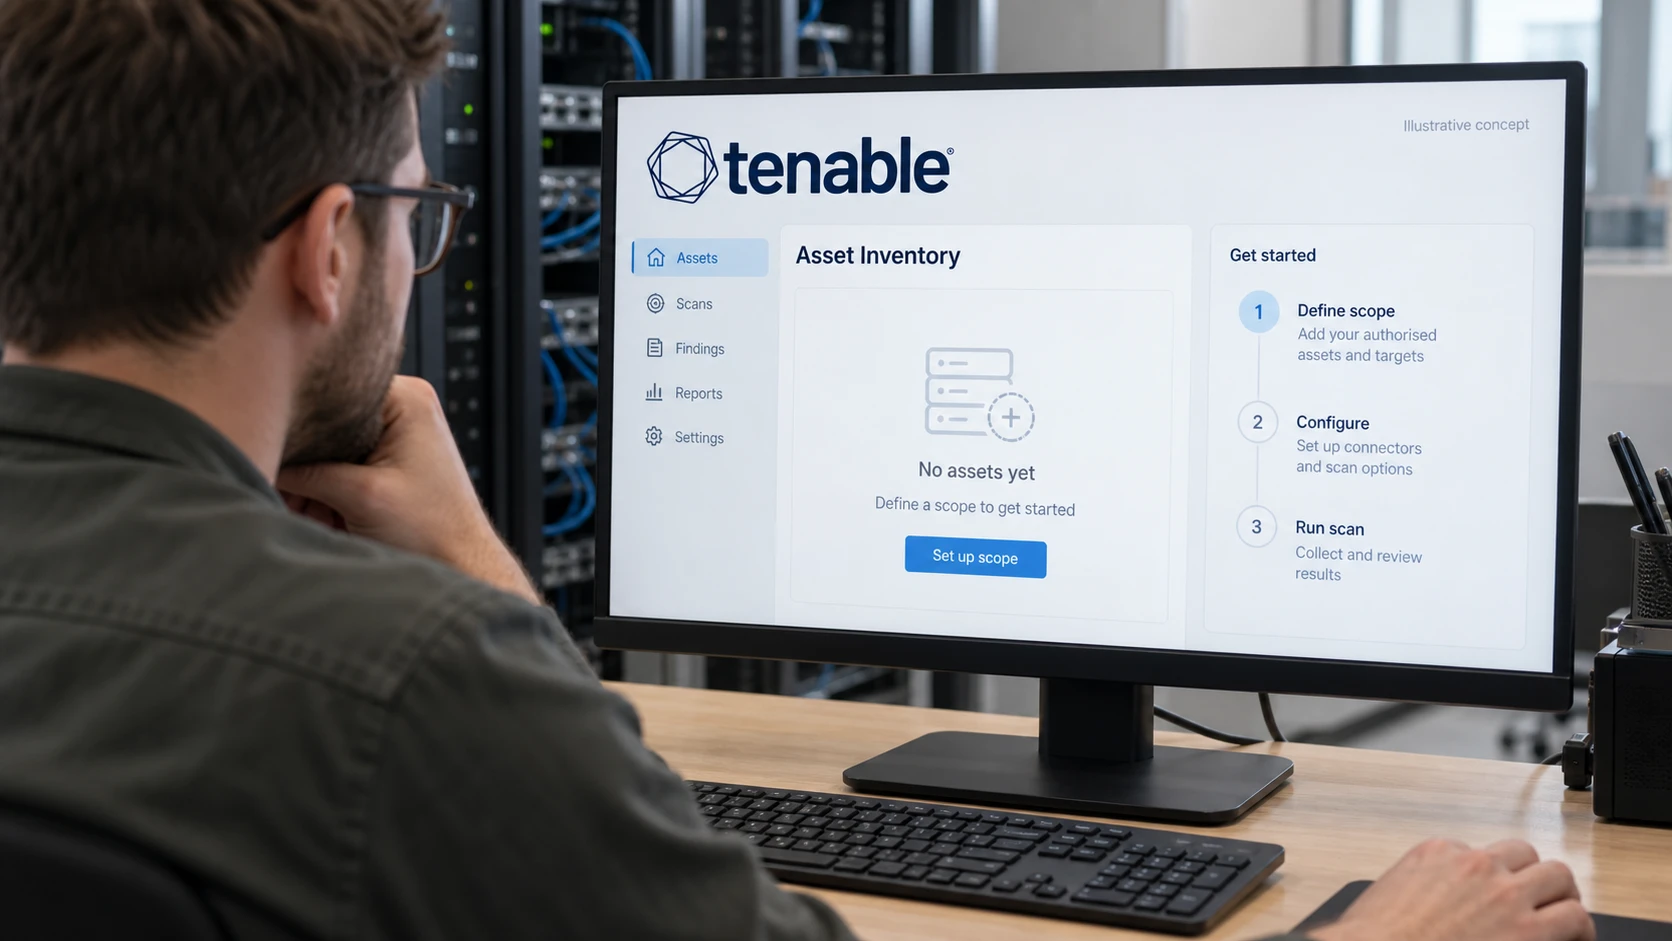
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Et løpende sårbarhetsprogram holder ressursoversikten, funnene og tiltakene samlet. Skanning er én del. Programmet trenger også eiere som kan prioritere feilretting, og dokumentasjon på at endringene virker.
Bruk opplegget nedenfor som et utgangspunkt, og tilpass tidspunkter og ansvar til miljøet.
Følg med på innsamling og hastefunn
Kontroller at skannere, agenter og integrasjoner rapporterer som de skal. Se etter autentiseringsfeil og ressurser som har falt ut. Færre funn kan skyldes svakere dekning, ikke bedre sikkerhet.
Vurder nye funn opp mot kjent utnyttelse, tilgjengelighet og konsekvenser for virksomheten. Hastesaker trenger en vei til beslutning mellom møtene. Avklar hvem som kan begrense tilgang eller godkjenne en hasteendring når venting gir betydelig risiko.
Legg tiltakene der eierne arbeider
En tiltakssak bør vise berørt ressurs, grunnlag, foreslått handling, eier og frist. Samle arbeidet når én oppdatering løser flere funn, men behold sporbarheten.
Tenable Vulnerability Management gir en samlet oversikt over funn og prioritering. Bekreft hvilken servicedeskintegrasjon deres oppsett støtter. Et API betyr ikke at en ferdig arbeidsflyt finnes for alle verktøy.
Når retting må vente, dokumenter årsak, midlertidig beskyttelse og ny vurderingsdato. Risiko må aksepteres av en person med riktig fullmakt og vurderes ut fra konsekvensen.
Gjennomgå dekning og resultater månedlig
Se på koblingene til virksomhetstjenester, nye systemer og endret eierskap. Undersøk forsinket arbeid med høy prioritet og funn som kommer tilbake. Et gjentatt problem kan kreve endring i utrullingen fremfor enda en sak.
Rapporter både retting og dekning. Nyttige mål er andelen av omfanget som faktisk er undersøkt, alderen på viktige åpne funn, tiden til bekreftet feilretting og unntak som har passert vurderingsdatoen. Gjennomsnitt kan skjule enkelte langvarige eksponeringer.
Gi ledelsen konkrete beslutninger
En periodisk ledelsesgjennomgang bør forklare vesentlige endringer, gjenværende risiko og behov for ressurser eller godkjenninger. Legg ved grunnlag for viktige konklusjoner uten å kreve at ledelsen leser hele skanneresultatet.
Hold omfang, policyer, beslutninger og kontroller organisert gjennom året. Dokumentene støtter revisjon, men en bestemt rapportlengde eller møteplan oppfyller ikke automatisk en standard.
Veiledningen til første vurdering dekker utgangspunktet. FMs eksponeringsstyring kan støtte videre arbeid. Ansvarsdelingen mellom vurdering, feilretting og risikoaksept må avtales.