Forskjellen på eksponeringsstyring og sårbarhetsstyring
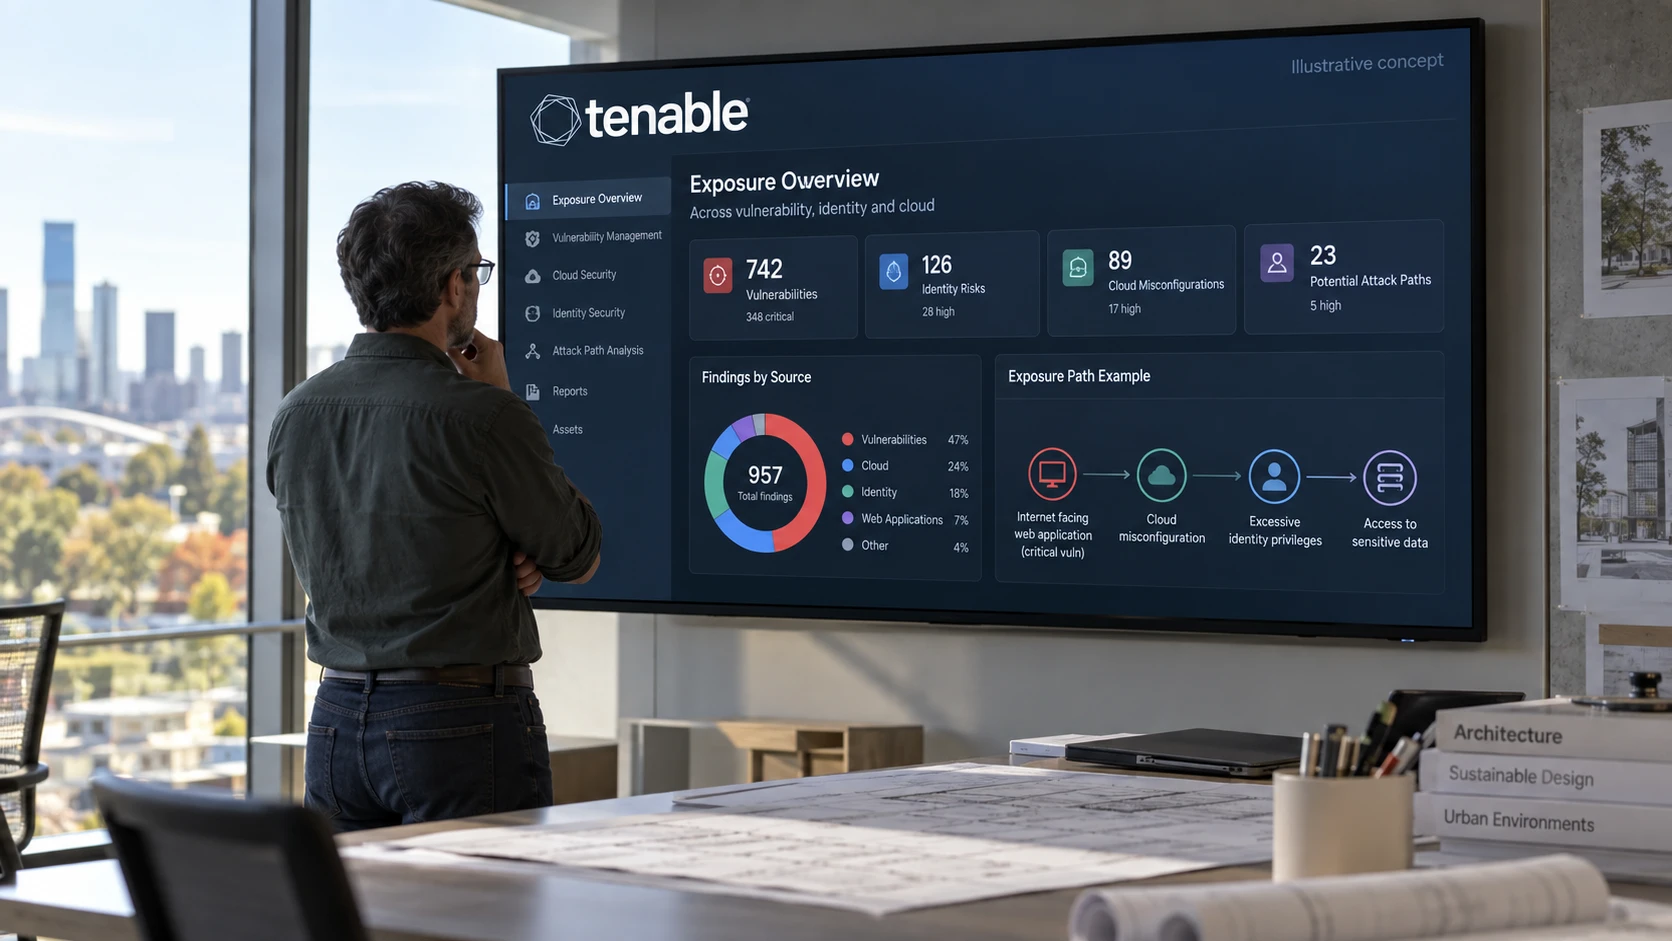
Sårbarhetsstyring følger svakheter fra funn til oppfølging. Eksponeringsstyring ser også på tilgangsveier, identiteter og konsekvensene for virksomheten.
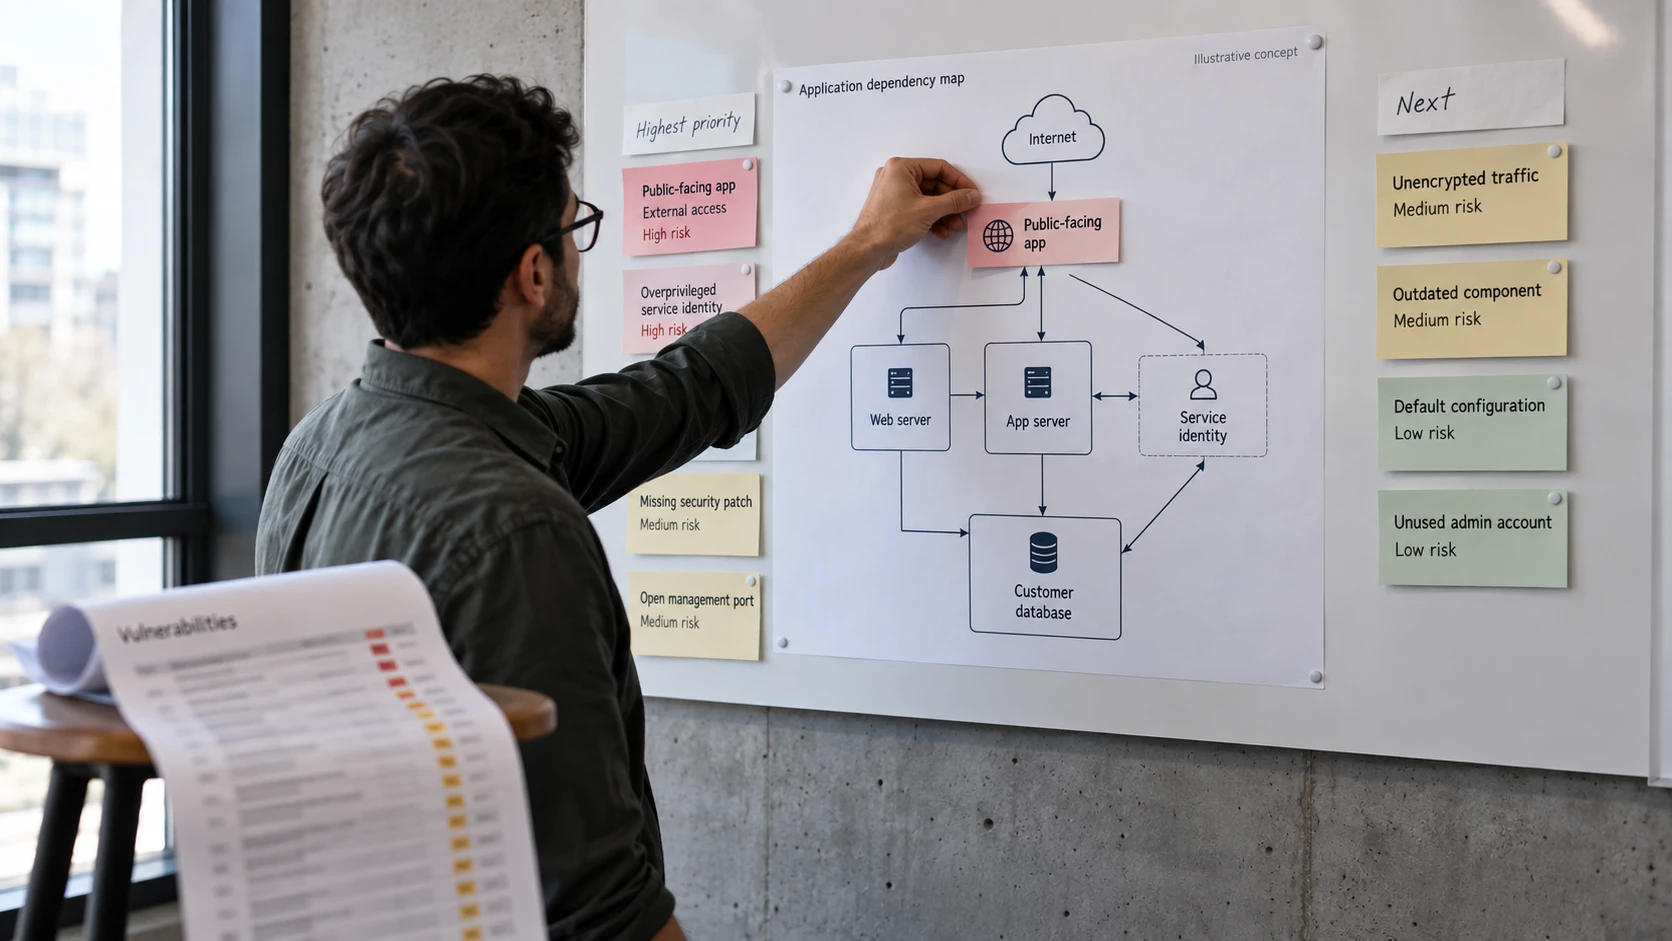
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Sårbarhetsstyring finner, vurderer og håndterer svakheter og kontrollerer at tiltakene virker. Et modent program bruker allerede informasjon om utnyttelse og virksomhetens behov. Det er ikke begrenset til å sortere CVSS-tall.
Eksponeringsstyring utvider perspektivet på tvers av systemer og sikkerhetsområder. Hvordan kan sårbarheter, identitetsrettigheter, konfigurasjon og ekstern tilgang sammen true en viktig tjeneste? Arbeidsområdene overlapper og bør bruke samme prosess for oppfølging.
Et enkeltfunn og en vei gjennom miljøet
En manglende oppdatering er et funn. Prioriteten avhenger blant annet av hvor systemet står, og hva en angriper kan nå videre.
Tenk på en sårbar server som har tilgang til en følsom database gjennom en tjenestekonto med for vide rettigheter. Serveren må oppdateres. Samtidig kan mindre tilgang for kontoen bryte veien til databasen. En eksponeringsvurdering ser på begge tiltakene og konsekvensene for driften.
Bruk risikosignalene til riktig spørsmål
En CVSS-basisverdi beskriver teknisk alvorlighetsgrad. Den er ikke en fullstendig vurdering av virksomhetens risiko. EPSS anslår sannsynligheten for utnyttelse i faktiske angrep de neste 30 dagene. Den bekrefter ikke at deres system er angrepet.
Kjent utnyttelse, tilgjengelige angrepsveier og verdien av tjenesten må vurderes samlet. En lav prognose er ikke grunn til å ignorere en feil. Et høyt tall fjerner heller ikke behovet for å kontrollere om feilen gjelder deres oppsett.
Tenable One samler data fra flere eksponeringsområder. Nytten avhenger av lisensdekning, tilkoblede data og hvor riktige koblingene mellom ressursene er.
Virksomheten må beskrive hva som er viktig
Gi ressursene eiere og identifiser tjenestene som støtter kundeløfter, gjenoppretting og nødvendig drift. Oppdater koblingene når systemer flyttes eller avtaler endres.
Bruk opplysningene til en beslutningsliste: Hva må rettes, hvilket midlertidig tiltak kan aksepteres, hvem har ansvaret, og når kontrolleres resultatet? Ledelsen trenger forklaring på gjenværende risiko og beslutninger som må tas. Teknikerne trenger fortsatt detaljene bak funnene.
Et løpende sårbarhetsprogram sørger for oppfølgingen. Det bredere perspektivet har verdi når det gir bedre prioritering eller stenger en angrepsvei.