Compliance
Praktiske analyser av ISO 27001, NIS2 og DORA, slik vi leverer dem til norske virksomheter.
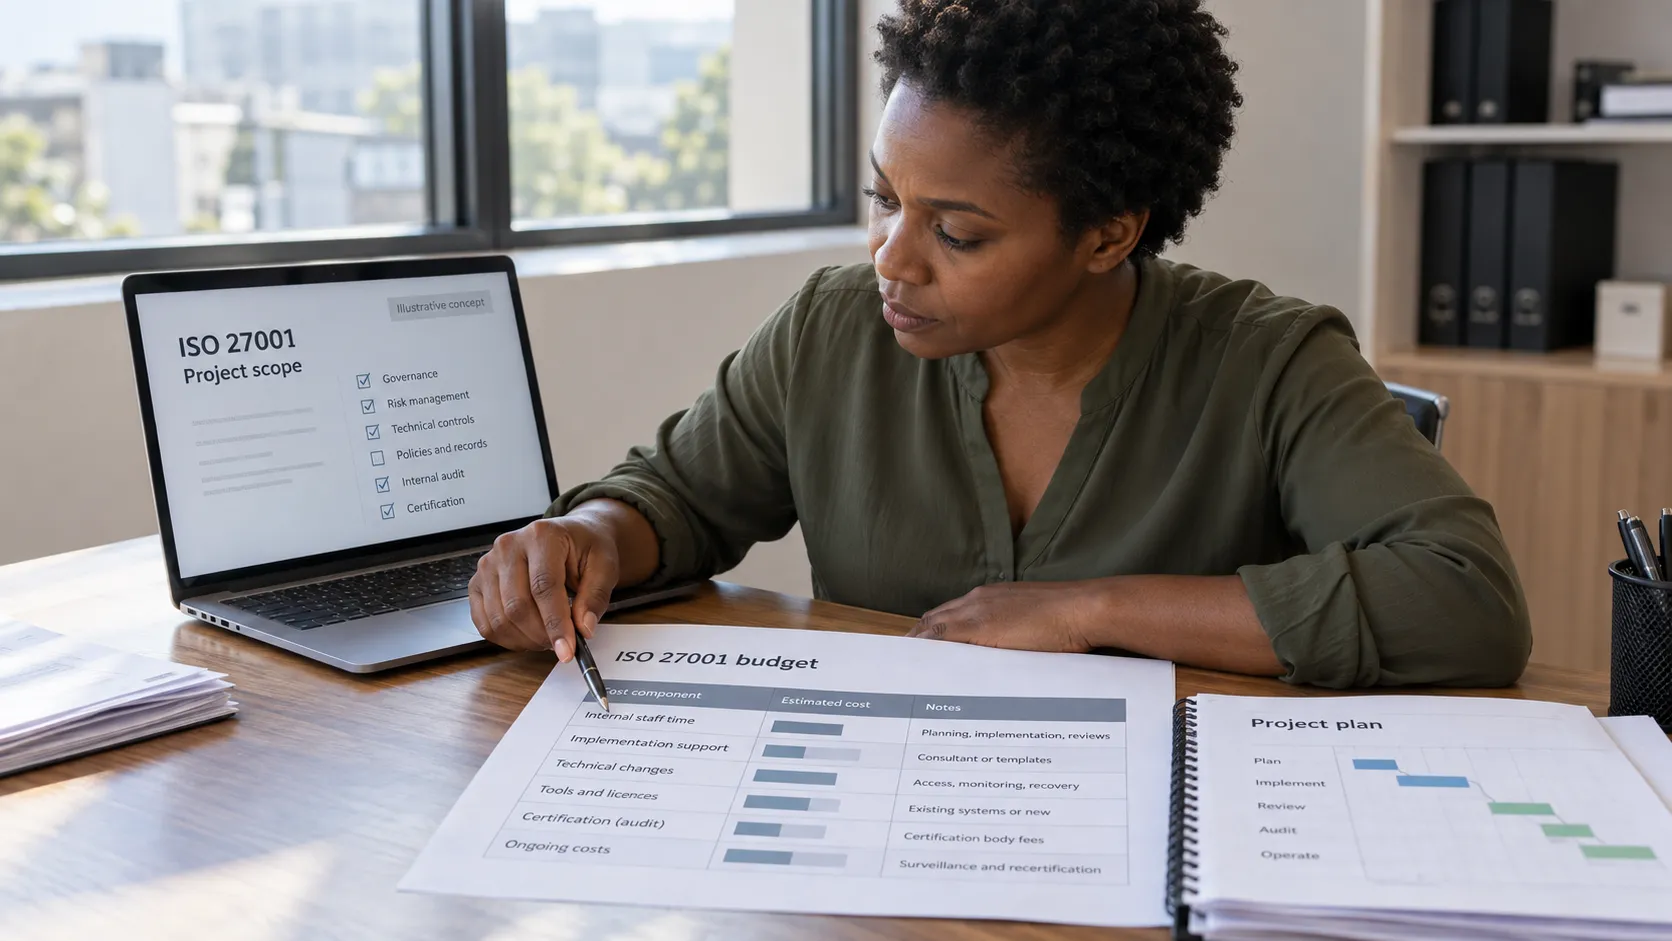
Sammenlign ISO 27001-tilbud etter gjennomføring, egen tidsbruk, verktøy, revisjonsgebyrer og vedlikehold. Omfanget avgjør hva prisen betyr.
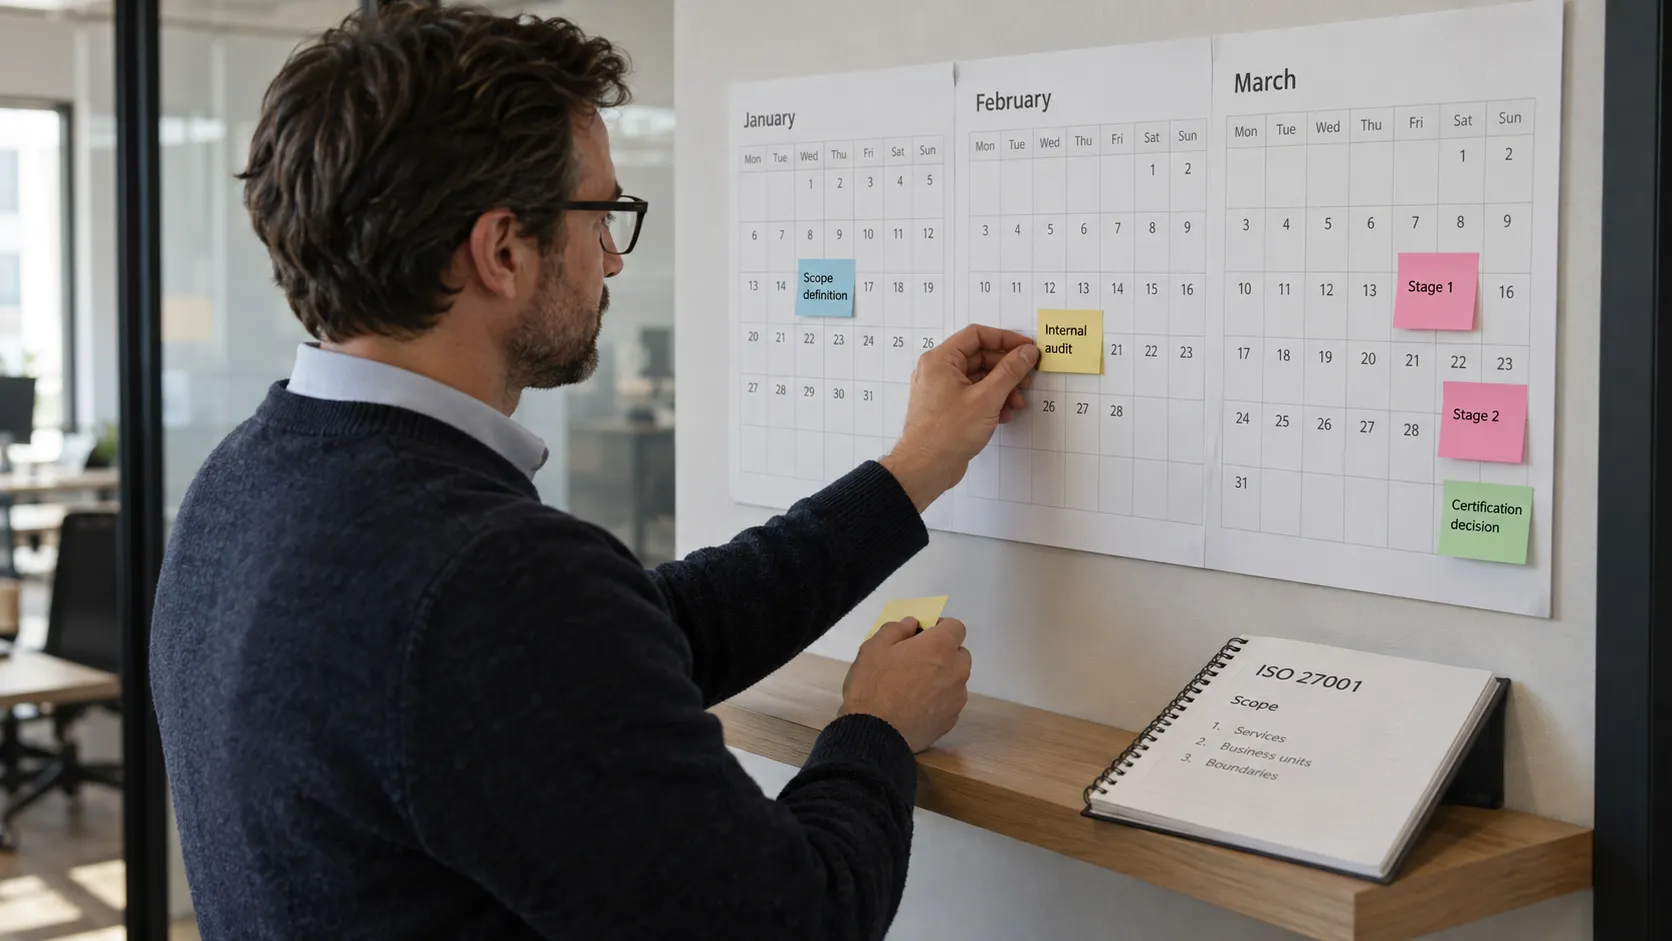
Tiden til ISO 27001 avhenger av utgangspunktet, kontrollene som må innføres og sertifiseringsorganets kapasitet.
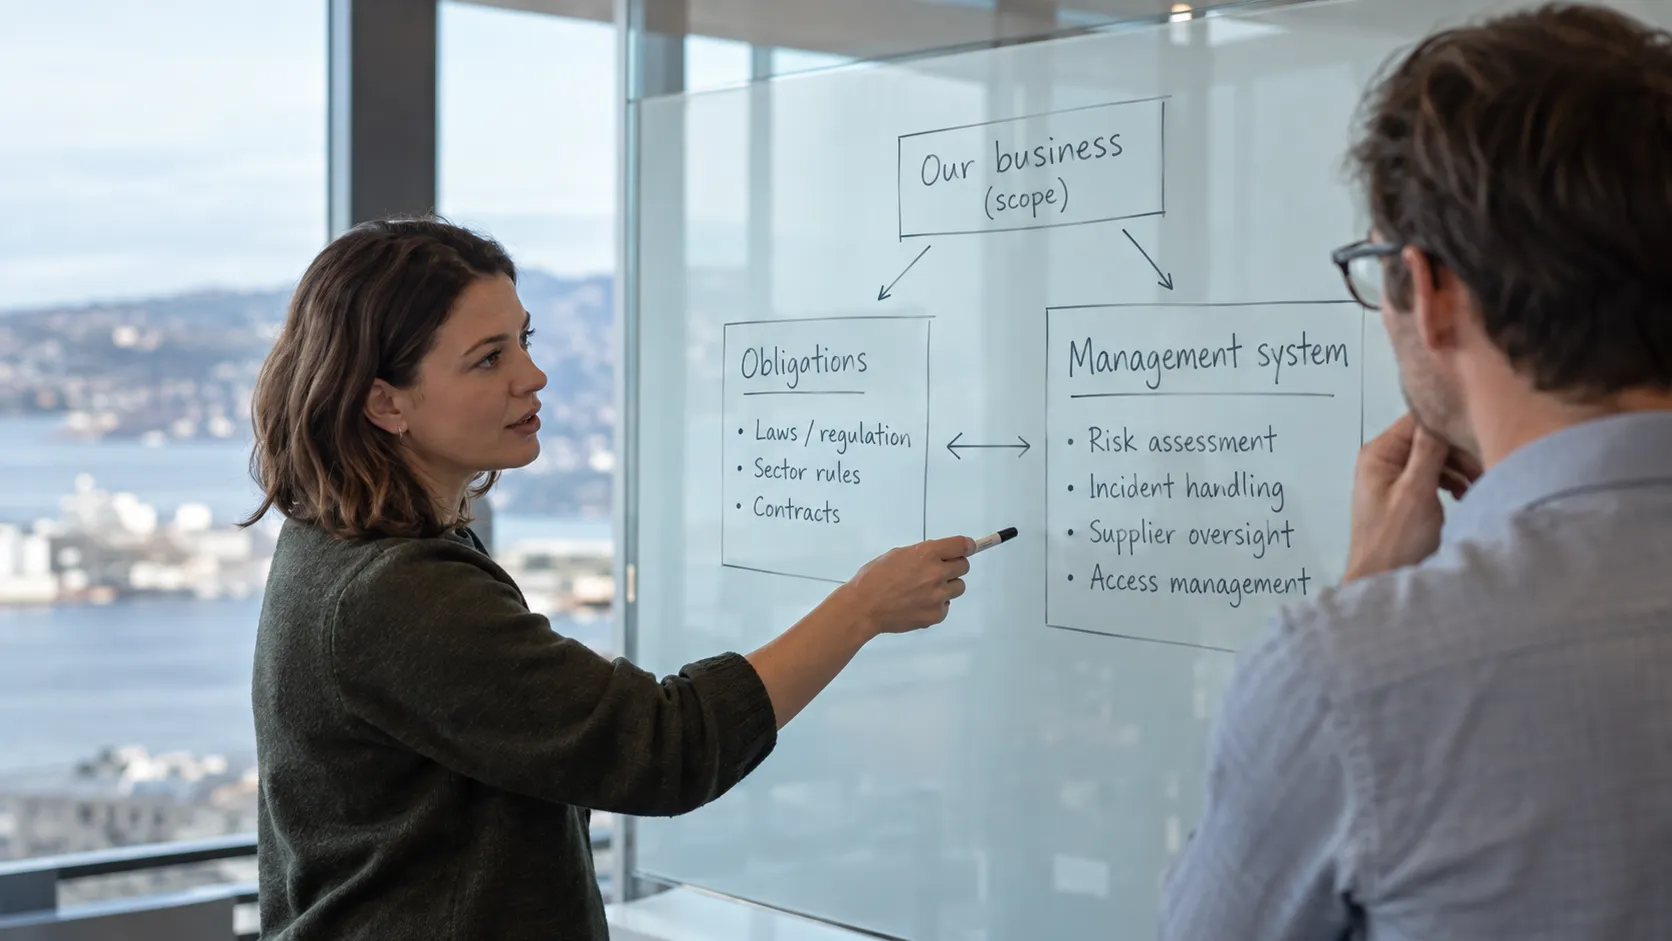
Bruk felles sikkerhetsprosesser, men følg opp lovkrav og sertifisering hver for seg. Gjeldende lovfrister går foran kommersielle ønsker.
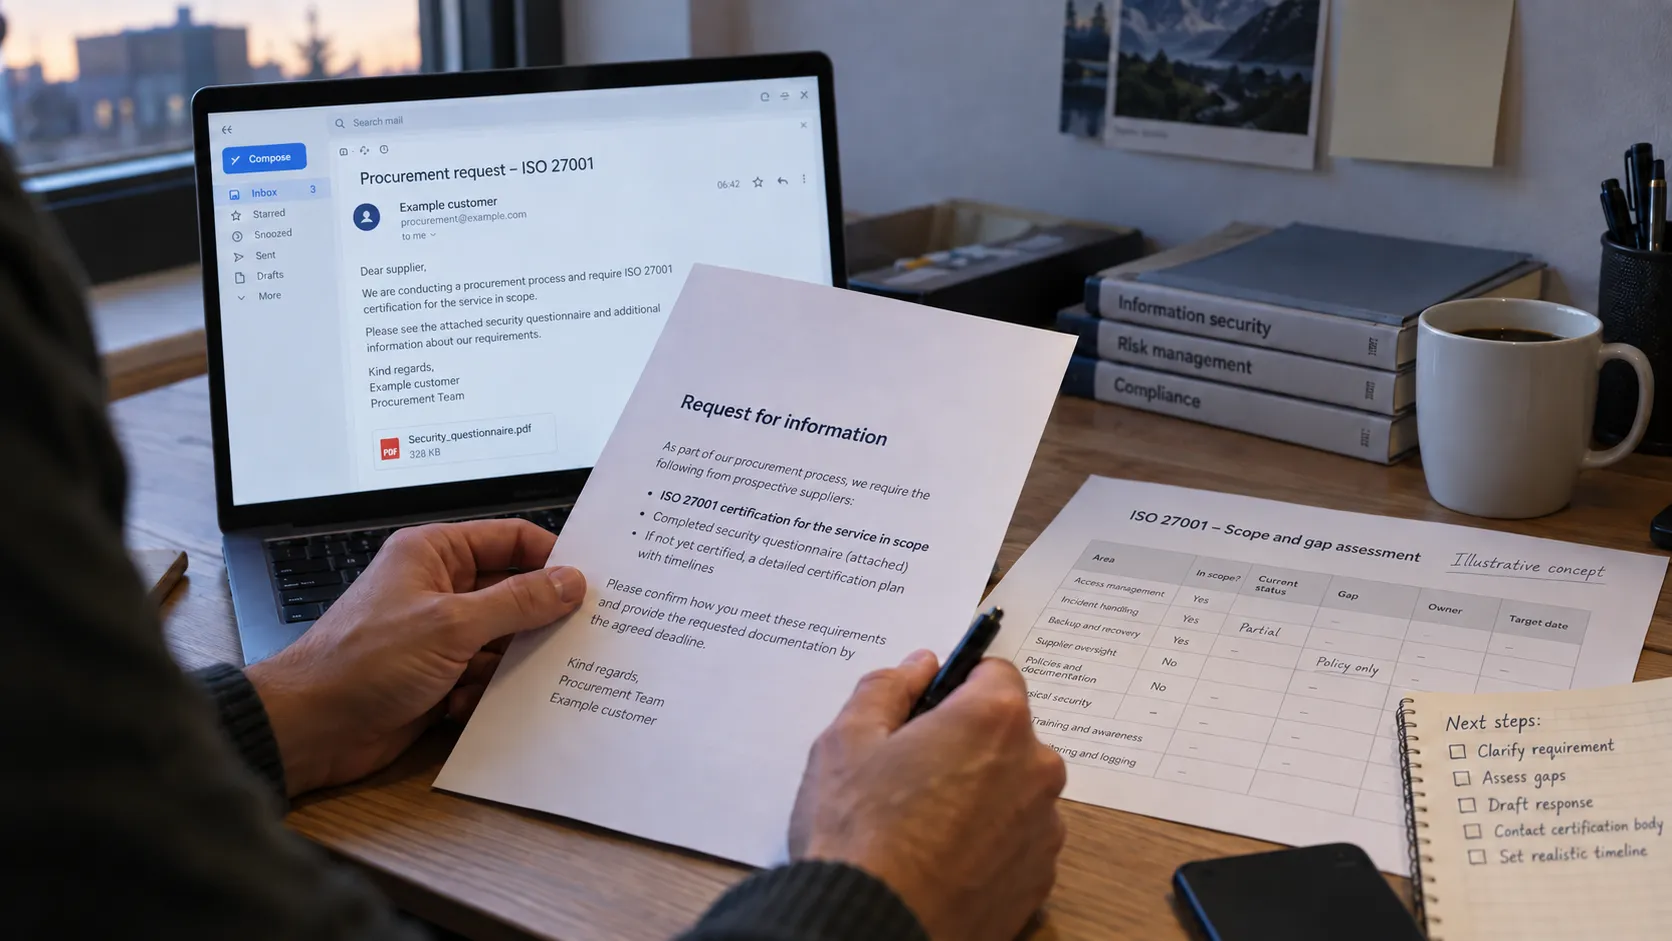
Avklar omfang, frist og hvilken dokumentasjon kunden godtar før dere lover en dato. Kartlegg deretter gapene og lag en gjennomførbar plan.
AI kan bidra med utkast og organisering av dokumentasjon. Mennesker må fortsatt beslutte risiko, innføre kontroller og kontrollere at beskrivelsene stemmer.
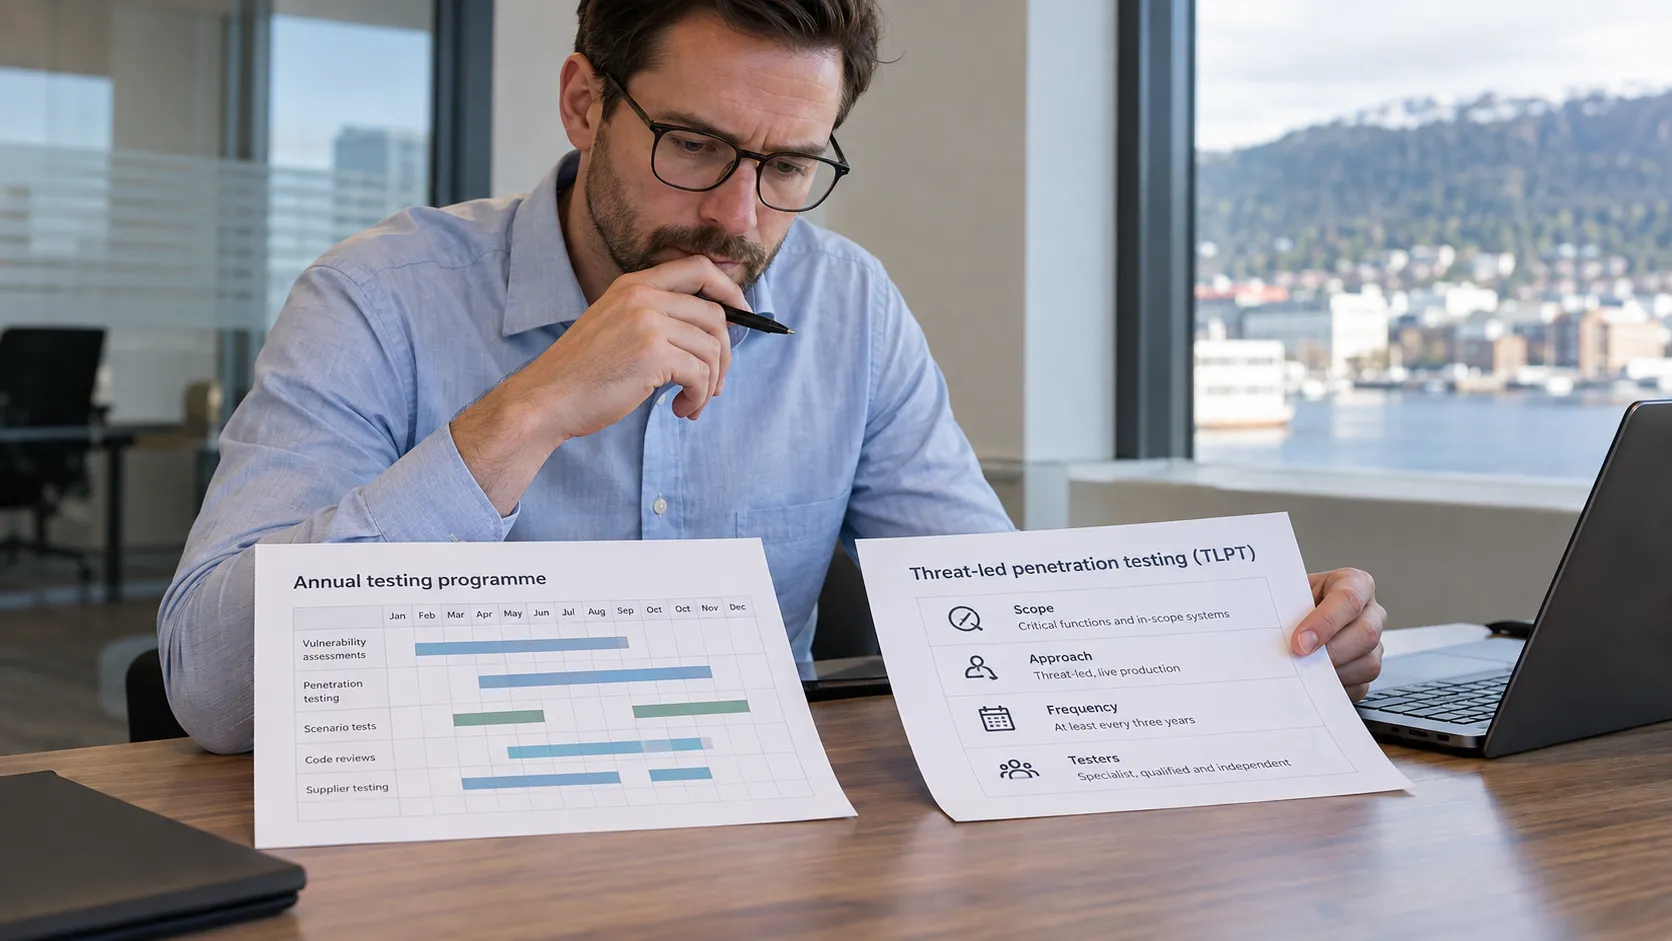
DORA skiller vanlig motstandsdyktighetstesting fra utpekt TLPT. Velg metoder ut fra risiko, dokumenter dekningen og kontroller feilrettingen.
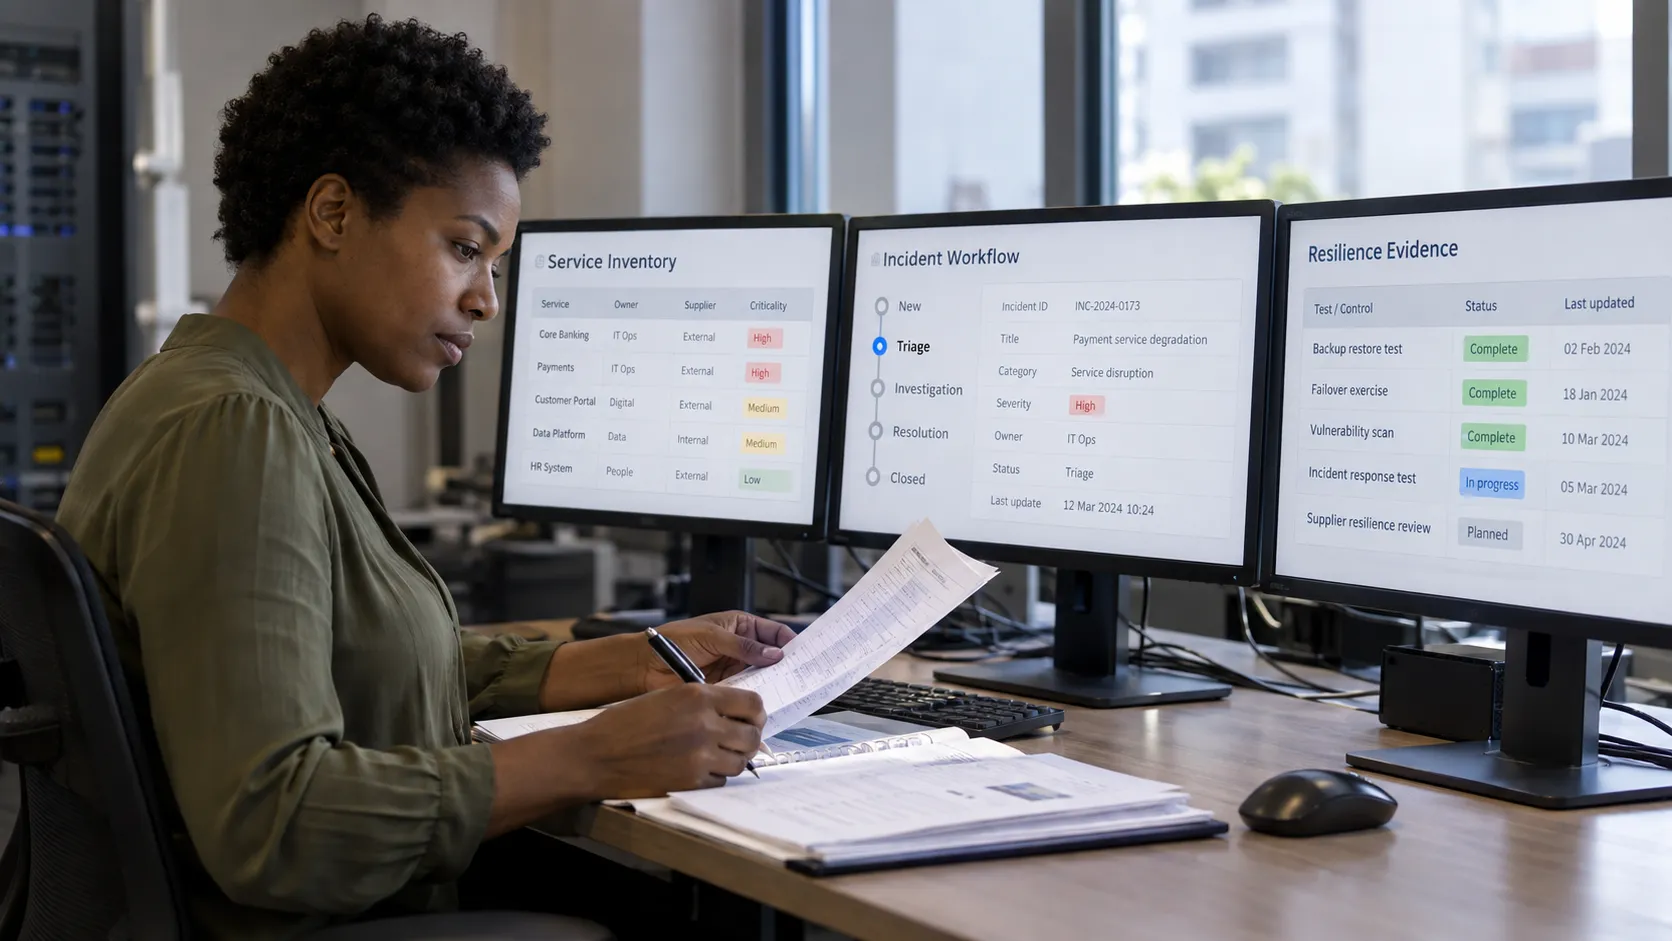
Programvare kan holde orden på registre, dokumentasjon og tekniske funn. Velg ut fra beslutninger, data og ansvar i DORA-programmet.
IKT-avtaleregister, forhåndsmeldinger, hendelsesrapporter og internrevisjon har ulike formål. Fordel ansvar og bruk gjeldende innsendingsregler.
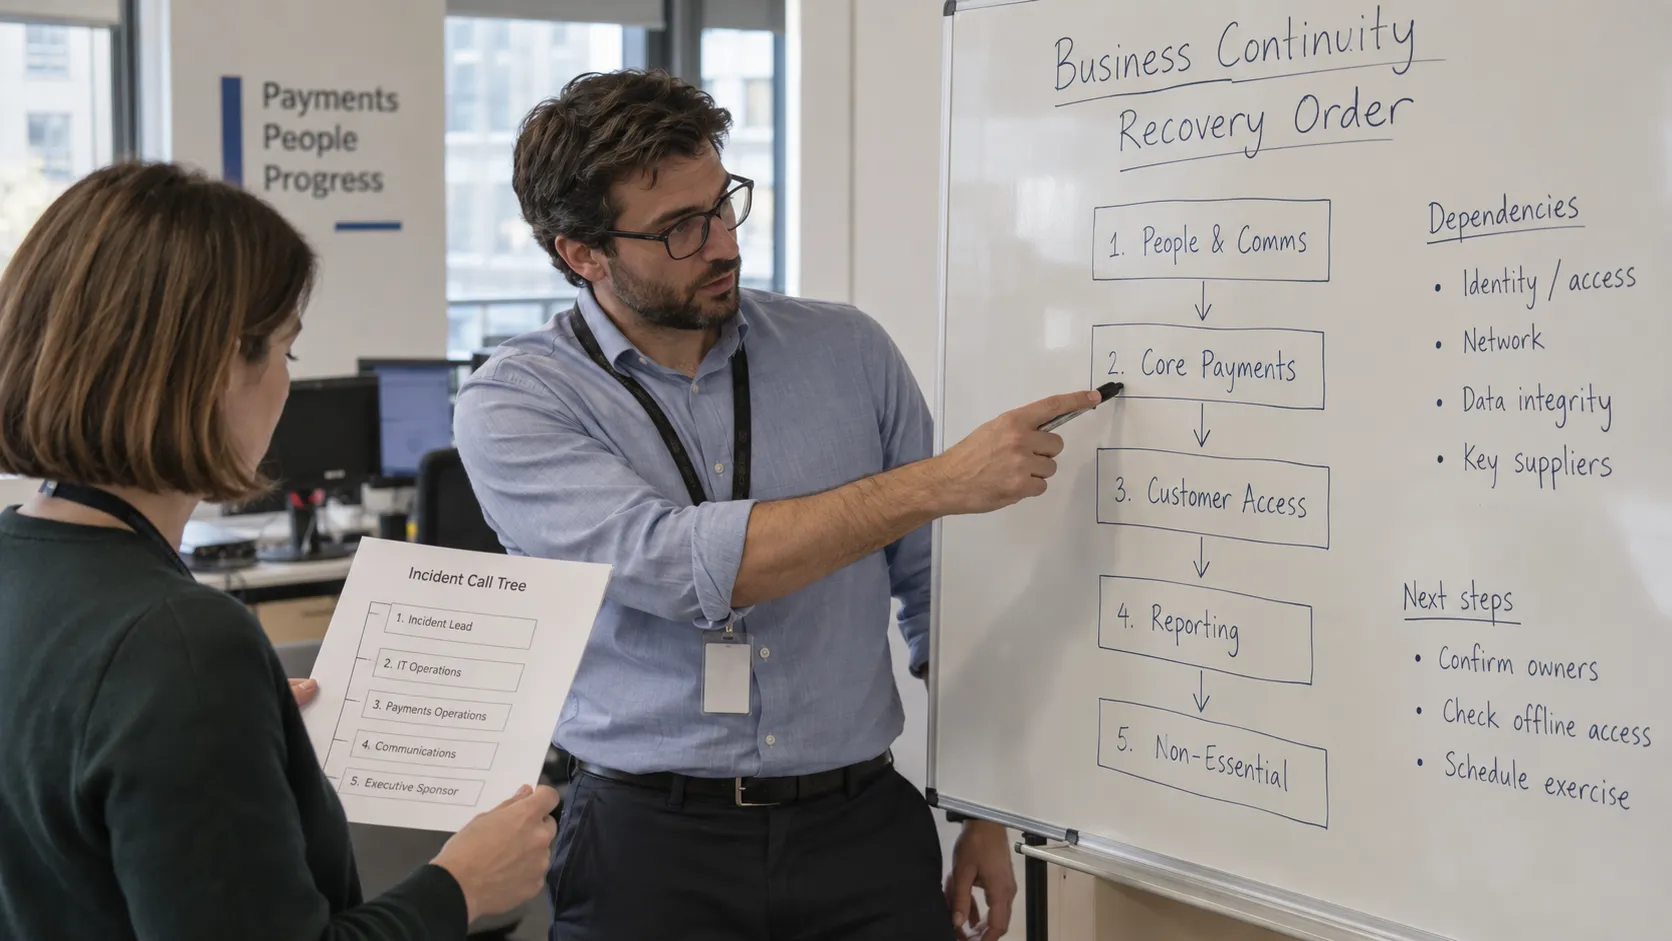
Planene må følge tjenestene foretaket skal opprettholde. Kartlegg avhengigheter, sett gjenopprettingsmål og øv på beslutningene så vel som teknologien.
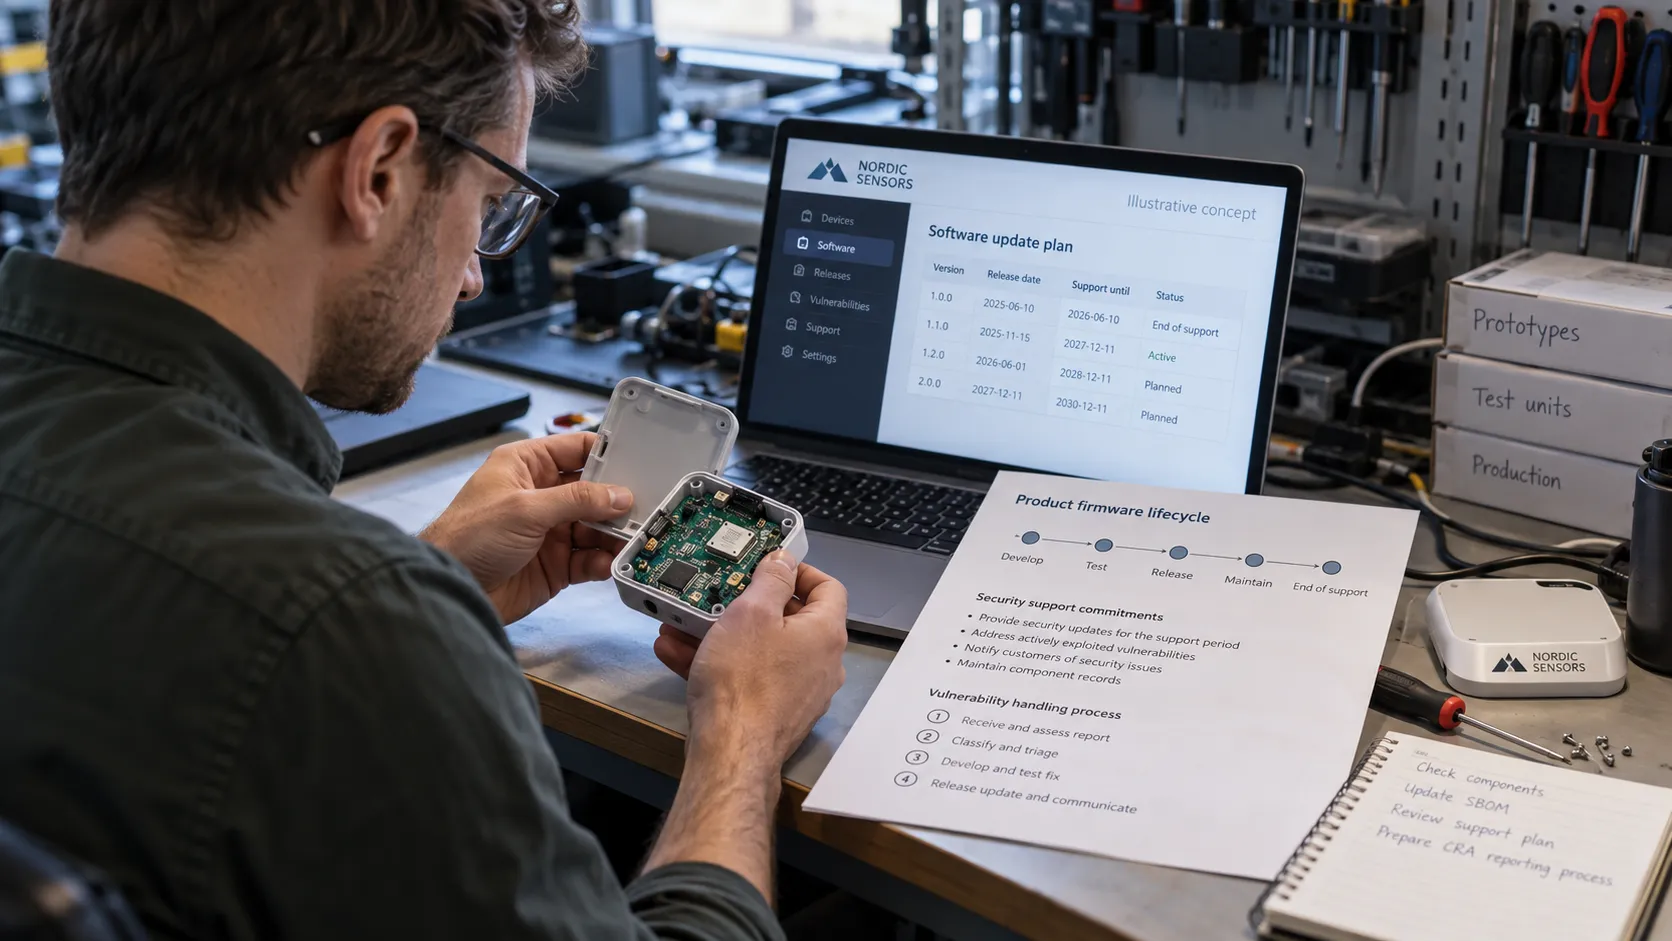
Rapportering for produsenter etter CRA startet 11. september 2026. Hovedkravene til produkter følger i desember 2027. Avklar omfang og rolle nå.
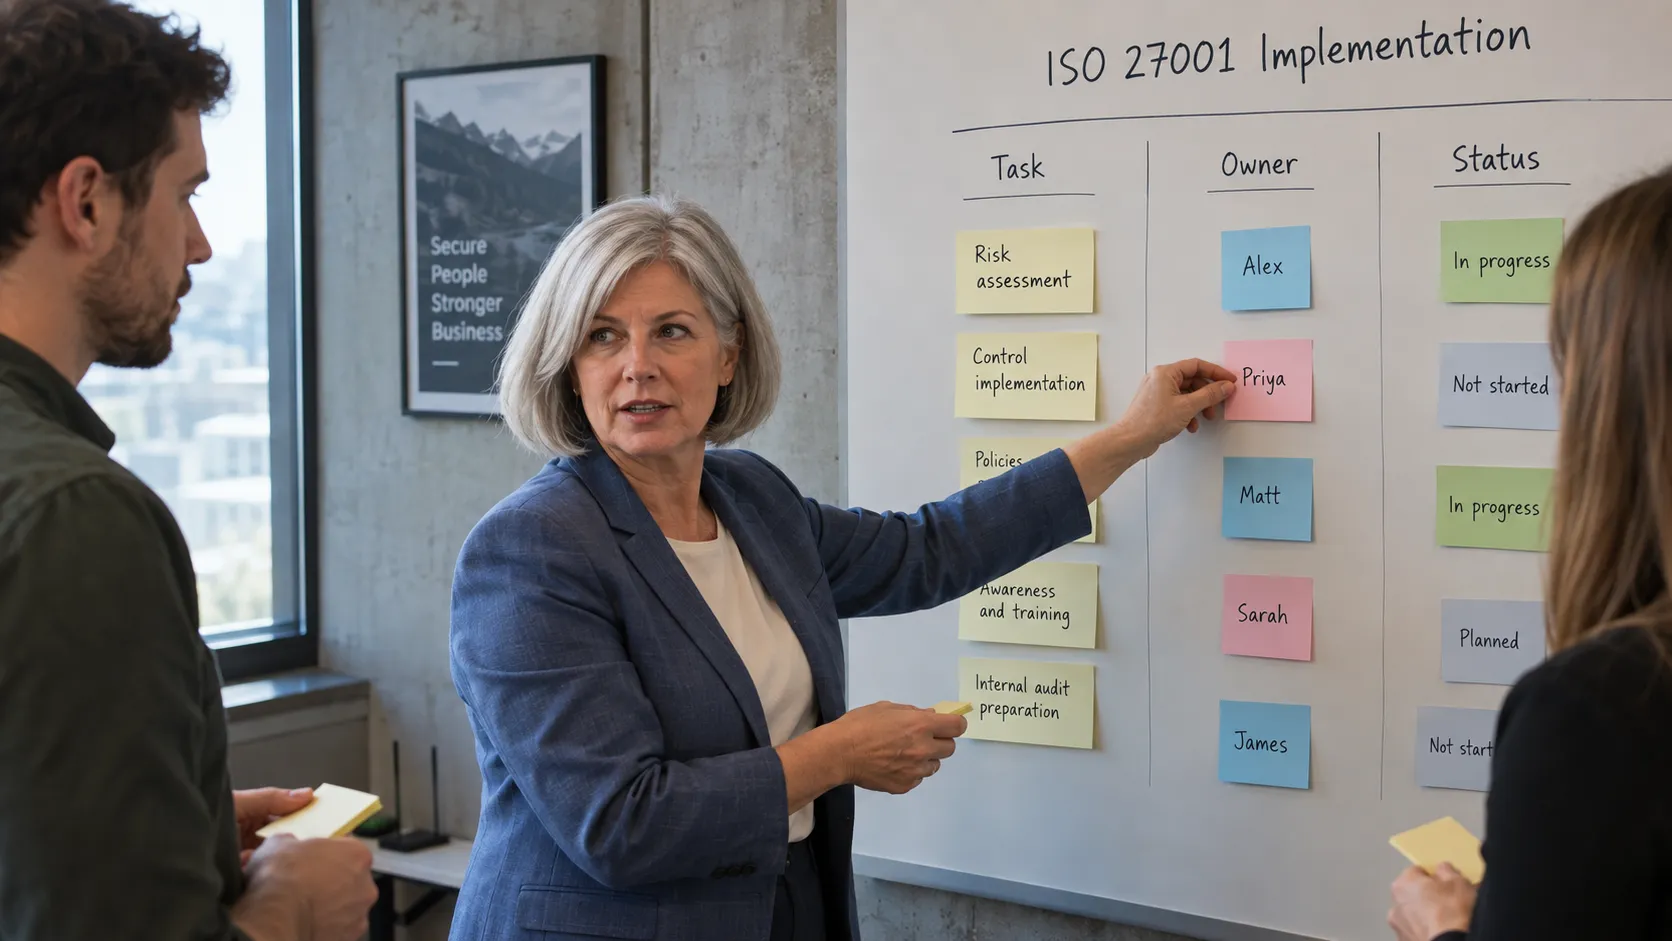
Implementering og revisjon er forskjellige oppdrag. Kontroller utsteder, nivå og gyldighet, og vurder deretter konsulenten mot arbeidet dere trenger.
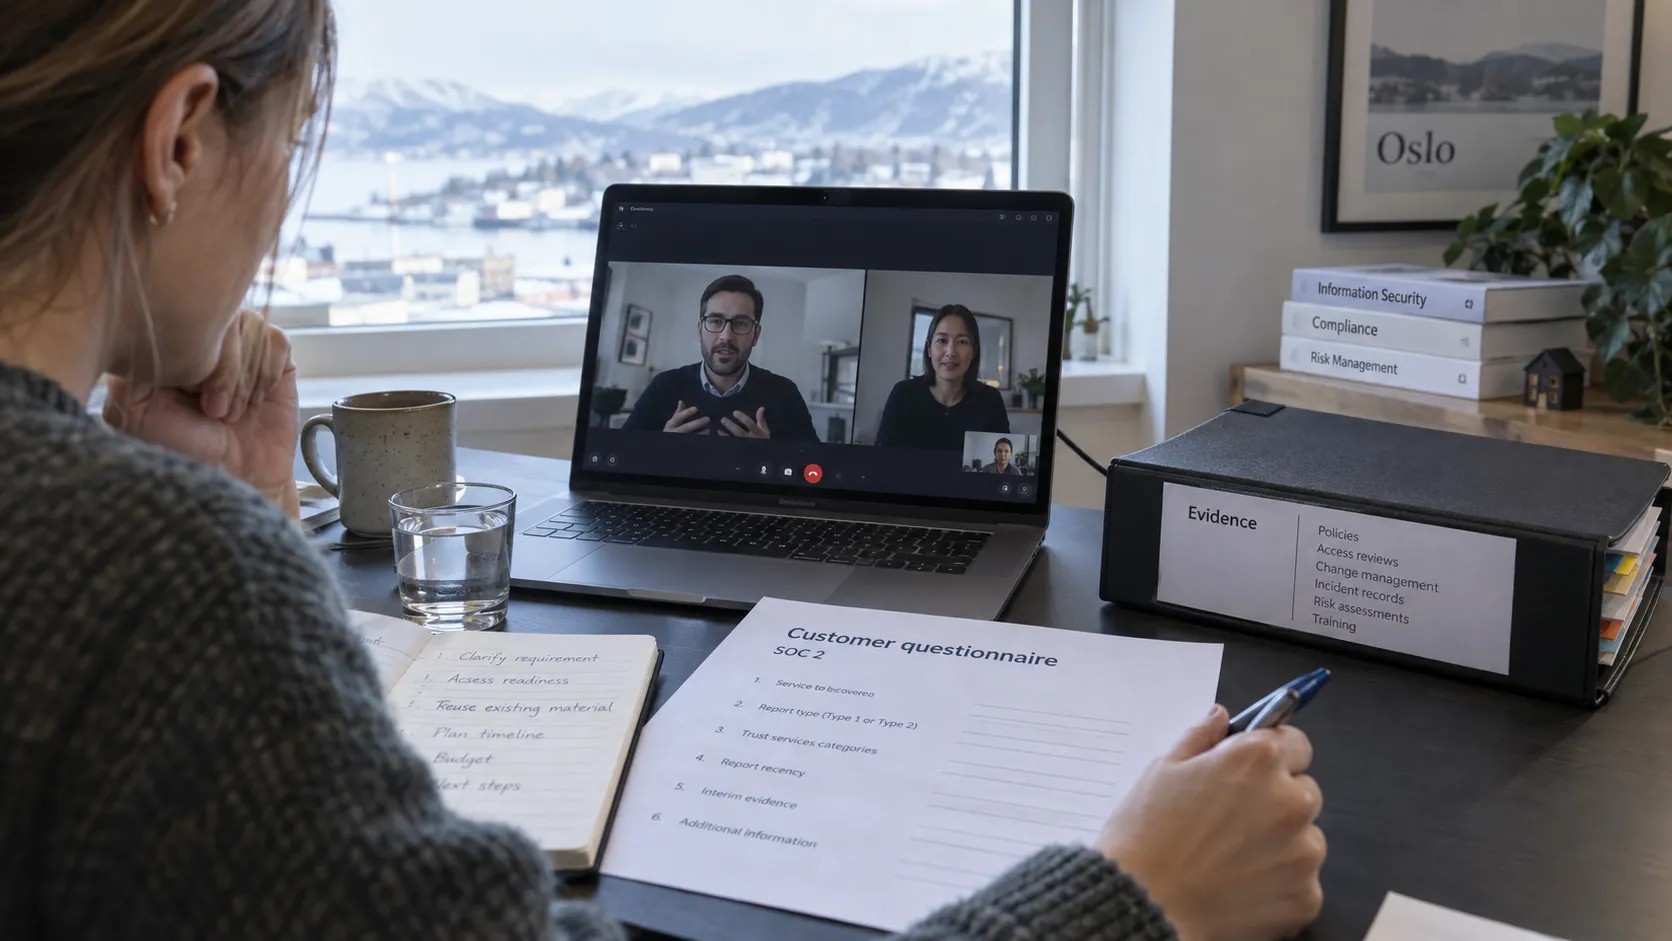
La konkrete kundekrav styre SOC 2-omfang, rapporttype og frist. Gjenbruk relevant sikkerhetsdokumentasjon, men vurder gapene før dere setter budsjettet.
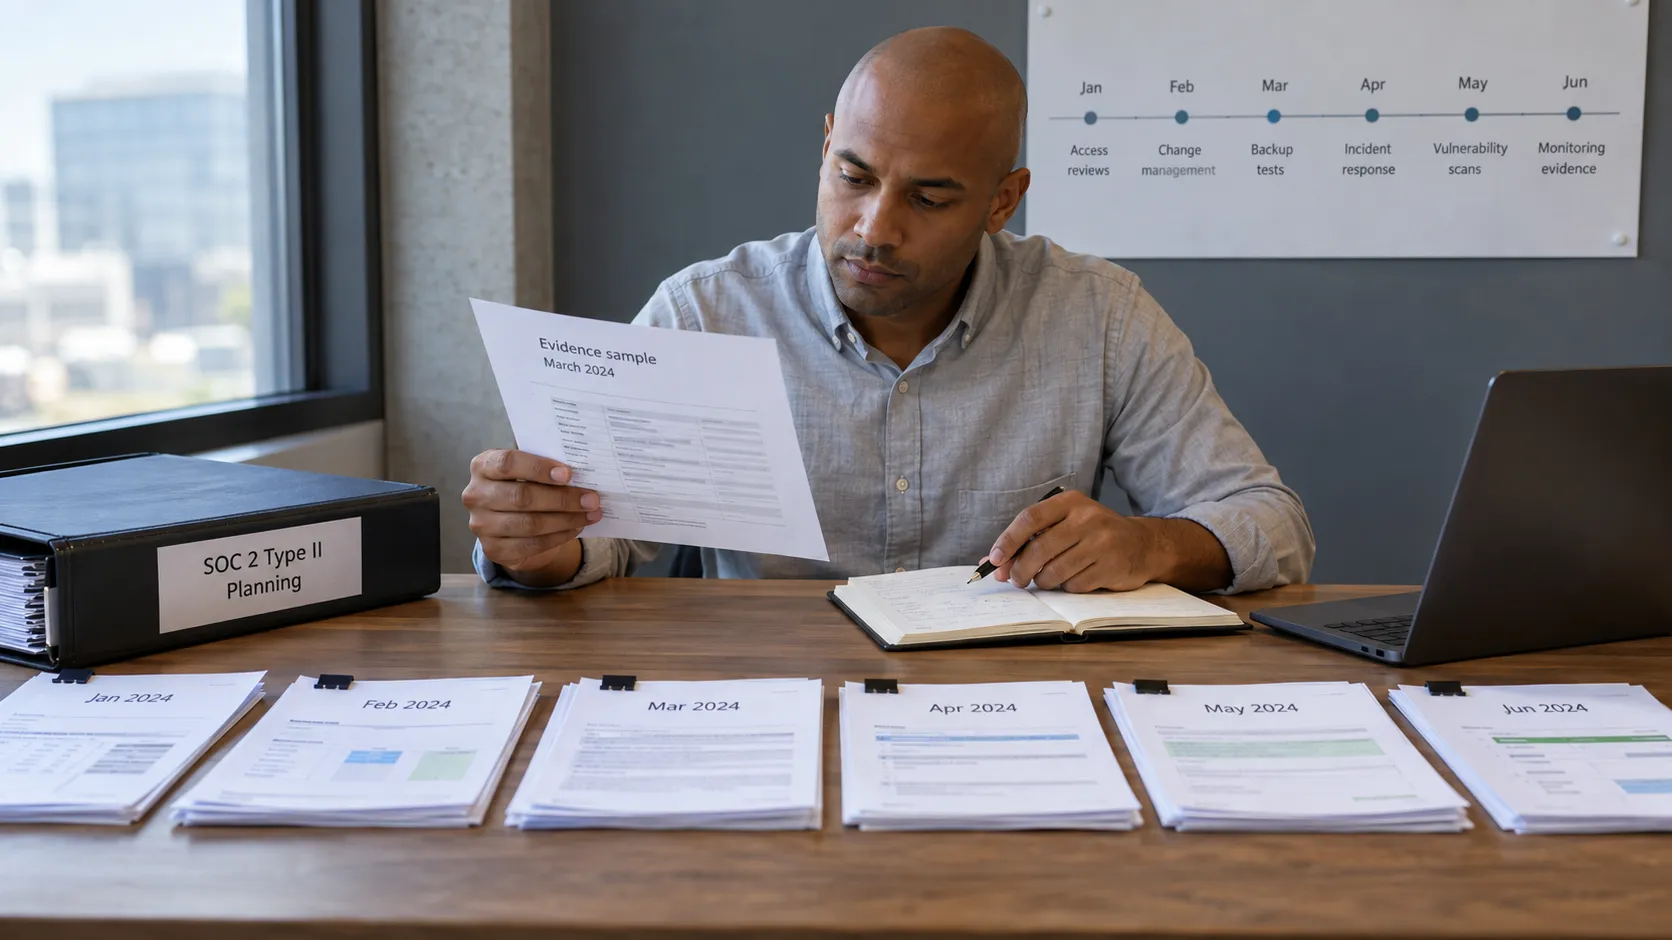
SOC 2 Type 2 vurderer kontroller over en avgrenset periode. Les omfang, uttalelse, testresultater og kundens ansvar, ikke bare tittelen.
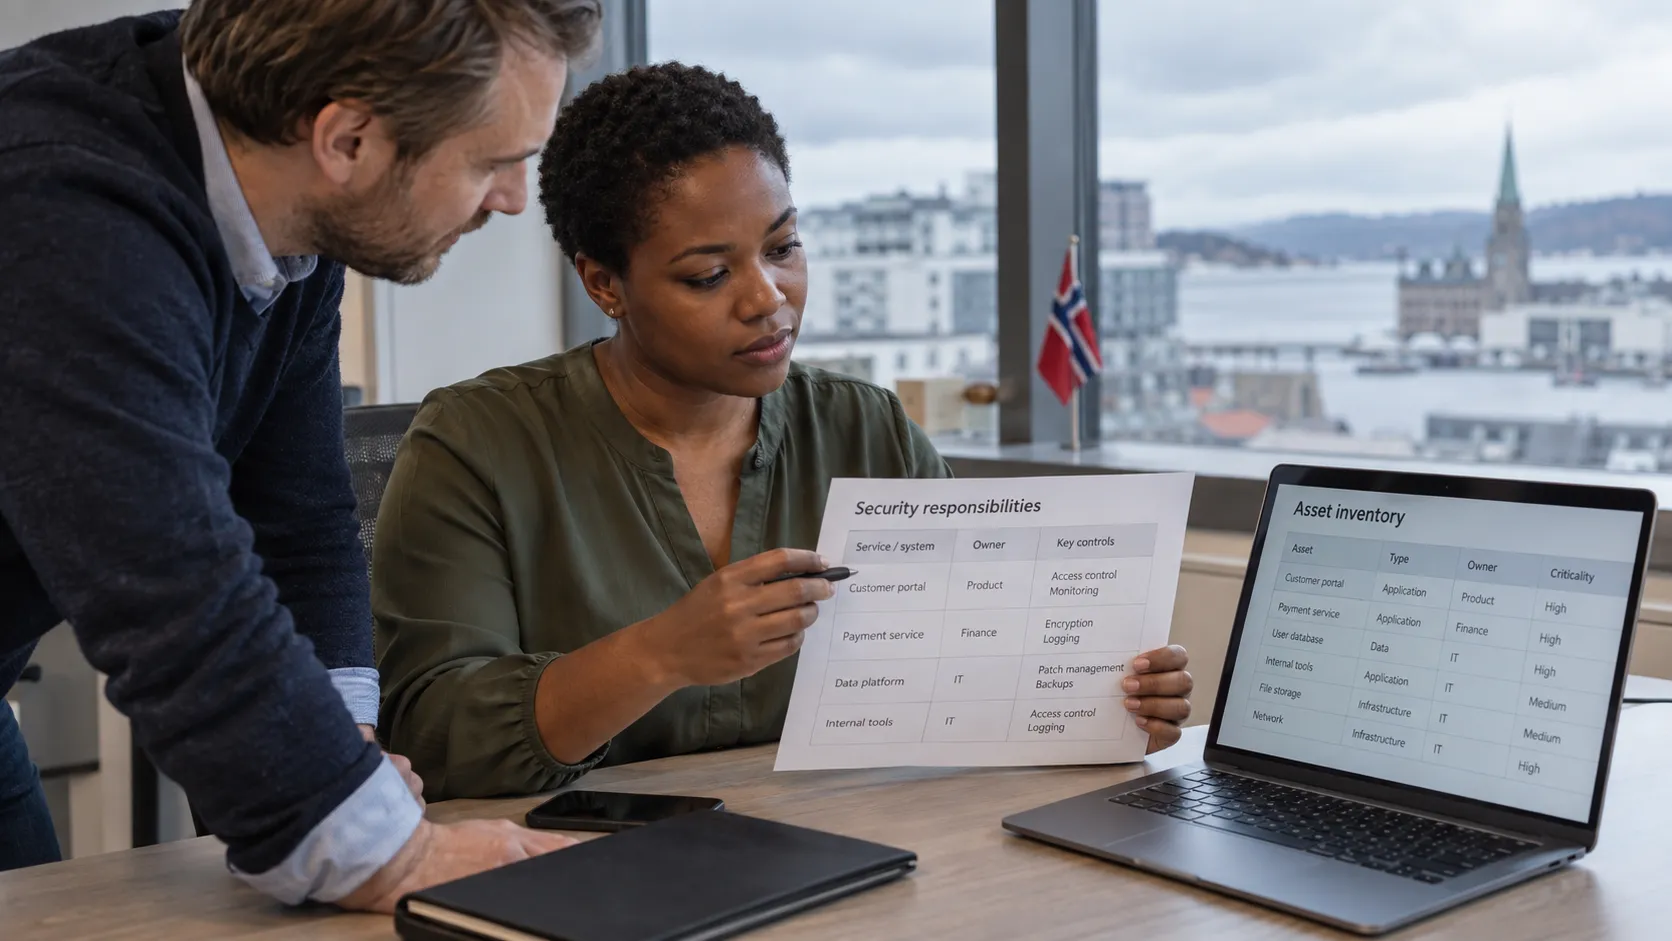
Digitalsikkerhetsloven har gjeldt siden oktober 2025. Kontroller tjenestedefinisjoner, unntak og varslingsregler for riktig tilbyderkategori.
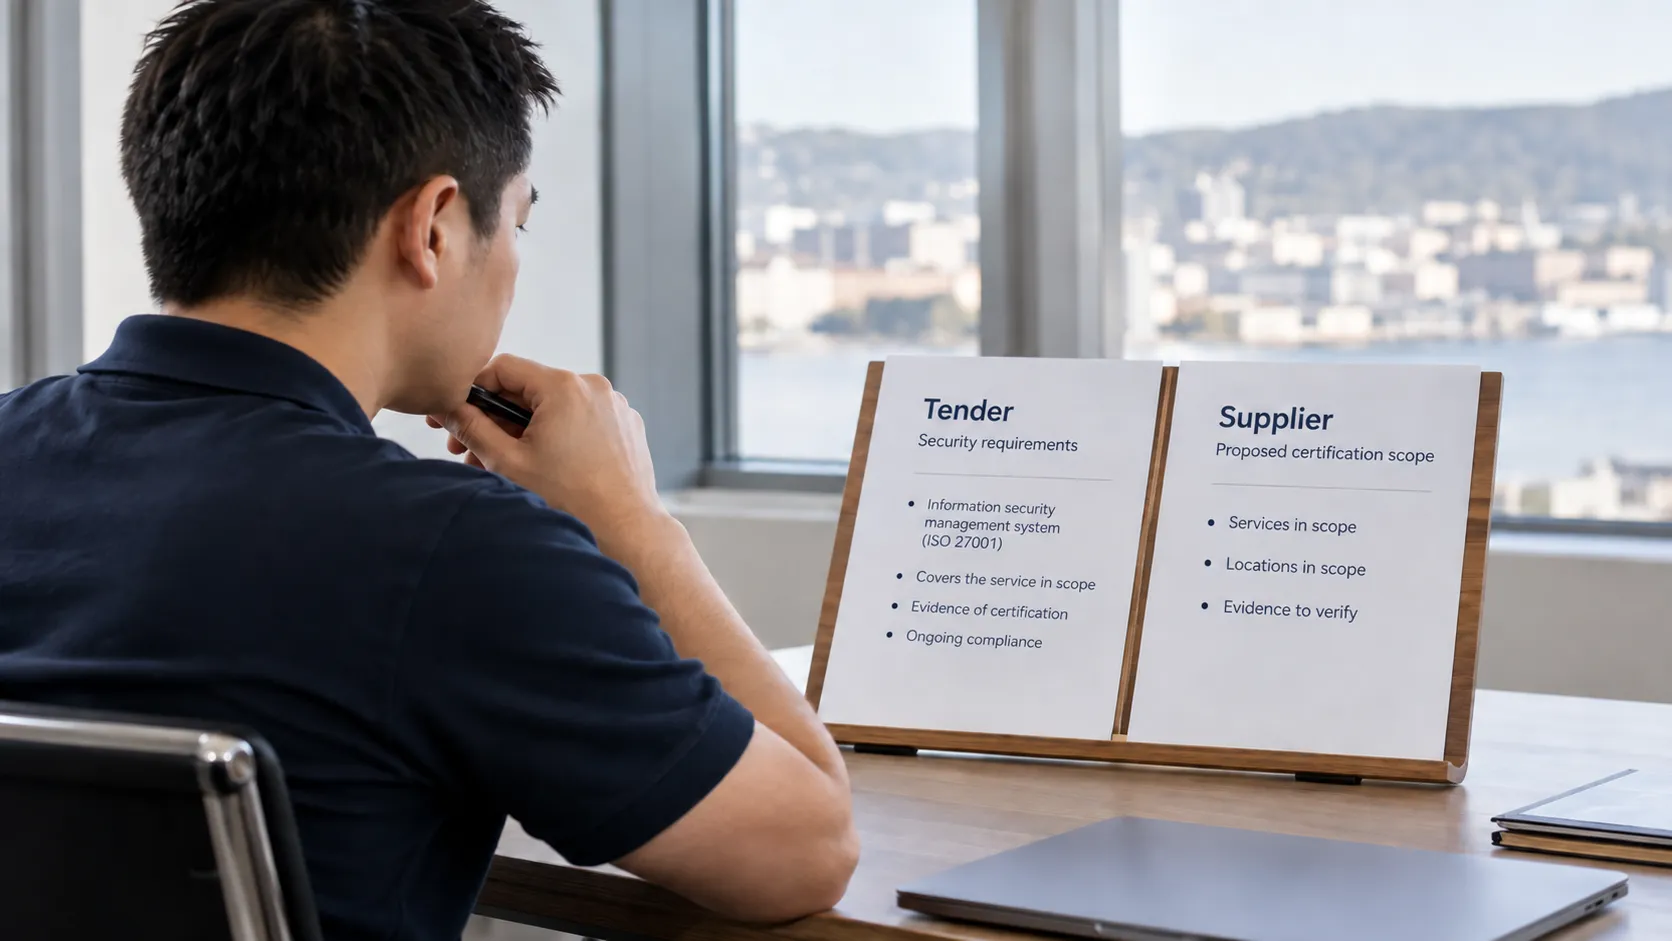
ISO 27001 gir kunder uavhengig dokumentasjon om et avgrenset styringssystem for informasjonssikkerhet. Omfanget og anbudskravet må leses nøye.
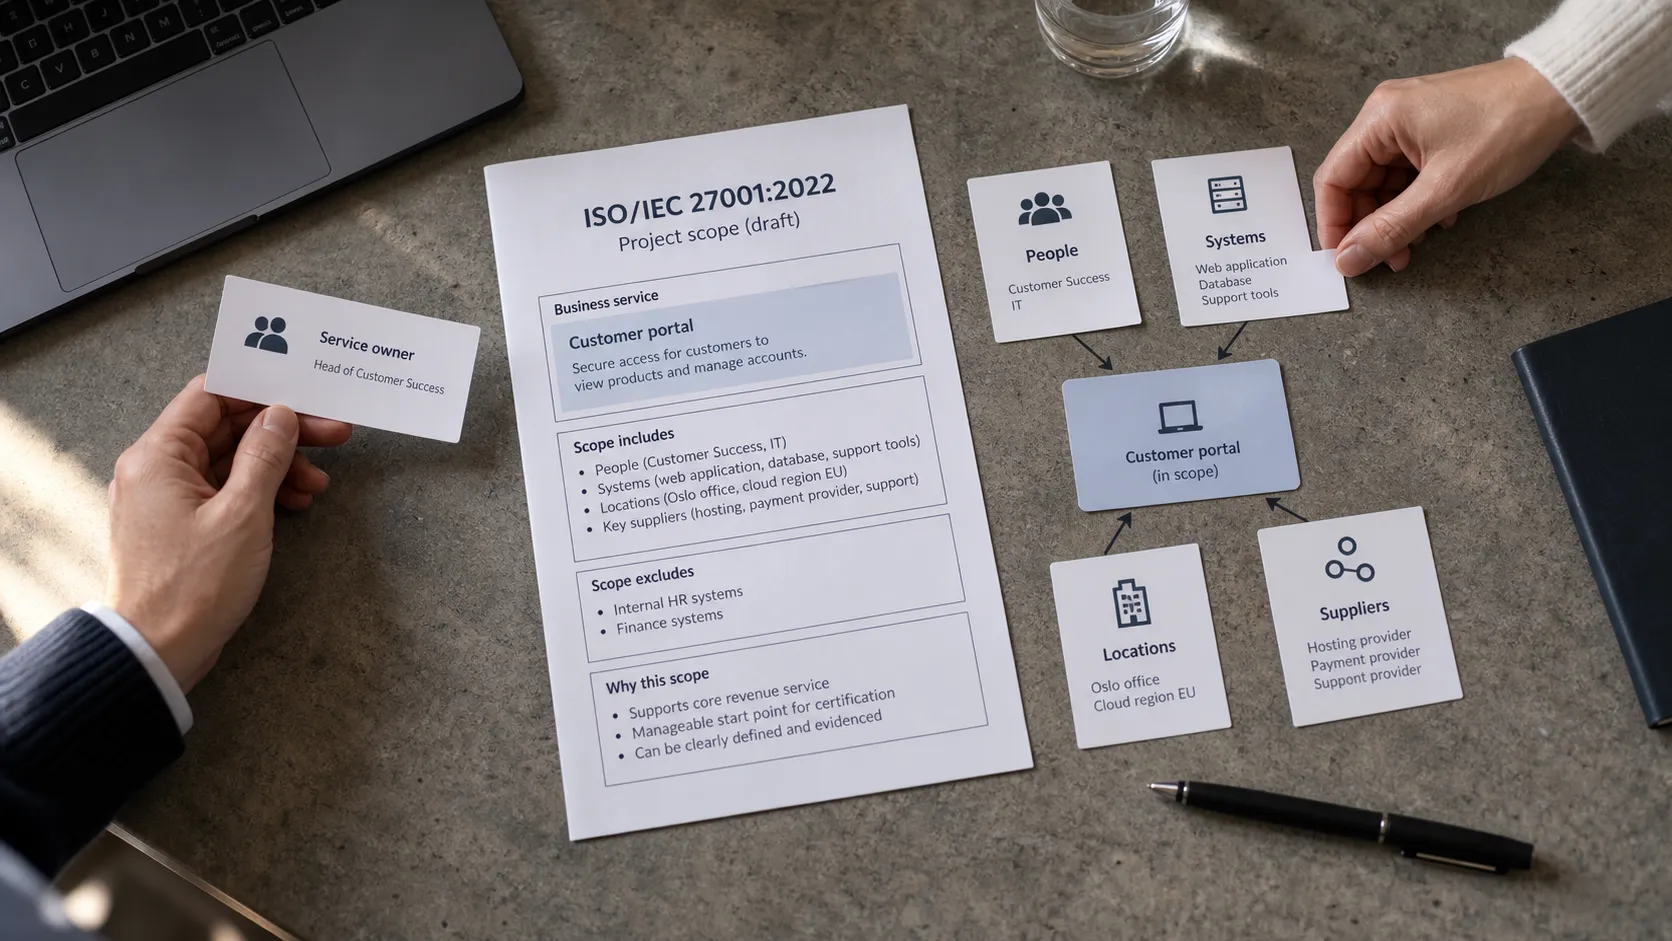
Avklar omfang, vurder risiko, innfør kontroller og samle dokumentasjon. En praktisk sjekkliste for norske SMB-er som forbereder ISO 27001.
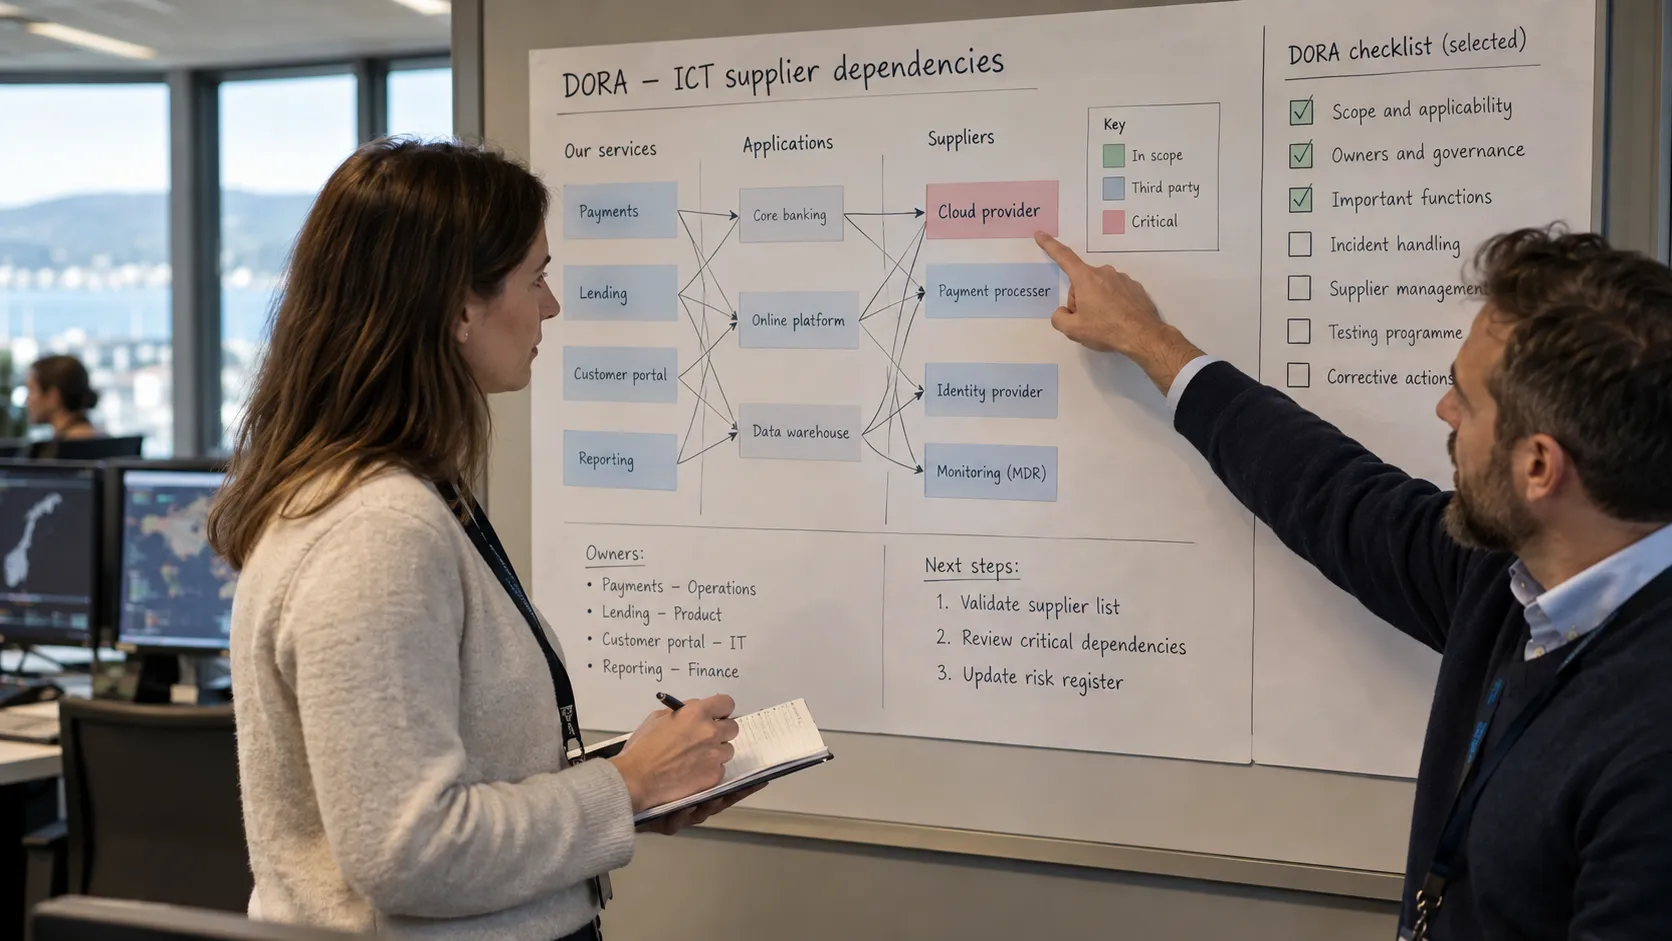
Avklar regelsettet, kartlegg viktige funksjoner og samle grunnlaget. Oppdatert for utvidelsen av norske DORA-baserte regler i september 2026.
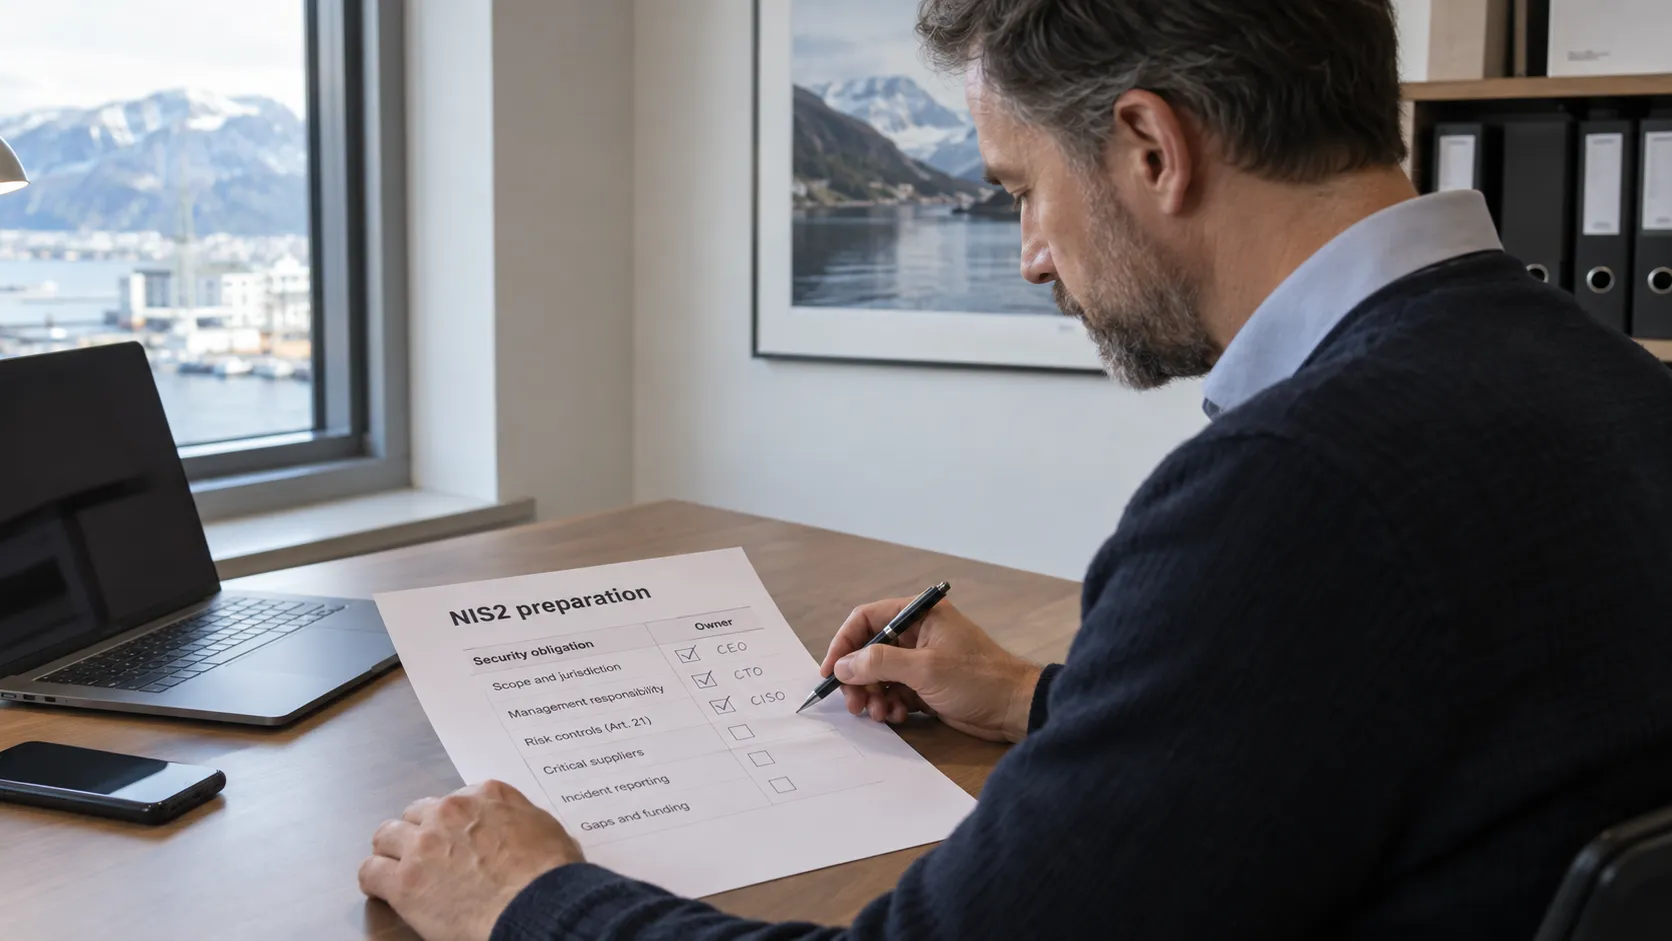
En NIS2-sjekkliste for ledelsen: omfang, ansvar, risikotiltak, leverandøroppfølging og varsling etter regelverket som gjelder.
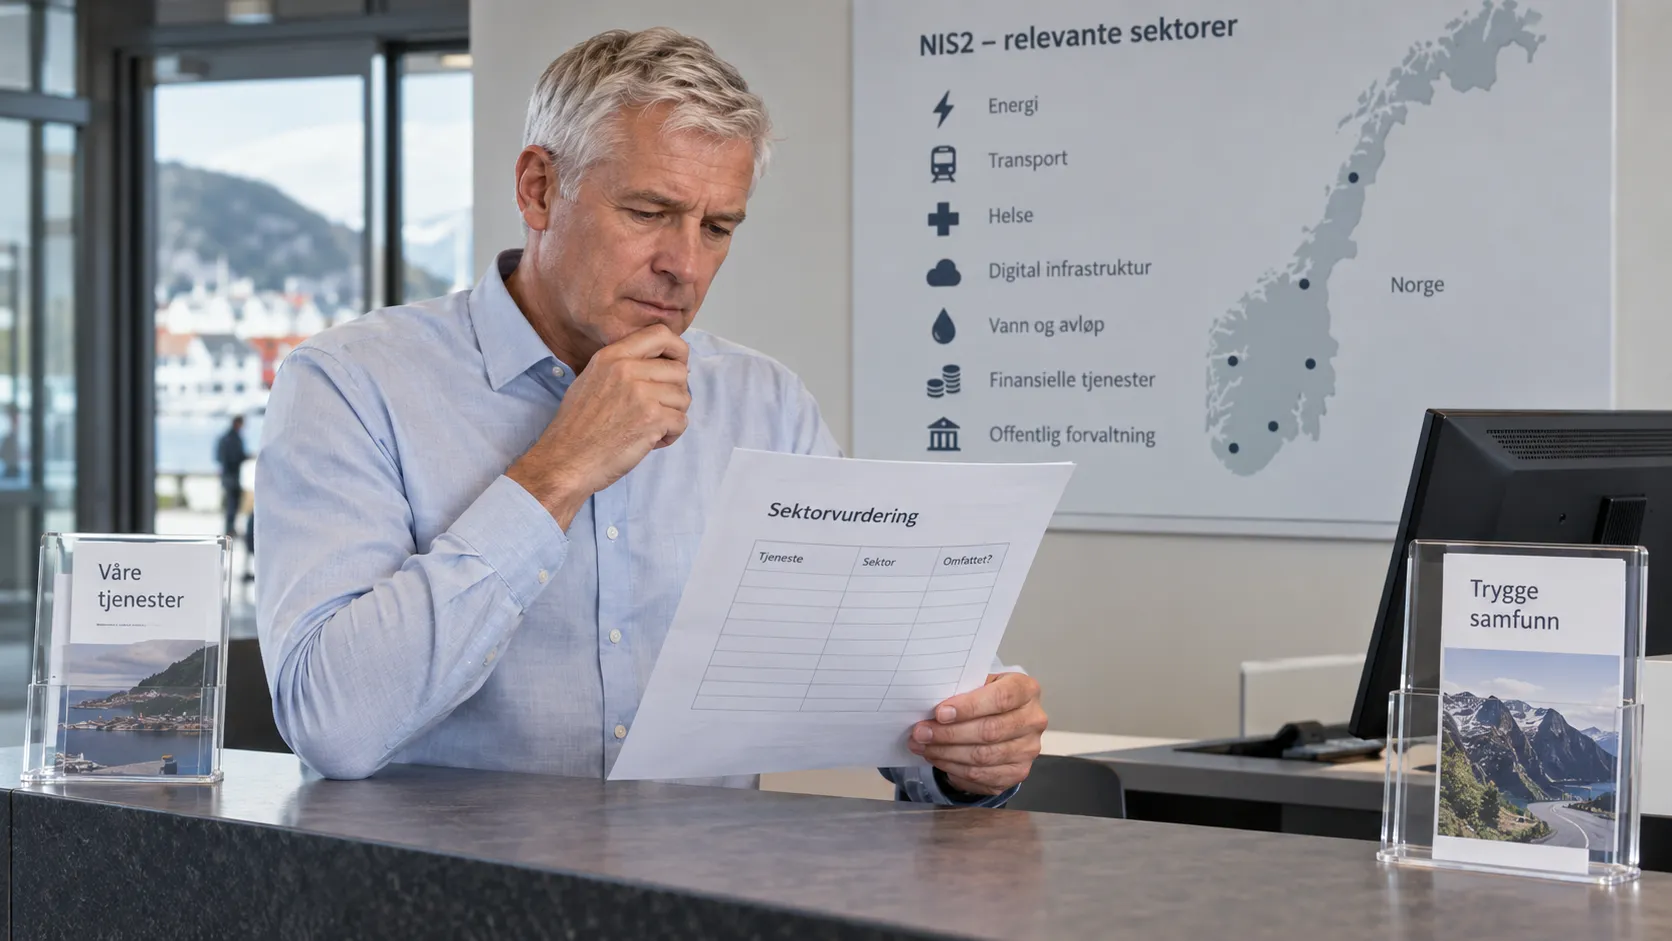
NIS2-omfang avhenger av tjeneste, størrelse, jurisdiksjon og unntak. Skill lovplikter fra kundekrav og Norges eksisterende NIS1-baserte lov.
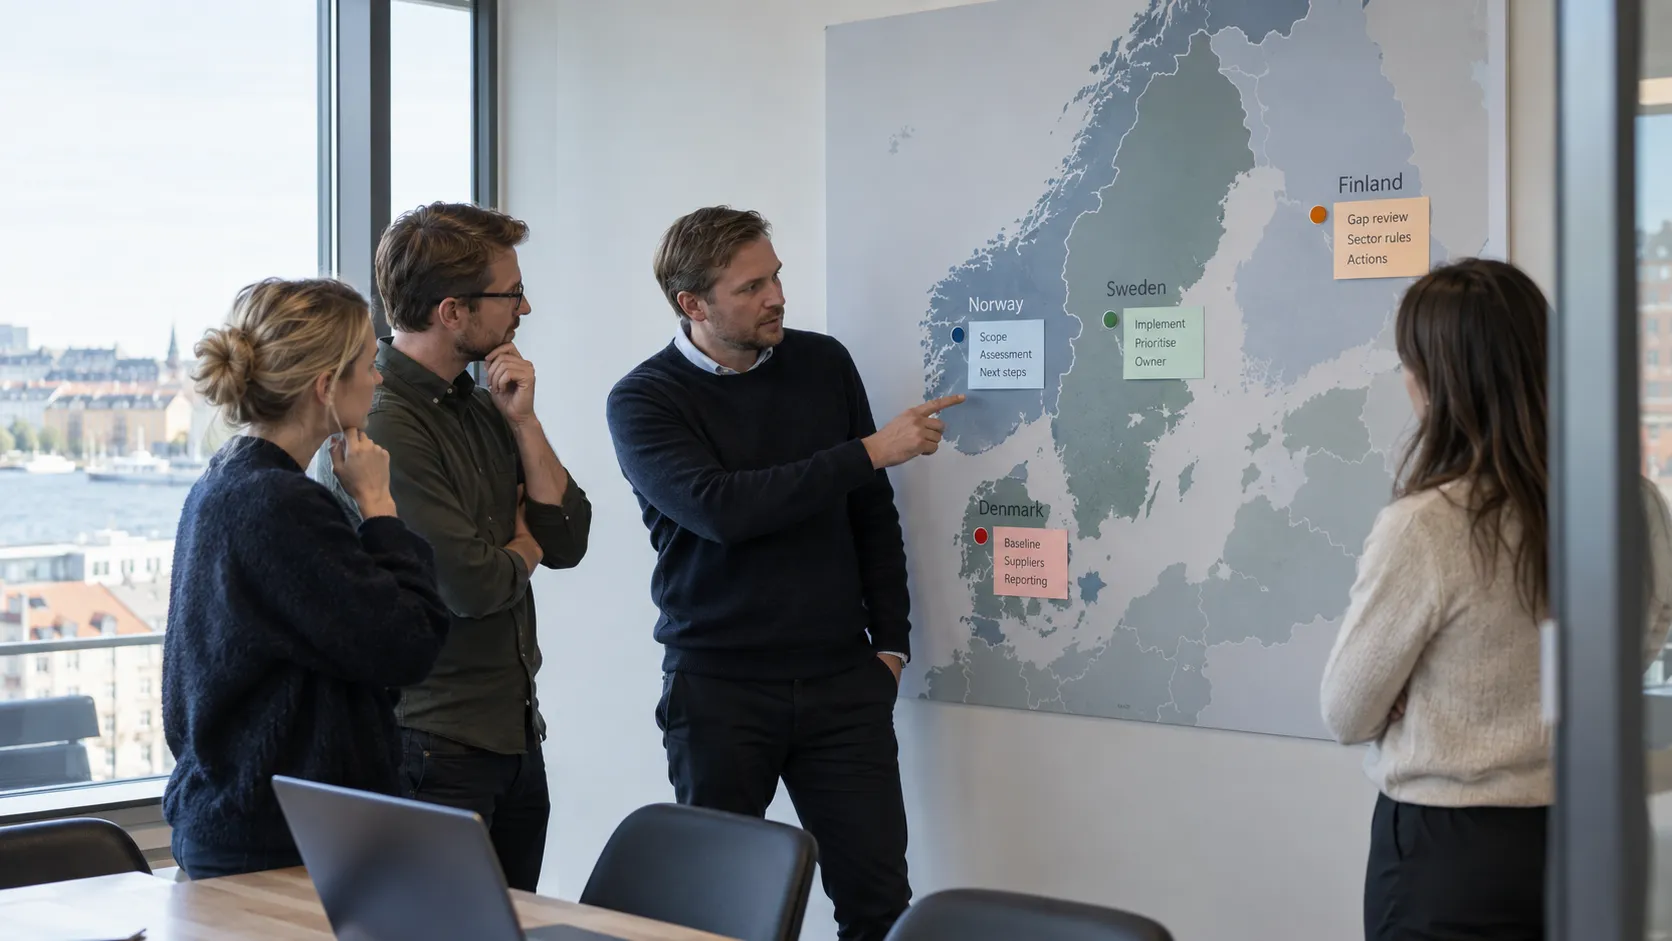
Gjør NIS2-forberedelser til en konkret arbeidsplan: avklar regler, vurder kontroller, øv på varsling og følg opp tiltak.
Tydelig dokumentasjon gjør det enklere å svare kunder og investorer. Bygg den rundt kontroller som utføres, med eiere og et ærlig bilde av manglene.