NIS2-sjekkliste for norske SMB-ledere
En NIS2-sjekkliste for ledelsen: omfang, ansvar, risikotiltak, leverandøroppfølging og varsling etter regelverket som gjelder.
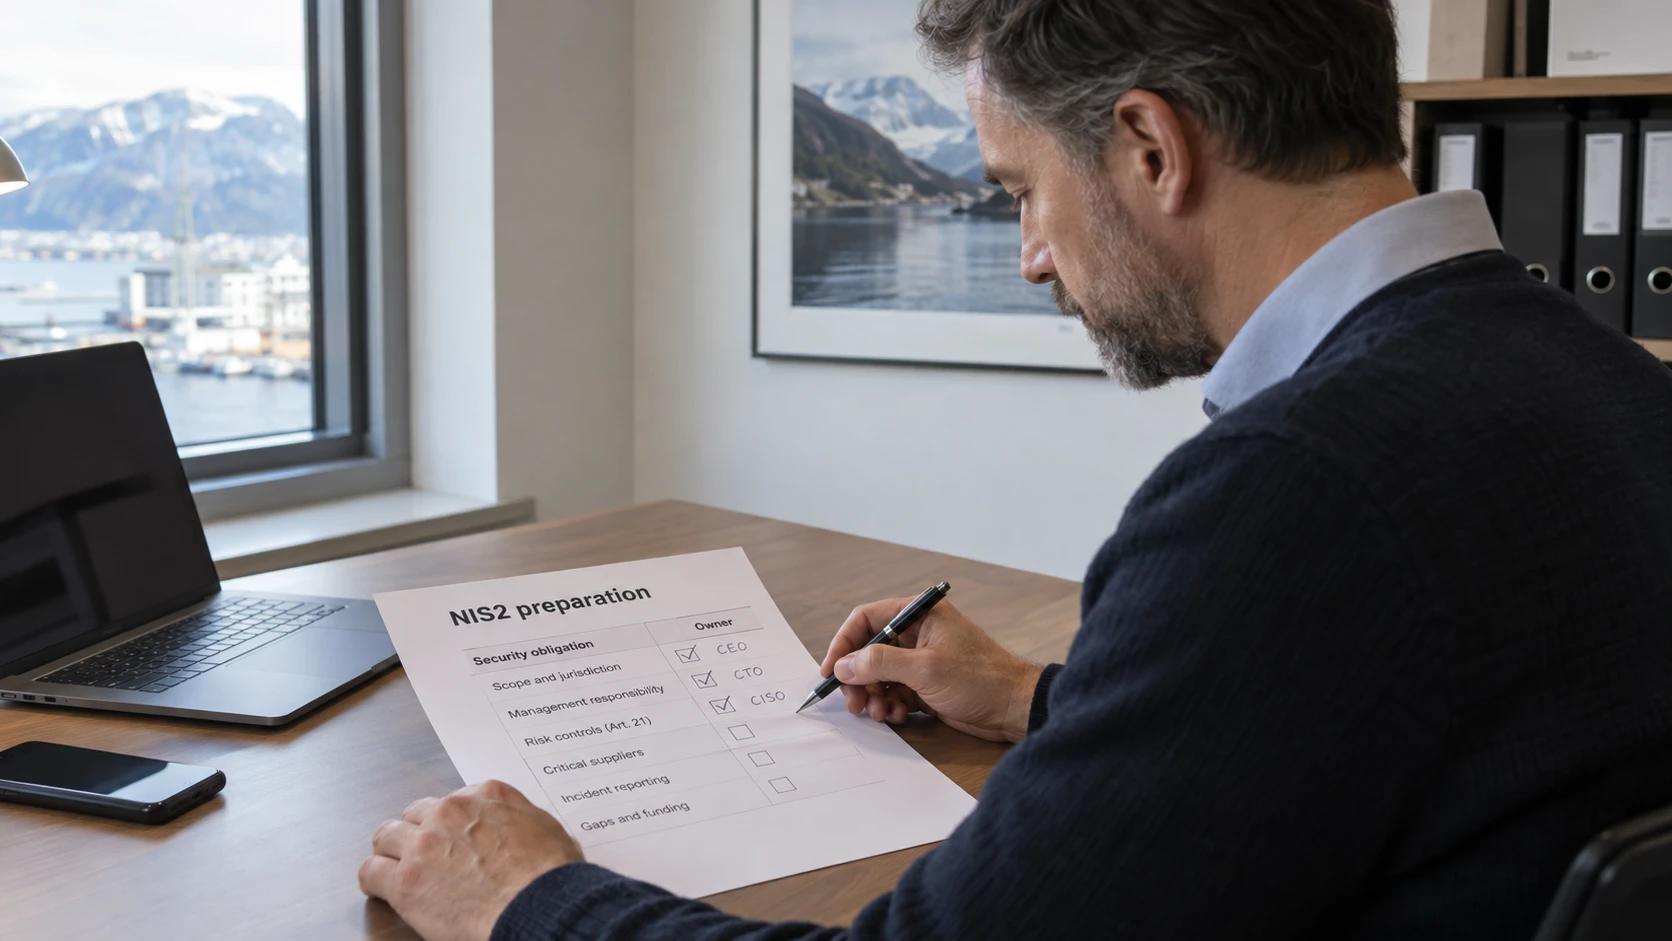
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
NIS2-forberedelser begynner med en dokumentert vurdering av omfang. Bransjenavn eller antall ansatte alene avgjør ikke om virksomheten er omfattet.
For et norsk selskap må dere skille mellom gjeldende norsk lov, eventuelle plikter i EU-land og krav i kundekontrakter. Digitalsikkerhetsloven gjennomfører NIS1. Den er ikke norsk gjennomføring av NIS2.
1. Avklar omfang og jurisdiksjon
Kartlegg juridiske enheter, tjenester og land. Vurder sektordefinisjoner, størrelsesregler, konsernforhold og unntak mot relevant nasjonal lov.
Dokumenter begrunnelsen, hvem som gjorde vurderingen og når den skal oppdateres. En ny tjeneste eller et oppkjøp kan endre konklusjonen.
2. Plasser ansvaret i ledelsen
Utpek en ansvarlig leder og eiere for det operative arbeidet. Ledelsen må forstå vesentlig risiko, godkjenne tilnærmingen og stille nødvendige ressurser til rådighet.
Planlegg relevant opplæring og faste rapporter. Statusen bør vise beslutninger, forsinket arbeid og uløst risiko, fremfor bare antall ferdige oppgaver.
3. Sammenlign kontrollene med kravene
Bruk risikotiltakene i artikkel 21 og relevante nasjonale eller sektorspesifikke regler. Vedlegg I og II beskriver virksomhetskategorier. De er ikke en kontrollkatalog.
Vurder hendelseshåndtering, kontinuitet, leverandørkjede, sikker utvikling, tilganger og effekten av tiltakene. ENISAs tekniske veiledning støtter gjennomføring av EU-reglene for bestemte digitale tjenestesektorer. Sjekk omfanget før dere bruker den som juridisk sjekkliste.
4. Følg opp kritiske leverandører
Identifiser leverandørene som kan påvirke leveransen ved svikt eller kompromittering. Avklar tilgang, varsling, sikkerhetsdokumentasjon og muligheten til å bytte leverandør. Prioriter etter avhengighet og konsekvens.
5. Gjør varsling mulig utenom arbeidstid
NIS2 har trinnvis rapportering av vesentlige hendelser, blant annet tidlig varsel innen 24 timer og normalt melding innen 72 timer etter at virksomheten blir kjent med hendelsen. Avklar vilkår, unntak, mottaker og senere rapportering etter reglene som gjelder. Kommisjonens spørsmål og svar forklarer oppbygningen.
Utpek hovedansvarlig og stedfortreder. Øv med ufullstendig informasjon og parallelle plikter overfor kunder eller personvernmyndigheter.
6. Finansier og følg opp gapene
Gi hvert gap en eier, prioritet og frist. Kontroller fremdrift gjennom driftsbevis og øvelser. Oppdater vurderingen når norsk gjennomføring eller relevante EU-regler endres.
Artikkelen om NIS2 i Norge forklarer omfangsspørsmålene nærmere.