ISO 27001-sjekkliste for norske SMB-er
Avklar omfang, vurder risiko, innfør kontroller og samle dokumentasjon. En praktisk sjekkliste for norske SMB-er som forbereder ISO 27001.
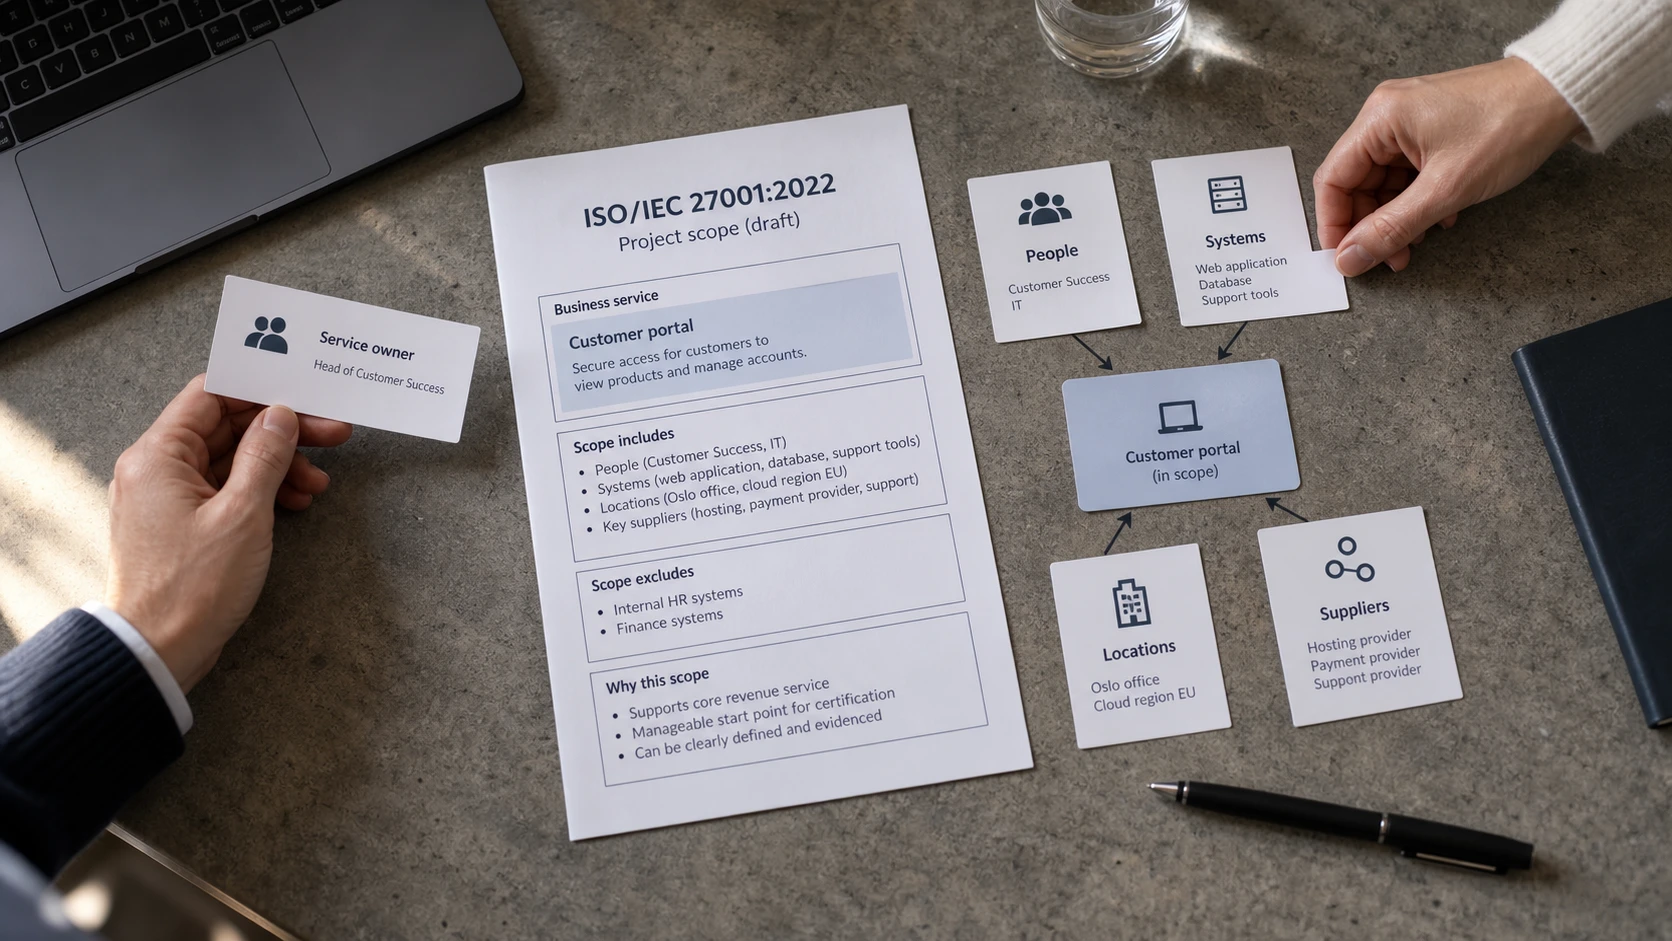
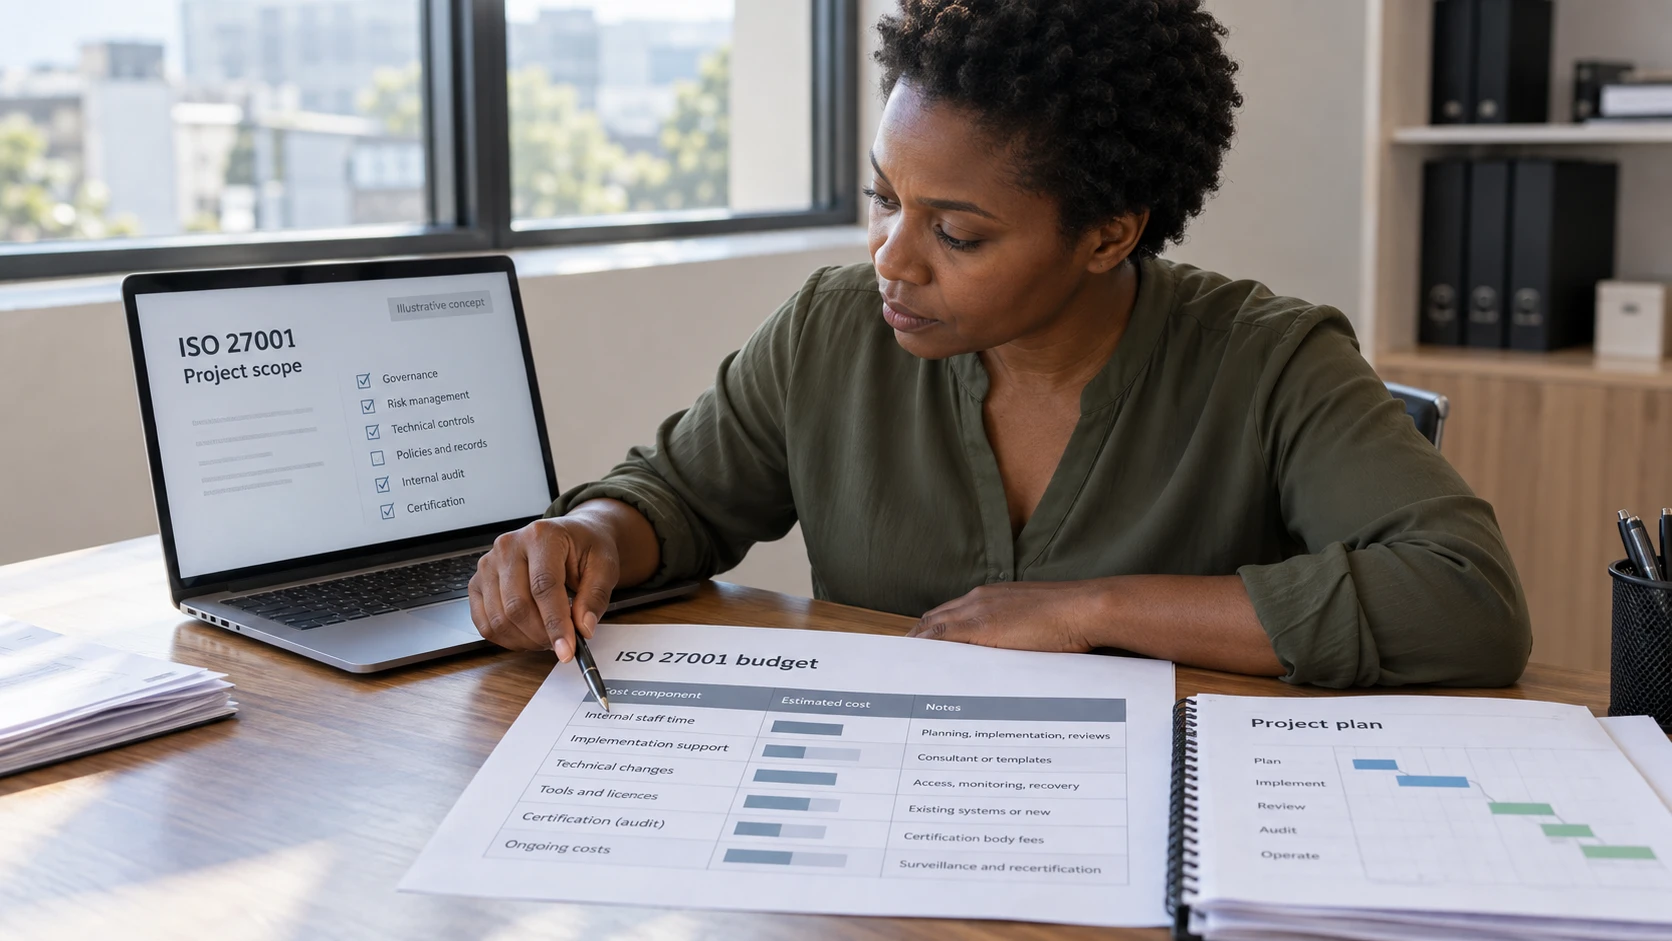
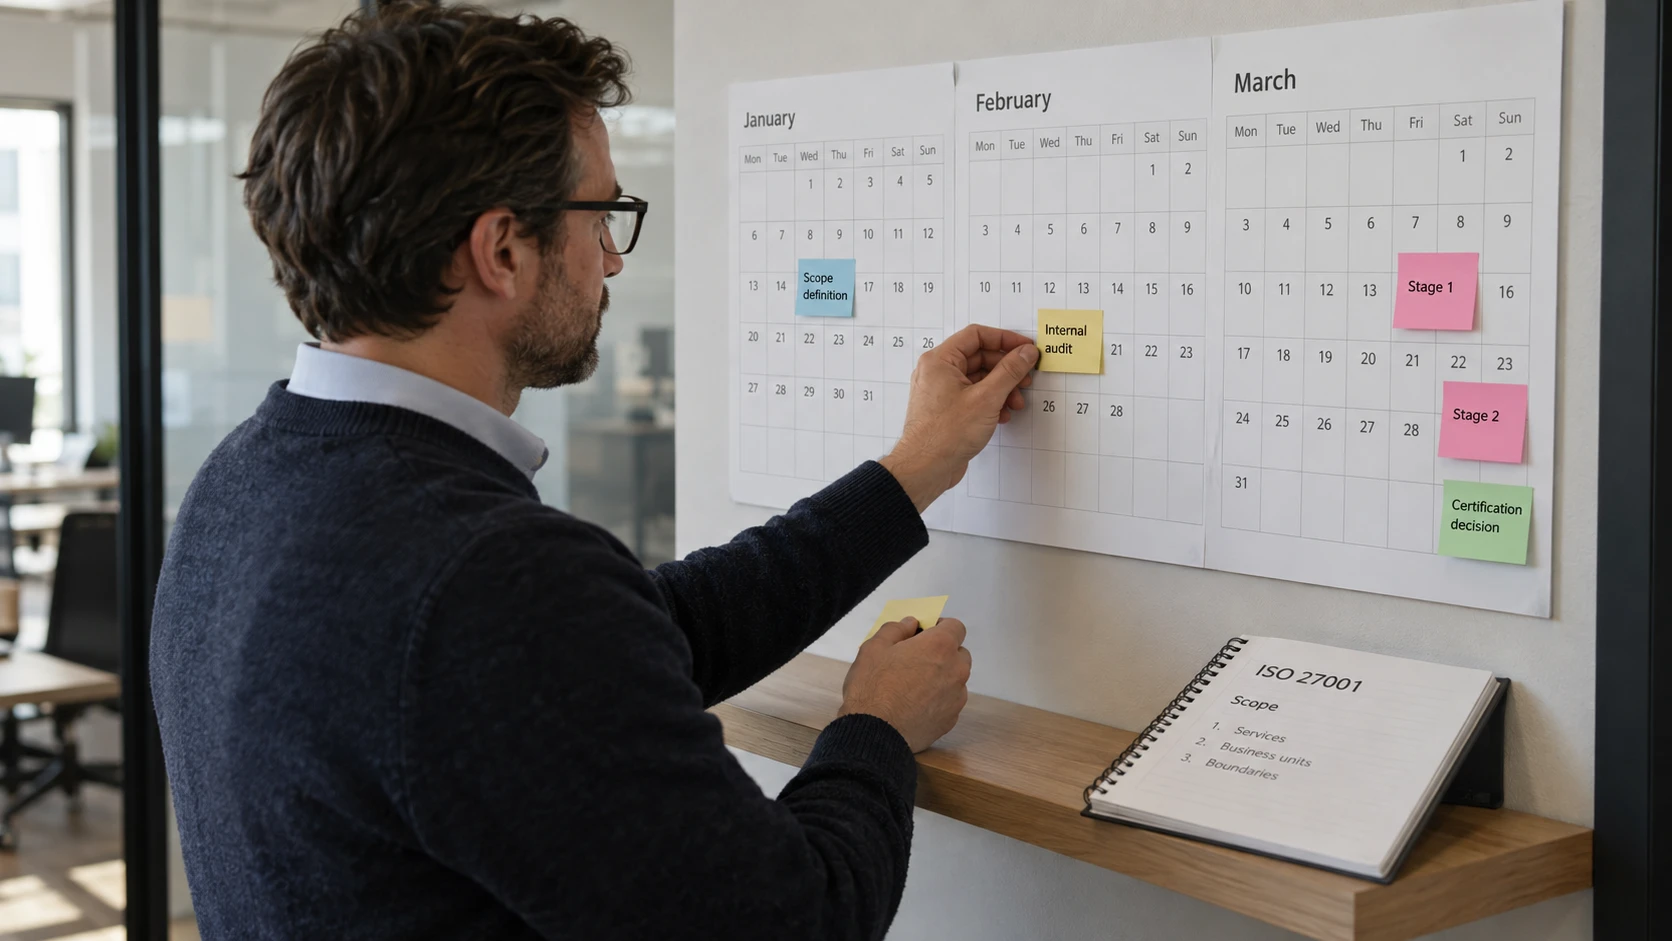
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Et ISO 27001-prosjekt trenger en tydelig ansvarlig og et omfang virksomheten kan begrunne. Før dere kjøper maler eller verktøy, avklar hvilke tjenester sertifikatet skal dekke, og hvorfor dere trenger det.
Bruk ISO/IEC 27001:2022, med relevante tillegg, som kravgrunnlag. Sjekklisten hjelper med å organisere arbeidet. Standarden og sertifiseringsorganets vurdering ligger til grunn for sertifisering.
1. Avklar omfang og ansvar
Beskriv tjenester, lokasjoner, team og systemer styringssystemet omfatter. Ta med avhengighetene som trengs for å levere tjenestene. Et avgrenset omfang må fortsatt ta hensyn til relevante leverandører og felles infrastruktur.
Ledelsen må godkjenne retningen, utpeke en ansvarlig og sette av tid hos dem som skal utføre kontrollene. Sett sikkerhetsmål som kan vurderes, med eiere og en måte å måle fremdrift på.
2. Vurder og behandle risiko
Velg en metode som gir sammenlignbare vurderinger av sannsynlighet og konsekvens. Kartlegg risiko for informasjonen og tjenestene, bestem tiltak og utpek risikoeiere.
Avklar nødvendige kontroller og sammenlign med vedlegg A, slik at dere ikke overser noe. Anvendelighetserklæringen, ofte kalt SoA, skal beskrive nødvendige kontroller, begrunnelse for inkludering, innføringsstatus og hvorfor eventuelle kontroller i vedlegg A utelates. Dere kan også trenge kontroller utover vedlegget.
3. Lukk gap og behold dokumentasjonen
Sammenlign planen med praksis. Gi manglende kontroller en eier og frist. Sjekk at rutinene beskriver det ansatte faktisk gjør.
Samle bevis underveis: tilgangsbeslutninger, leverandørvurderinger, gjenopprettingsøvelser, endringsgodkjenninger og oppfølging av sikkerhetsfunn. Dokumentasjonen må være relevant og mulig å finne igjen. Et skjermbilde uten dato, omfang eller forklaring kan være vanskelig å bruke.
4. Vurder om styringssystemet fungerer
Planlegg en internrevisjon med objektivitet og upartiskhet. Undersøk krav og gjennomføring, dokumenter funn og følg opp korrigerende tiltak.
Gjennomfør ledelsens gjennomgang med de påkrevde innspillene, blant annet resultater, revisjonsfunn og relevante endringer. Dokumenter beslutninger og ressursbehov. Dette skal gi et grunnlag for forbedringer før den eksterne vurderingen.
5. Planlegg sertifisering og videre drift
Velg et sertifiseringsorgan med relevant akkreditering. Norsk akkreditering gir informasjon om akkreditering i Norge. Avtal revisjonsomfang, datoer og forventninger til dokumentasjon tidlig.
Forbered begge revisjonstrinnene, og sett av tid til funn og sertifiseringsbeslutningen. Etter sertifisering må systemet vedlikeholdes, med oppfølging og resertifisering etter avtalt plan.
Les tidsplanguiden for planlegging og artikkelen om pentestbevis for teknisk testdokumentasjon.