Cyber Resilience Act: rapporteringsplikten har startet
Rapportering for produsenter etter CRA startet 11. september 2026. Hovedkravene til produkter følger i desember 2027. Avklar omfang og rolle nå.
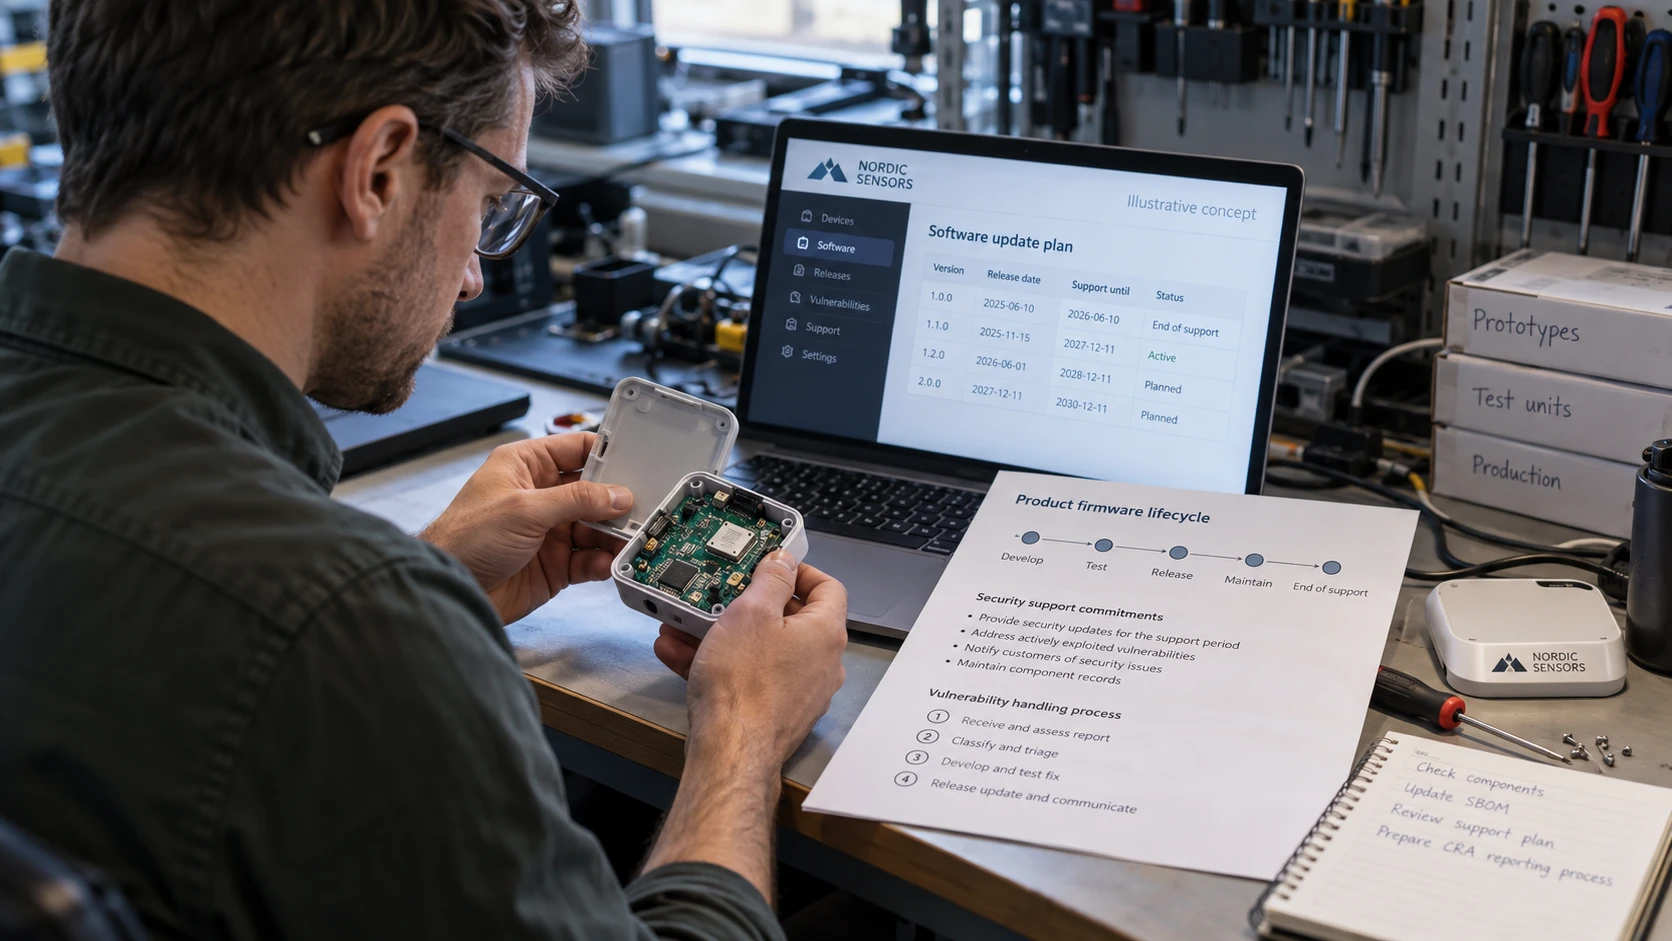
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Fra 11. september 2026 må produsenter innenfor omfanget av Cyber Resilience Act rapportere aktivt utnyttede sårbarheter og alvorlige hendelser som påvirker produktenes sikkerhet. Hovedkravene til produkter gjelder fra 11. desember 2027.
For et norsk selskap som leverer til EU-markedet, må produktsikkerhet inn i planen for utgivelser og støtte nå. Norsk innlemmelse er et eget spørsmål fra plikter som følger av å gjøre produkter tilgjengelige i EU.
Avklar om produktet er omfattet
CRA gjelder bestemte maskin- og programvareprodukter med digitale elementer på EU-markedet. Omfanget er bredere enn tilkoblede enheter, men dekker ikke automatisk alt som inneholder programvare.
Vurder tilsiktet eller rimelig forutsebar datatilkobling, relevante unntak og eventuell ekstern databehandling som er nødvendig for en produktfunksjon. Åpen kildekode har egne regler. Kommisjonens oppsummering forklarer avgrensningene.
Avklar om virksomheten er produsent, importør eller distributør. Rollene har forskjellige plikter. Dokumenter produktkategori og riktig samsvarsvurdering, fremfor å anta at egenvurdering alltid er nok.
Gjør rapporteringsveien klar
Produsenter skal varsle innen 24 timer og sende en mer fullstendig melding innen 72 timer etter at de blir kjent med forholdet. Sluttrapporten har ulik frist: For en aktivt utnyttet sårbarhet er den 14 dager etter at et korrigerende tiltak er tilgjengelig. For en alvorlig hendelse er den én måned etter 72-timersmeldingen. Rapportering skjer gjennom fellesplattformen. Kommisjonen gir instruksjonene.
Alle skannerfunn skal ikke rapporteres som aktivt utnyttede sårbarheter. Klassifiseringen trenger en dokumentert vurdering og noen som kan beslutte og sende varselet utenom arbeidstid.
Forvaltere av åpen kildekode har en annen startdato etter sine særbestemmelser. Produsentenes tidsplan gjelder ikke ukritisk for alle roller.
Knytt utvikling og produktstøtte sammen
Før hovedkravene gjelder, må dere etablere risikovurdering, sårbarhetshåndtering, komponentoversikt, støtteforpliktelser og teknisk dokumentasjon for aktuell samsvarsvurdering.
Avklar hvem som mottar sårbarhetsmeldinger, vurderer utnyttelse, leverer rettelser og informerer brukerne. En utgivelsesprosess uten en støtteprosess etterlater en del av produktets levetid uten styring.
Et ISO 27001-system kan støtte ansvar og dokumentasjon. Det erstatter ikke CRAs produktvurdering eller markedsplikter.