Hva ISO 27001 er, og hvorfor kunder spør etter det
ISO 27001 gir kunder uavhengig dokumentasjon om et avgrenset styringssystem for informasjonssikkerhet. Omfanget og anbudskravet må leses nøye.
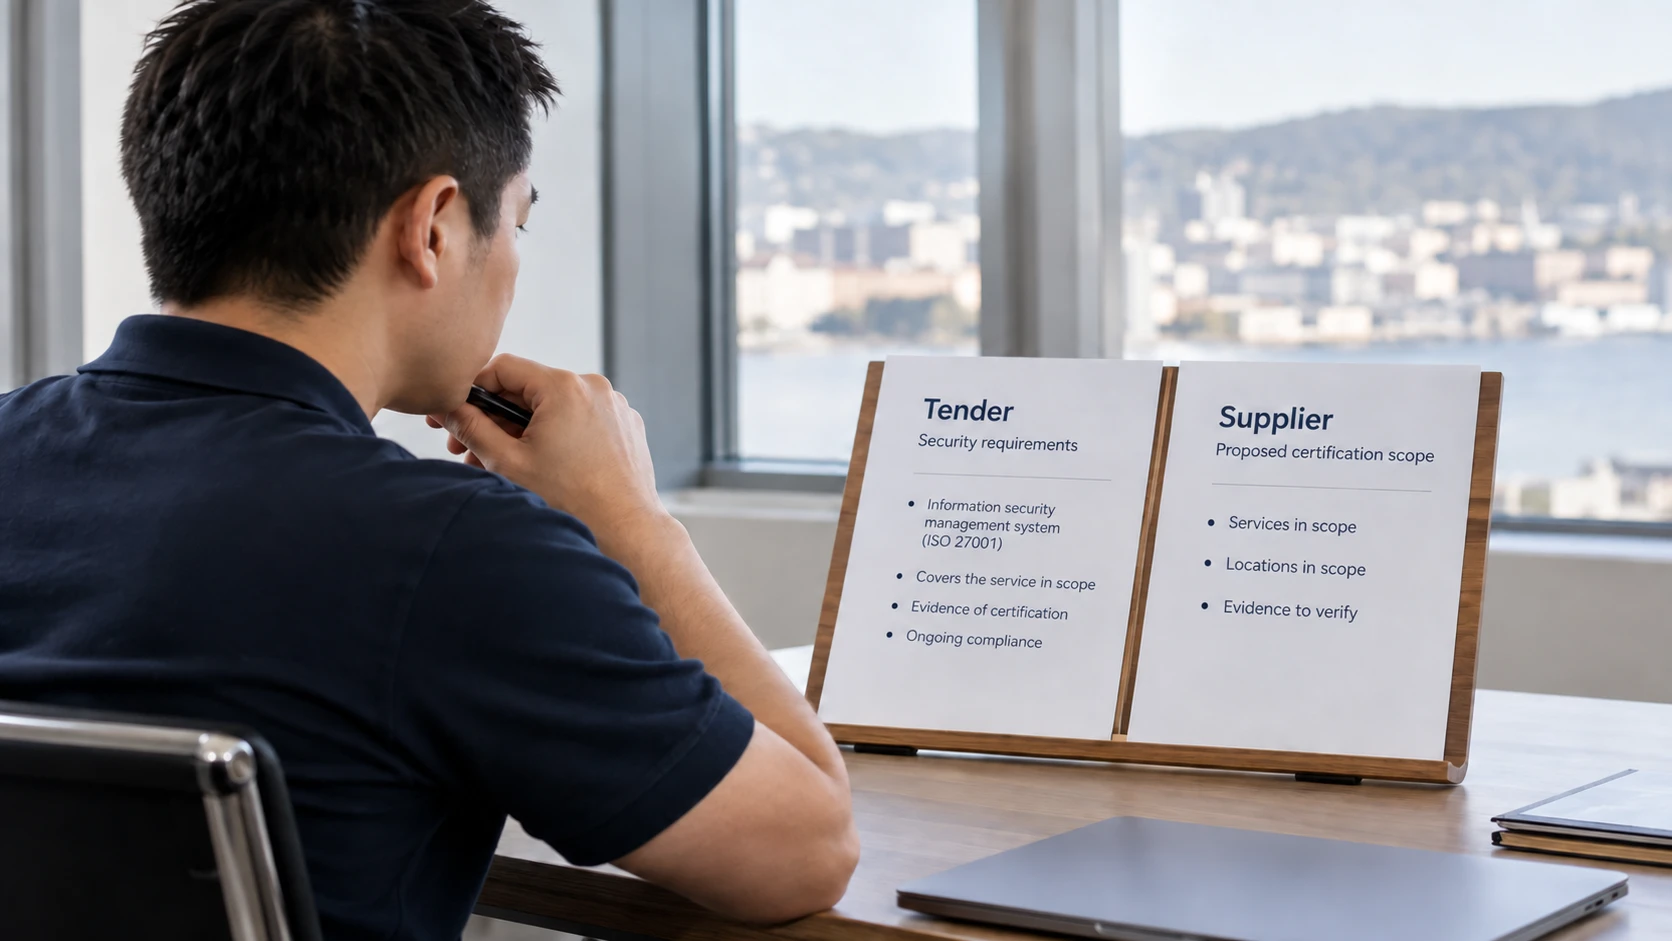
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
ISO 27001 er en standard for å styre informasjonssikkerhet. Virksomheten skal forstå risikoen sin, velge passende kontroller og følge med på om tiltakene fungerer.
Et sertifikat gir kunden uavhengig dokumentasjon om styringssystemet innenfor et definert omfang. Det betyr ikke at alle produkter er fri for sårbarheter, eller at kunden kan hoppe over egen leverandørvurdering.
Hva styringssystemet inneholder
Et styringssystem for informasjonssikkerhet knytter sammen ansvar, risikobeslutninger, rutiner og dokumentasjon. Det bør vise hvem som godkjenner tilgang, hvordan hendelser håndteres, hvordan leverandører vurderes, og hvordan mangler rettes.
ISO/IEC 27001 gir kravene. Virksomheten bestemmer nødvendige kontroller og begrunner valgene i anvendelighetserklæringen, ofte kalt SoA. Vedlegg A er et grunnlag for dette arbeidet. Kontrollene skal vurderes opp mot virksomhetens behov.
Hvorfor innkjøpere ber om sertifikat
En kunde som deler sensitiv informasjon, trenger et grunnlag for å vurdere leverandøren. Sertifisering kan gi et anerkjent utgangspunkt og redusere behovet for å forklare det samme på nytt.
Omfanget betyr mye. Et sertifikat for én avdeling dekker ikke nødvendigvis tjenesten kunden kjøper. Kunden kan også be om dokumentasjon om produktet, databehandling, underleverandører og gjenværende risiko.
Sertifisering er ikke et generelt krav i alle norske anbud. Les kvalifikasjonskravene og hvilken dokumentasjon konkurransen åpner for. DFØ forklarer reglene om kvalifikasjonskrav. Bruk den formelle spørsmålsrunden før fristen hvis noe er uklart.
Bygg beslutningen på konkrete behov
List kundene som krever sertifisering, tjenestene de kjøper og fristene deres. Vurder deretter gapet mellom dagens kontroller og ønsket omfang.
Det gir ledelsen et bedre beslutningsgrunnlag enn å anta at et sertifikat vinner kontrakter. Sertifisering kan fjerne en hindring, men produkt, pris og øvrige krav teller fortsatt.
Har dere bestemt dere, bruk ISO 27001-sjekklisten til å fordele arbeidet. Har kundeforespørselen allerede kommet, avklar først hva kunden godtar.