Gjør sikkerhetsdokumentasjonen nyttig for virksomheten
Tydelig dokumentasjon gjør det enklere å svare kunder og investorer. Bygg den rundt kontroller som utføres, med eiere og et ærlig bilde av manglene.
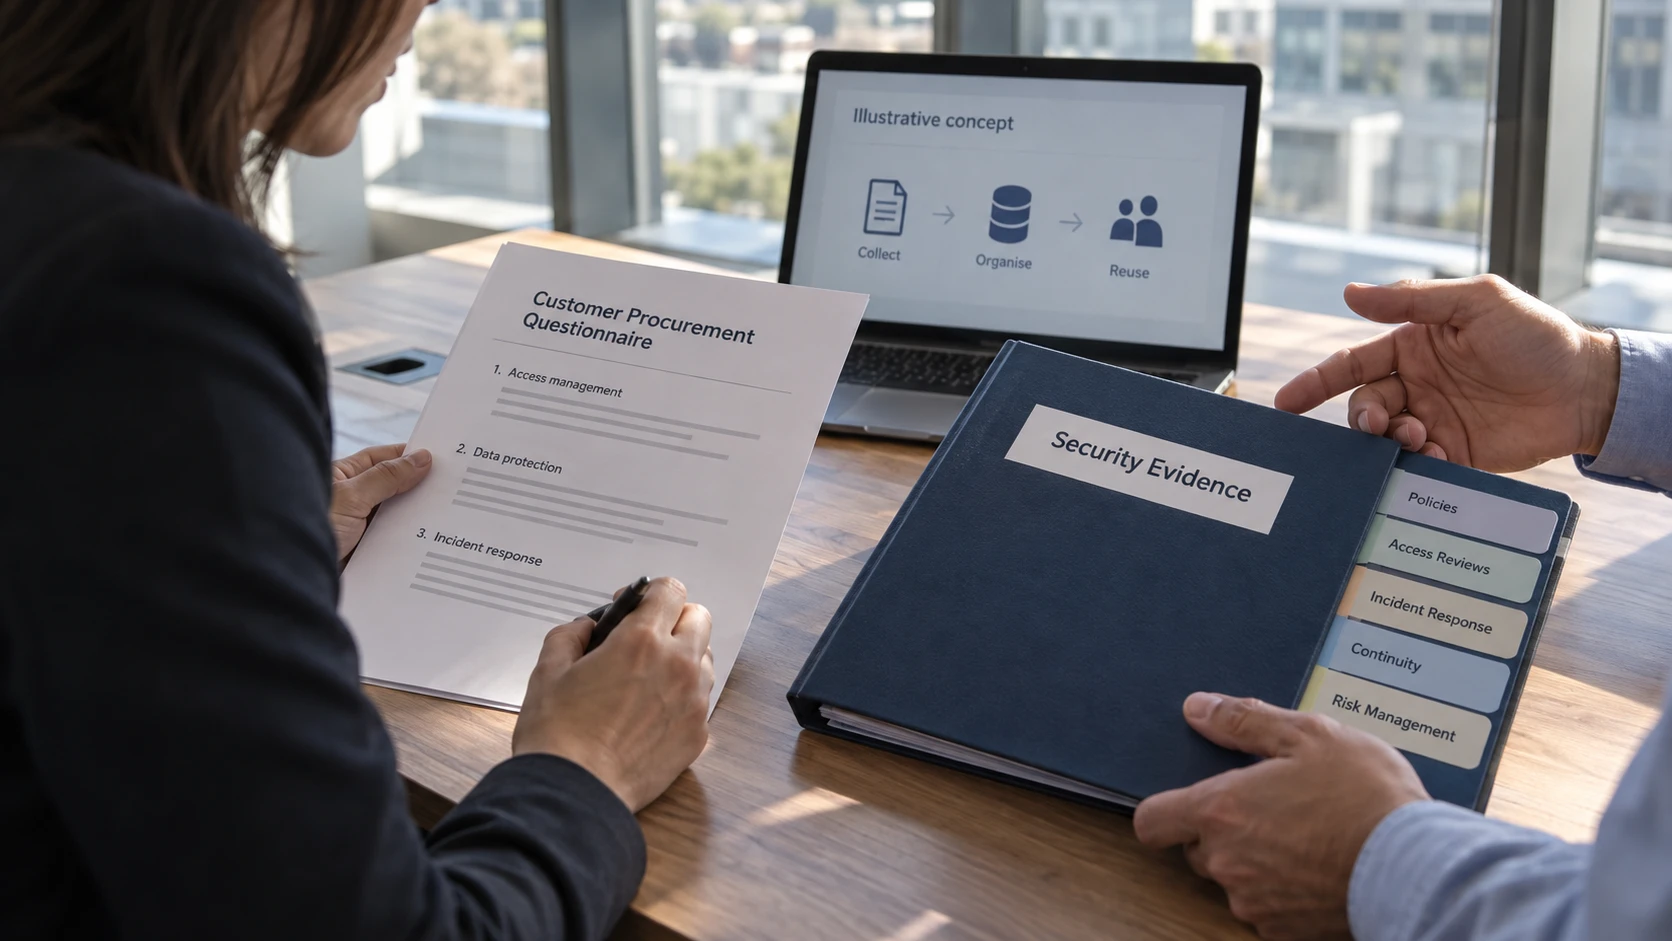
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Et sikkerhetsskjema fra en kunde blir vanskeligere å besvare når dokumentasjonen ligger spredt i innbokser og på enkeltpersoners maskiner. Virksomheten kan ha gode kontroller og likevel streve med å forklare dem.
Ryddige bevis kan gjøre samtalen enklere. De gir ledelsen, kunder og investorer bedre innsyn i hvordan sikkerheten styres og hva som gjenstår. De garanterer ikke en kontrakt eller en verdsettelse.
La dokumentasjonen svare på et spørsmål
Begynn med beslutningene mottakeren trenger å ta. En kunde kan spørre hvordan tilganger fjernes når noen slutter. Styret kan trenge å vite om kritiske tjenester kan gjenopprettes. Revisor kan undersøke hvordan en risiko ble behandlet.
For hvert spørsmål: Finn kontrolleieren, bevisene som viser gjennomføring, og hvor oppdaterte de må være. Det gir mer relevant dokumentasjon enn å samle alt en plattform kan eksportere.
En policy beskriver ønsket praksis. En datert gjennomgang, rettelse eller øvelse bidrar til å vise om praksisen ble fulgt.
Automatiser det som kan kontrolleres pålitelig
Et GRC-verktøy kan organisere bevis, koble seg til tekniske systemer og minne eiere om faste oppgaver. Før dere stoler på et grønt statusfelt, undersøk hva kontrollen måler.
Er alle relevante systemer med? Oppdages feil i innsamlingen? Hvem behandler avvik? Noen kontroller krever skjønn, samtaler eller øvelser. En API-tilkobling kan ikke svare på alt.
Velg verktøy ut fra arbeidsflyt og krav til databehandling. Antall ansatte er ikke tilstrekkelig som beslutningsgrunnlag.
Gjenbruk bevis med tydelig kravmapping
Én tilgangsgjennomgang kan støtte flere vurderinger. Behold én autoritativ versjon og knytt den til relevante krav.
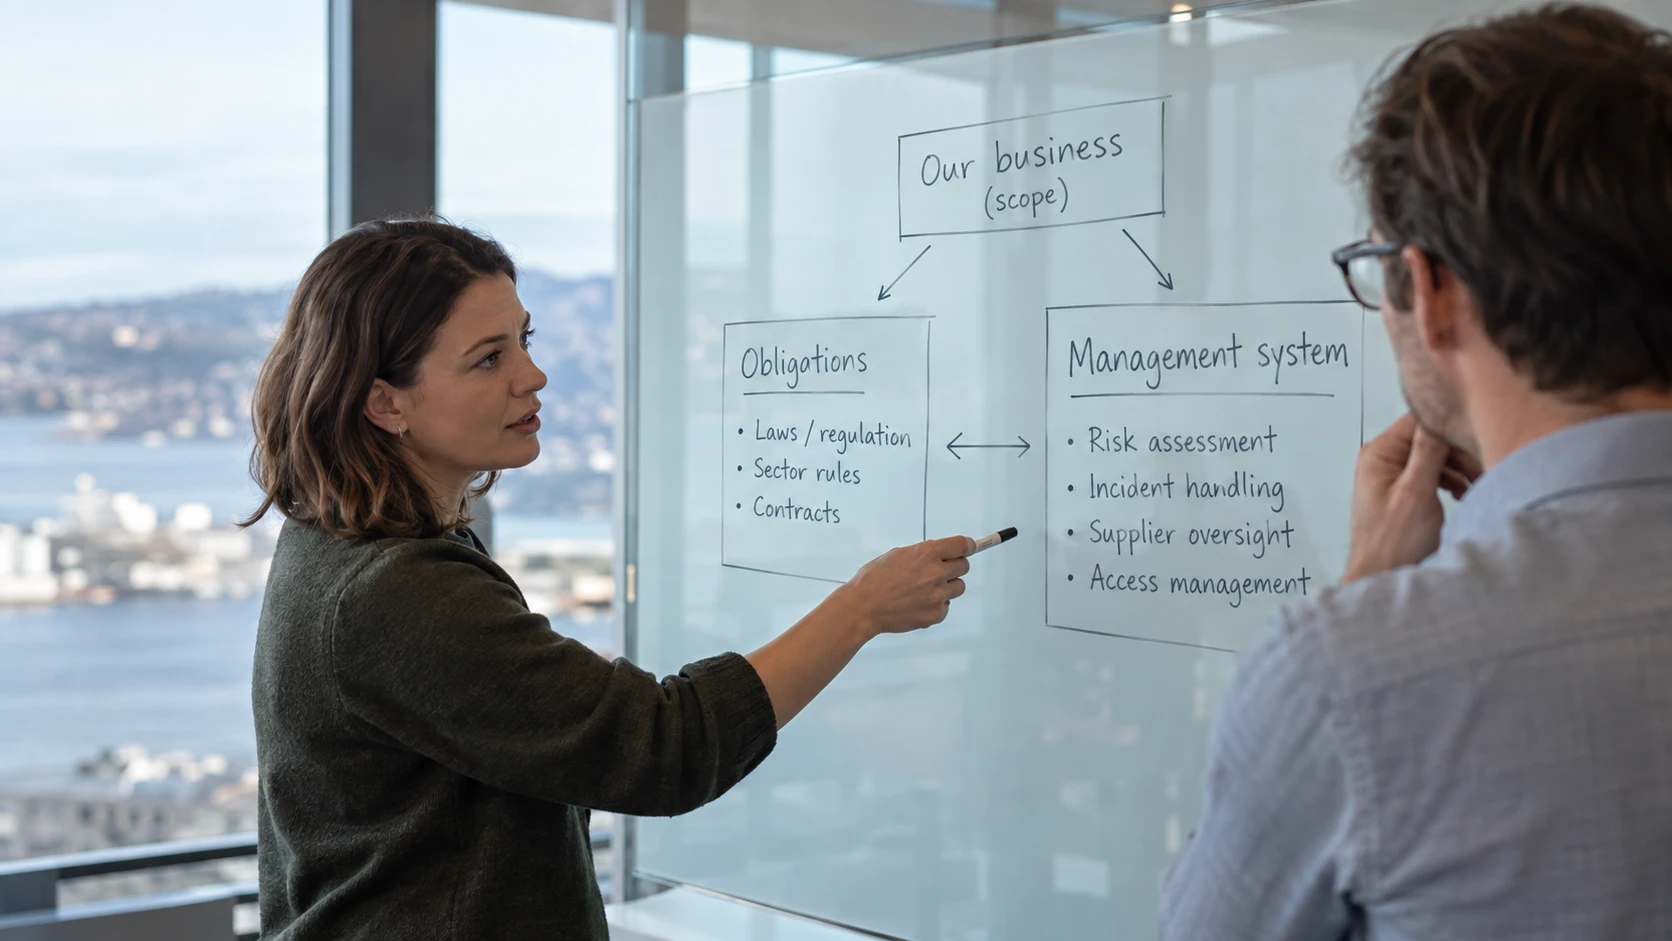
Det gjør ikke ISO 27001, SOC 2 og lovkrav til det samme. ISO 27001 gjelder et styringssystem. Hvert ekstra rammeverk trenger egen vurdering av omfang og gap. Rapporteringsplikter og sektorkrav kan komme i tillegg selv om kontrollene overlapper.
Gi ledelsen beslutninger å ta
En nyttig status viser vesentlige mangler, konsekvenser, foreslåtte tiltak og hvem som må beslutte. Ta med forsinket arbeid og akseptert risiko.
Mål fremdrift gjennom forbedringer og pålitelige, gjentakende prosesser. Antall opplastede policyer sier lite om en tilgang ble fjernet eller en gjenoppretting fungerte.
ISO 27001-sjekklisten gir ett utgangspunkt for å organisere arbeidet. Målet er dokumentasjon virksomheten kan vedlikeholde og forklare når noen spør.