ISO 27001 eller NIS2 først?
Bruk felles sikkerhetsprosesser, men følg opp lovkrav og sertifisering hver for seg. Gjeldende lovfrister går foran kommersielle ønsker.
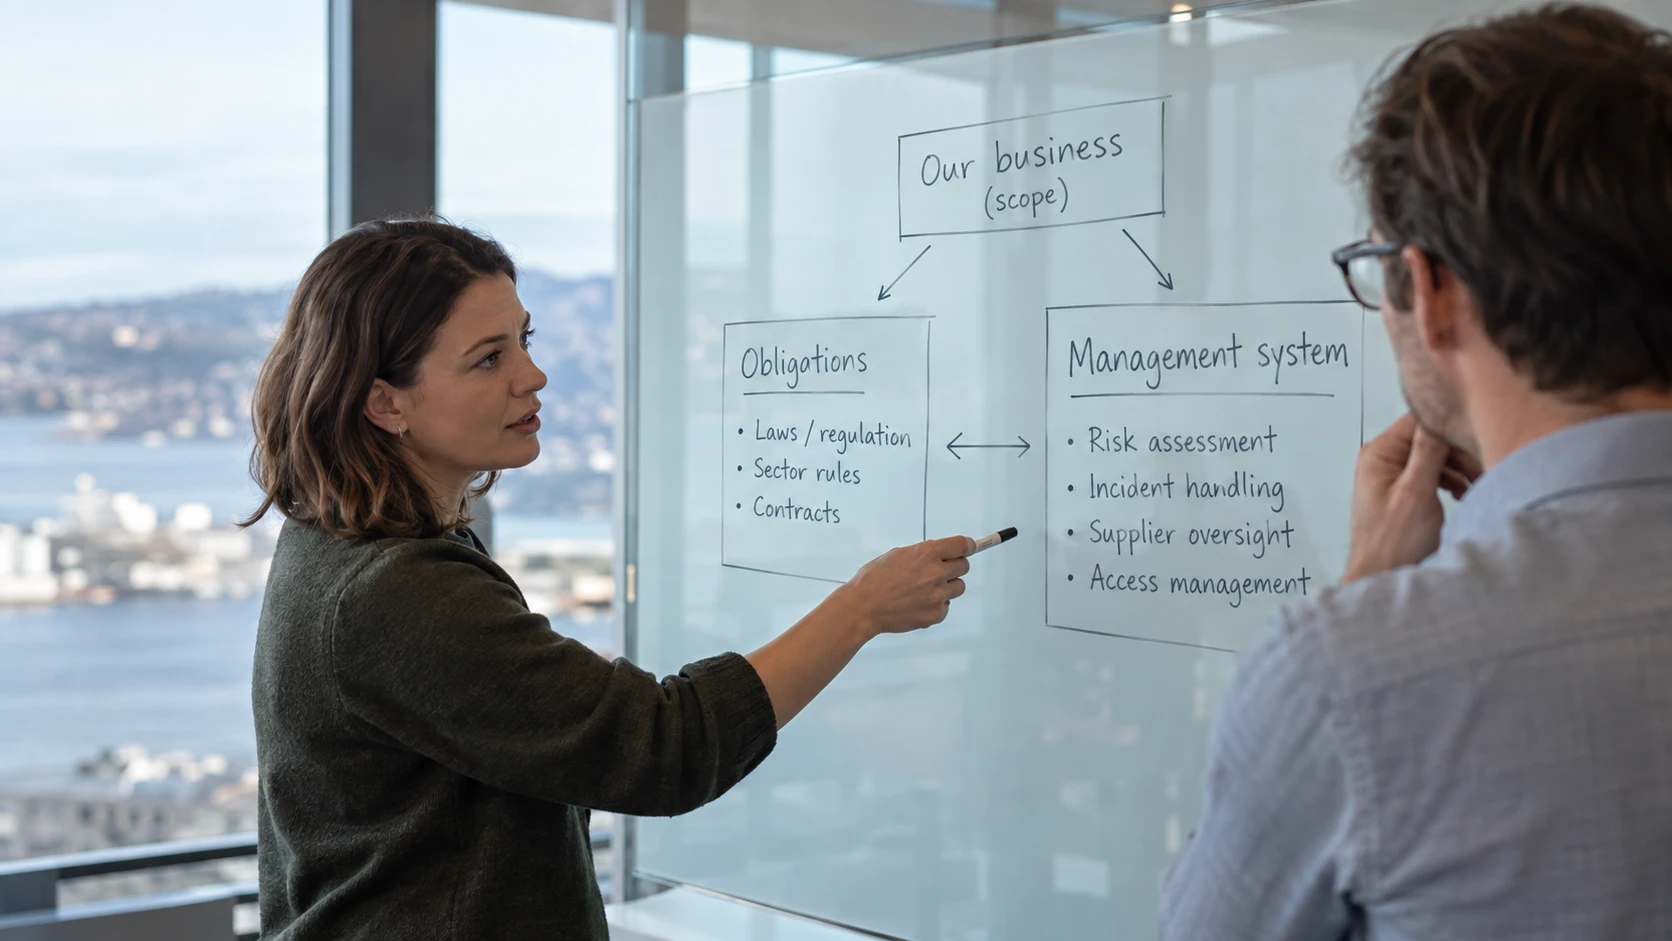
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Begynn med pliktene som gjelder for virksomheten i dag. Et lovkrav kan ikke utsettes fordi en kunde helst vil ha et ISO 27001-sertifikat først.
Se deretter etter arbeid som kan gjenbrukes. Risikovurdering, hendelseshåndtering, leverandøroppfølging og tilgangsstyring kan støtte både ISO 27001 og NIS2-forberedelser. Det er liten grunn til å vedlikeholde to versjoner av de samme bevisene.
Skill mellom resultatene
ISO 27001-sertifisering er en uavhengig vurdering av et avgrenset styringssystem. NIS2 gir juridiske plikter gjennom den nasjonale gjennomføringen som gjelder. Et ISO-sertifikat dokumenterer ikke i seg selv NIS2-etterlevelse.
NIS2 stiller krav til blant annet risikostyring, rapportering og ledelsens ansvar. Omfang, registrering, tilsyn og sektorspesifikke regler må også vurderes. Forskjellen er mer enn en varslingsmal og et styremøte.
Avklar hvilke lands regler som gjelder
Norges gjeldende digitalsikkerhetslov gjennomfører NIS1. Norsk gjennomføring av NIS2 er et eget arbeid. Følg dagens plikter samtidig som dere forbereder dere på det kommende rammeverket.
En norsk virksomhet kan også måtte vurdere en etablering i EU eller grensekryssende digitale tjenester etter reglene i relevant land. Kundekontrakter kan stille sikkerhetskrav uten at leverandøren blir direkte underlagt alle NIS2-pliktene.
Samle arbeidet i én plan
List bindende krav, frister og ansvarlige. Knytt eksisterende kontroller og dokumentasjon til disse kravene og det valgte ISO-omfanget.
Prioriter akutte sikkerhetsgap og mangler mot gjeldende lov. Planlegg sertifisering rundt bekreftede kundekrav og sertifiseringsorganets kalender. Ikke lov at én vurdering automatisk dekker en annen.
En hendelsesprosess kan for eksempel betjene flere regelverk, men trenger separate utløsende vilkår, mottakere og frister. Én tilgangsgjennomgang kan gi et felles bevis som flere vurderinger viser til.
ISO 27001-sjekklisten og NIS2-forberedelsene beskriver arbeidet. Målet er felles drift med oversikt over hva hvert krav fortsatt trenger.