Slik forbereder norske SMB-er seg på NIS2
Gjør NIS2-forberedelser til en konkret arbeidsplan: avklar regler, vurder kontroller, øv på varsling og følg opp tiltak.
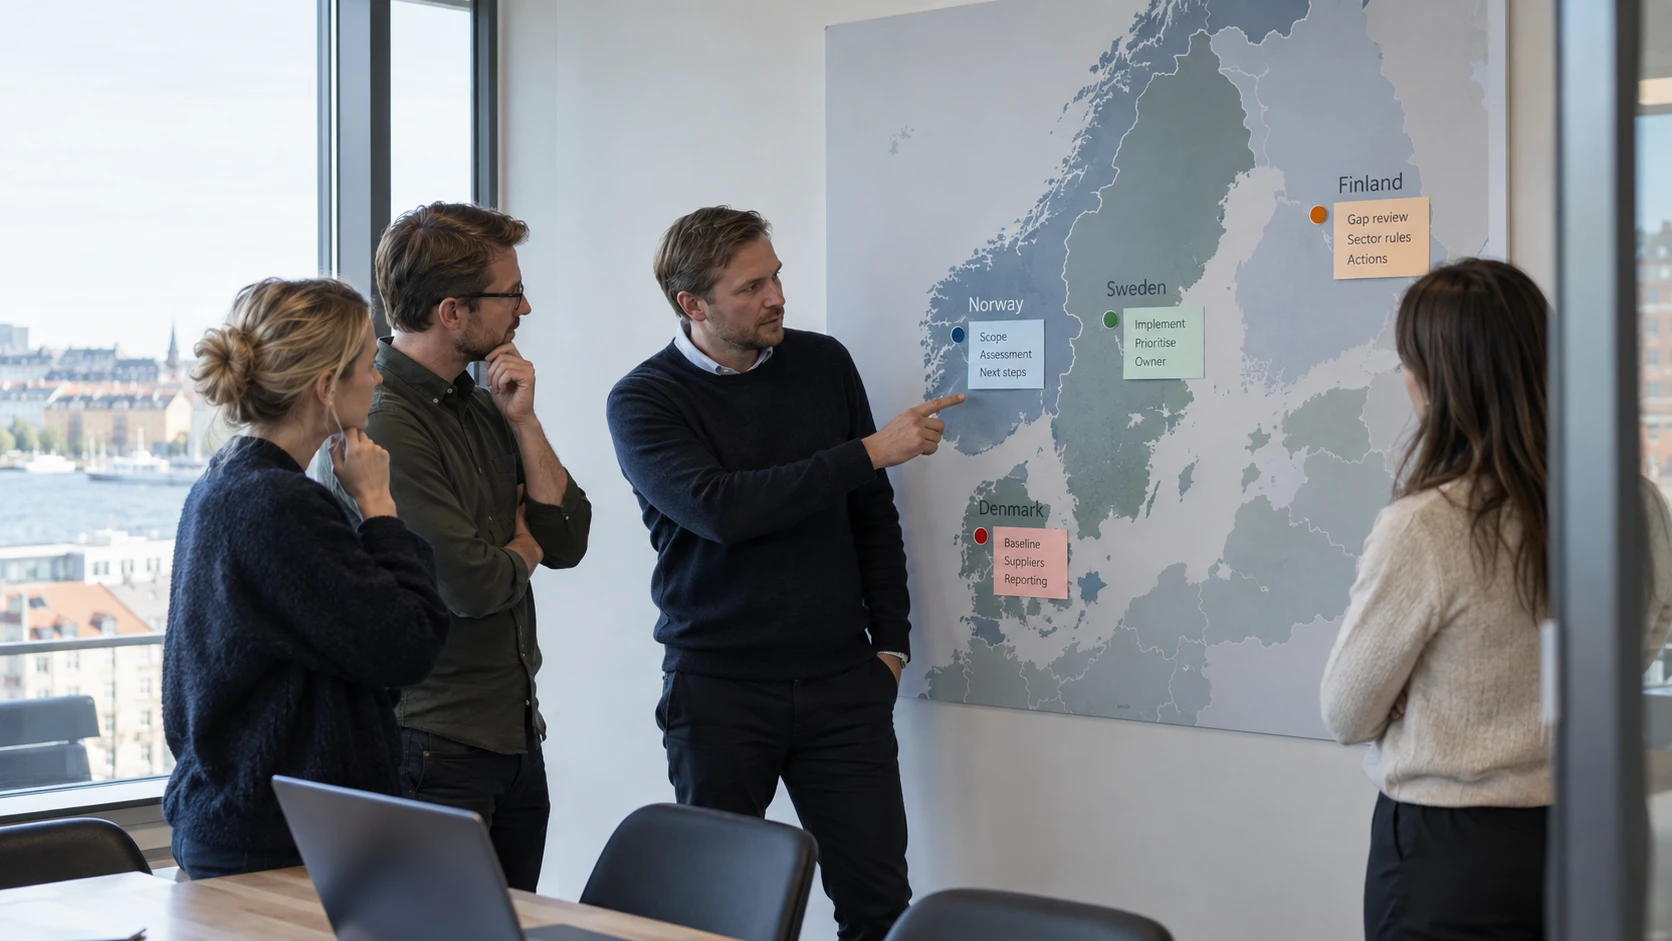
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
En nordisk virksomhet med aktivitet i flere land trenger en vurdering per land. NIS2 gir rammeverket. Gjeldende nasjonal lov og sektorkrav avgjør de operative pliktene.
Begynn med vurderingen av omfang, og del deretter arbeidet i gjennomførbare oppgaver.
Kartlegg utgangspunktet
Lag oversikt over tjenester, systemer og leverandører som holder virksomheten i gang. Identifiser kontrollene som er i drift, og dokumentasjonen som viser at de fungerer.
Knytt gapene til artikkel 21 og eventuelle mer detaljerte krav. Vedlegg I og II i NIS2 lister sektorer og virksomhetskategorier. De er ikke sjekklister over sikkerhetskontroller.
Et eksisterende ISO 27001-system kan gi nyttige prosesser og bevis. Undersøk overlappen konkret. En prosentangivelse uten vurdering av omfanget sier lite.
Prioriter gap som påvirker risikoen
Begynn med mangler som gir vesentlig eksponering eller hindrer hendelseshåndtering. Det kan være beskyttelse av privilegerte kontoer, pålitelige sikkerhetskopier, leverandørvarsling eller innsyn i kritiske systemer.
Gi hvert tiltak en eier og et kriterium for ferdigstillelse. «Forbedre backup» er vanskelig å lukke. «Vis at tjenesten kan gjenopprettes innen avtalt mål» kan kontrolleres.
ENISAs veiledning gir eksempler for de digitale sektorene som omfattes av gjennomføringsforordning 2024/2690. Bruk de juridiske kravene der de gjelder.
Øv på varslingsprosessen
Velg et scenario med ufullstendige opplysninger: En leverandør melder om kompromittering, eller en administratorkonto blir brukt uventet. Avklar hvem som vurderer alvorlighetsgrad, hvem som kan varsle myndighetene, og hvordan stedfortredere får tilgang utenom arbeidstid.
Dokumenter beslutningene og informasjonen som var tilgjengelig. Bruk fristene og kanalene som gjelder for virksomheten, også ved separate personvern- eller kontraktsplikter.
Gjennomgå resultatene med ledelsen
Etter hver arbeidsperiode: Vurder gjennomførte tiltak, åpen risiko og neste beslutninger. Oppbevar dokumentasjonen der de ansvarlige finner den.
Målet er en prosess som fungerer under en hendelse, og som kan forklare beslutningene etterpå. Sjekklisten for ledelsen viser hvilket ansvar som bør ligge hos ledelsen.