Hvor lang tid tar ISO 27001?
Tiden til ISO 27001 avhenger av utgangspunktet, kontrollene som må innføres og sertifiseringsorganets kapasitet.
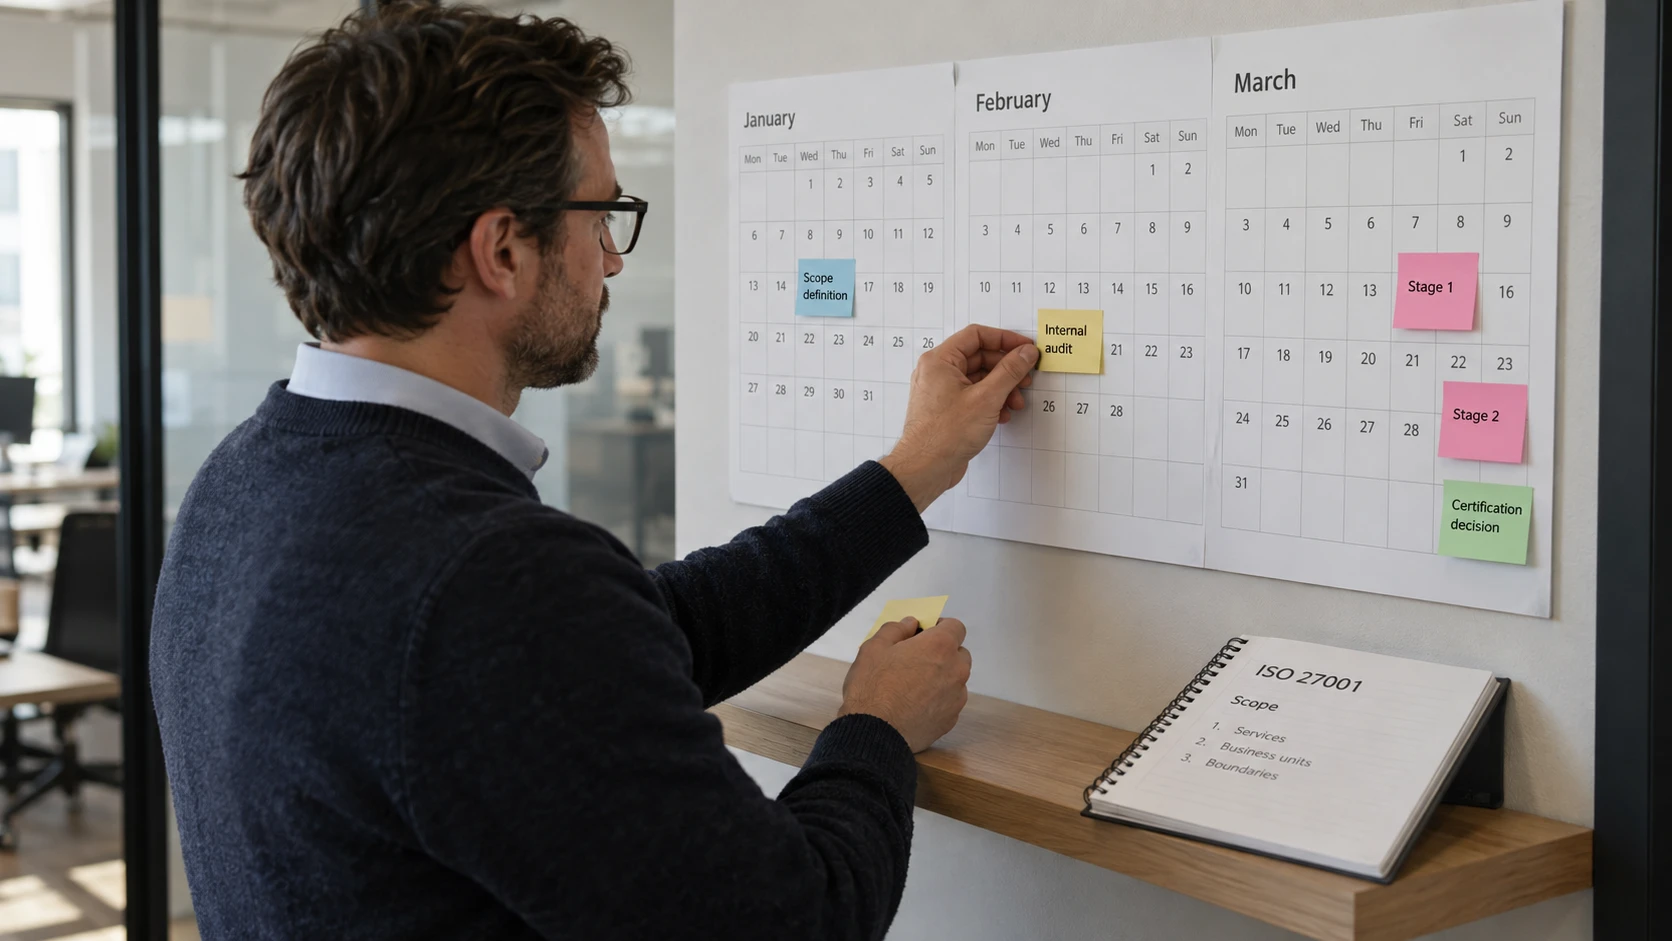
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Det finnes ikke et pålitelig tidsanslag for ISO 27001 før omfanget og utgangspunktet er kjent. En virksomhet med etablerte kontroller har en annen jobb foran seg enn en som må innføre tilgangsstyring, leverandøroppfølging og gjenopprettingsrutiner.
Planlegg bakover fra datoen dere trenger sertifikatet. Skill mellom forberedelser, revisjon og sertifiseringsbeslutningen. Datoen en konsulent mener dere er klare, er ikke datoen sertifikatet blir utstedt.
Finn oppgavene som styrer fremdriften
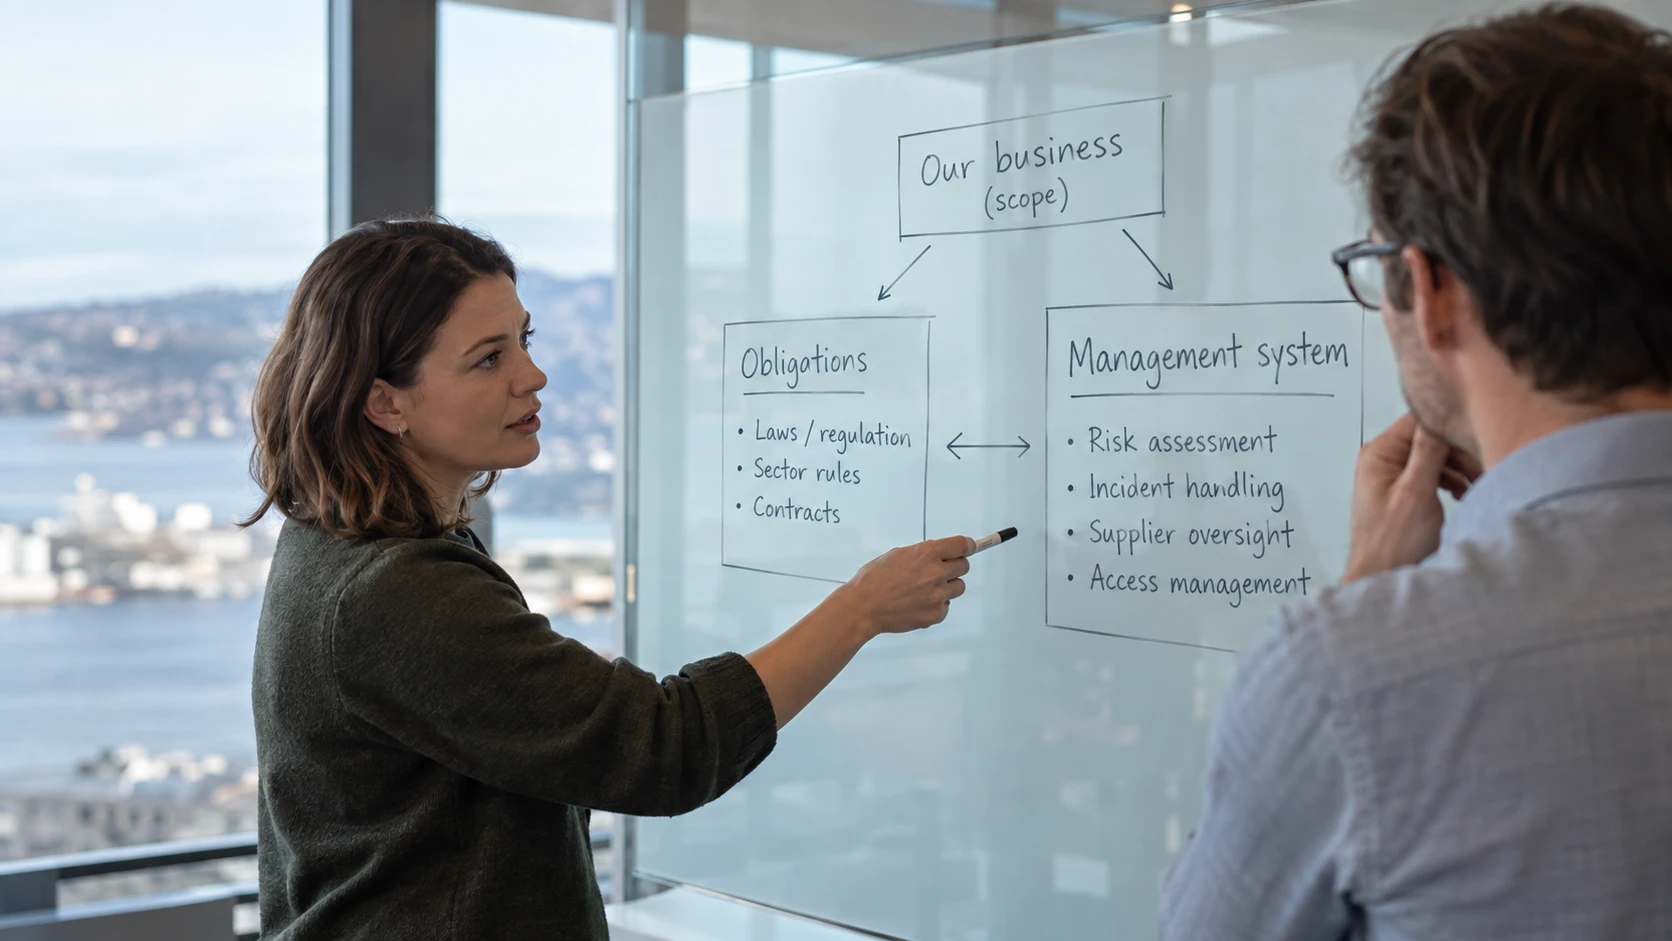
Begynn med tjenestene og delene av virksomheten sertifikatet skal dekke. Kartlegg hva som fungerer, hvilken dokumentasjon som finnes, og hva som krever endringer.
Noe kan gjøres samtidig: skrive utkast, kartlegge systemer og velge sertifiseringsorgan. Andre oppgaver er avhengige av hverandre. Det er vanskelig å vurdere om en kontroll fungerer før den er satt i drift.
Sett av tid hos dem som godkjenner risiko, forvalter systemer og følger opp leverandører. Raske beslutninger hjelper, men erstatter ikke arbeidet med å innføre en manglende kontroll.
Avklar revisjonsdatoene tidlig
Be et akkreditert sertifiseringsorgan om fremdriftsplan og forventninger til dokumentasjon. Sertifisering omfatter normalt en trinn 1-vurdering av hvor klar virksomheten er, og en trinn 2-vurdering av gjennomføring og effekt. Deretter tas sertifiseringsbeslutningen. Sett av tid til å behandle funn. SGS beskriver sertifiseringsløpet.
Internrevisjon og ledelsens gjennomgang må også planlegges. De trenger et reelt grunnlag å vurdere. En tom mal med møtedato er ikke tilstrekkelig.
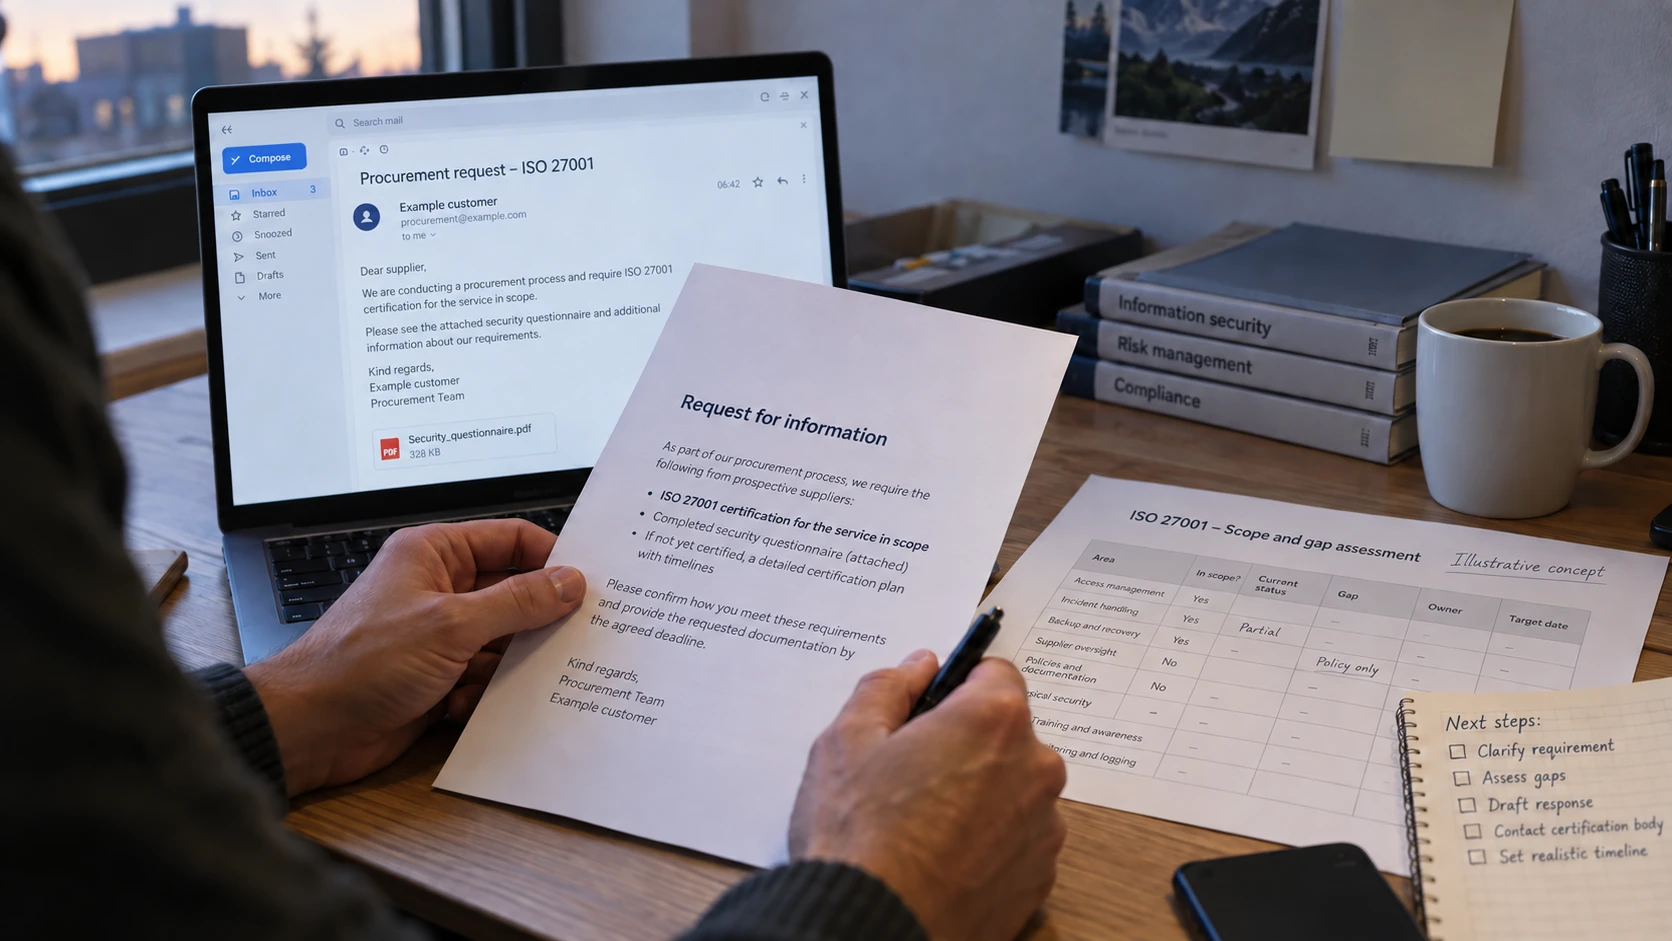
Er anbudsfristen fast, spør kjøperen om sertifikatet må være utstedt, eller om annen dokumentasjon kan godtas. Avklar dette før dere lover en dato dere ikke styrer.
Undersøk forutsetningene bak korte anslag
Hvis et tilbud lover at dere kan være klare på noen uker, spør hva anslaget bygger på: eksisterende kontroller, avgrenset omfang, tilgjengelige ansatte og dokumentasjon. Definer hva «klar» betyr, og hvordan nye gap påvirker planen.
Secured by FM CyberSecurity kombinerer sikkerhetsdrift og sertifiseringsforberedelser. Tidsplanen må avtales ut fra virksomhetens omfang og ansvarsfordeling.
Lag også en kalender for tiden etter sertifisering. Gjennomganger, korrigerende tiltak og ekstern oppfølging fortsetter. ISO 27001-sjekklisten viser hvilke oppgaver som trenger en eier gjennom hele løpet.