Hva NIS2 betyr for norske virksomheter
NIS2-omfang avhenger av tjeneste, størrelse, jurisdiksjon og unntak. Skill lovplikter fra kundekrav og Norges eksisterende NIS1-baserte lov.
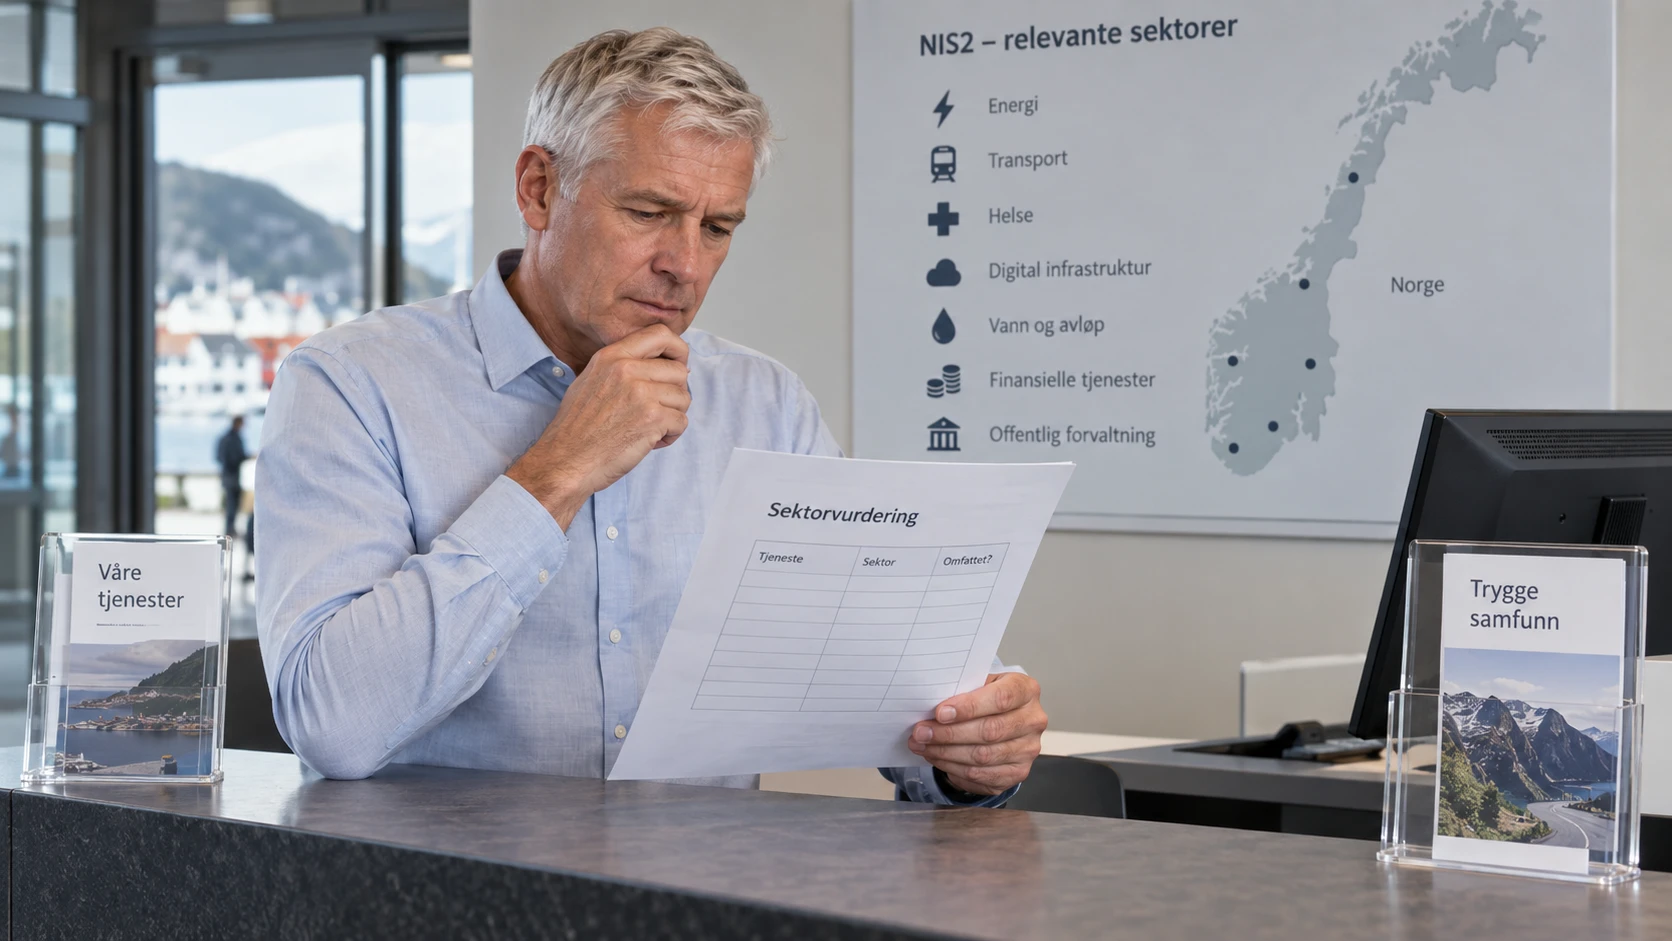
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
NIS2 er EUs direktiv om cybersikkerhet for bestemte sektorer og tjenester. Det utvider det tidligere NIS-rammeverket og omfatter risikostyring, varsling, ledelsesansvar og tilsyn.
For en norsk virksomhet er første spørsmål hvilken juridisk enhet som leverer hvilken tjeneste, og hvor. Det gir et bedre grunnlag enn en enkel grense for antall ansatte.
Omfanget avgjøres av mer enn to tall
Direktivet omfatter som hovedregel mellomstore og større virksomheter av typene i vedlegg I og II. Unntak kan også omfatte mindre virksomheter. Størrelsesvurderingen kan kreve økonomiske tall og opplysninger om partnerforetak eller tilknyttede foretak. Artikkel 2 beskriver rammen.
«50 ansatte eller 10 millioner euro i omsetning» er ikke en fullstendig juridisk test. Skillet mellom vesentlige og viktige enheter følger heller ikke bare sektor. Virksomhetstype, størrelse og særlige utpekingsregler har betydning.
Vurder relevant nasjonal gjennomføring og eventuelle sektorregler. Aktivitet i EU eller bestemte digitale tjenester kan kreve en jurisdiksjonsvurdering selv om morselskapet er norsk.
Dagens norske lov er et eget utgangspunkt
Digitalsikkerhetsloven trådte i kraft 1. oktober 2025 og gjennomfører NIS1. Den er ikke den norske utgaven av NIS2.
Regjeringens budsjettdokumenter for 2026 beskriver forberedelser til gjennomføring av NIS2 og CER. Bruk gjeldende norsk lov og offisielle meldinger om gjennomføring når dere fastsetter lovfrister.
Leverandørkrav kan komme gjennom avtalen
En omfattet kunde må vurdere sikkerhet i leverandørkjeden. Kunden kan derfor spørre om tilganger, hendelseshåndtering, kontinuitet og dokumentasjon.
Dette kan bli kontraktsplikter. Det overfører ikke automatisk alle kundens lovplikter til leverandøren, og gjør ikke leverandøren til en vesentlig enhet.
Les avtalen, identifiser dokumentasjonen som etterspørres, og beskriv hva virksomheten faktisk kan vise.
Gjør konklusjonen etterprøvbar
Skriv et notat om enheter, tjenester, jurisdiksjoner, størrelse, unntak og kildene som er brukt. Utpek en eier og bestem når vurderingen skal oppdateres.
Knytt deretter gjeldende krav til kontroller og mangler. NIS2-sjekklisten for ledelsen gjør konklusjonen til ansvar og arbeidsplan.