DORA-sjekkliste for norske finansforetak
Avklar regelsettet, kartlegg viktige funksjoner og samle grunnlaget. Oppdatert for utvidelsen av norske DORA-baserte regler i september 2026.
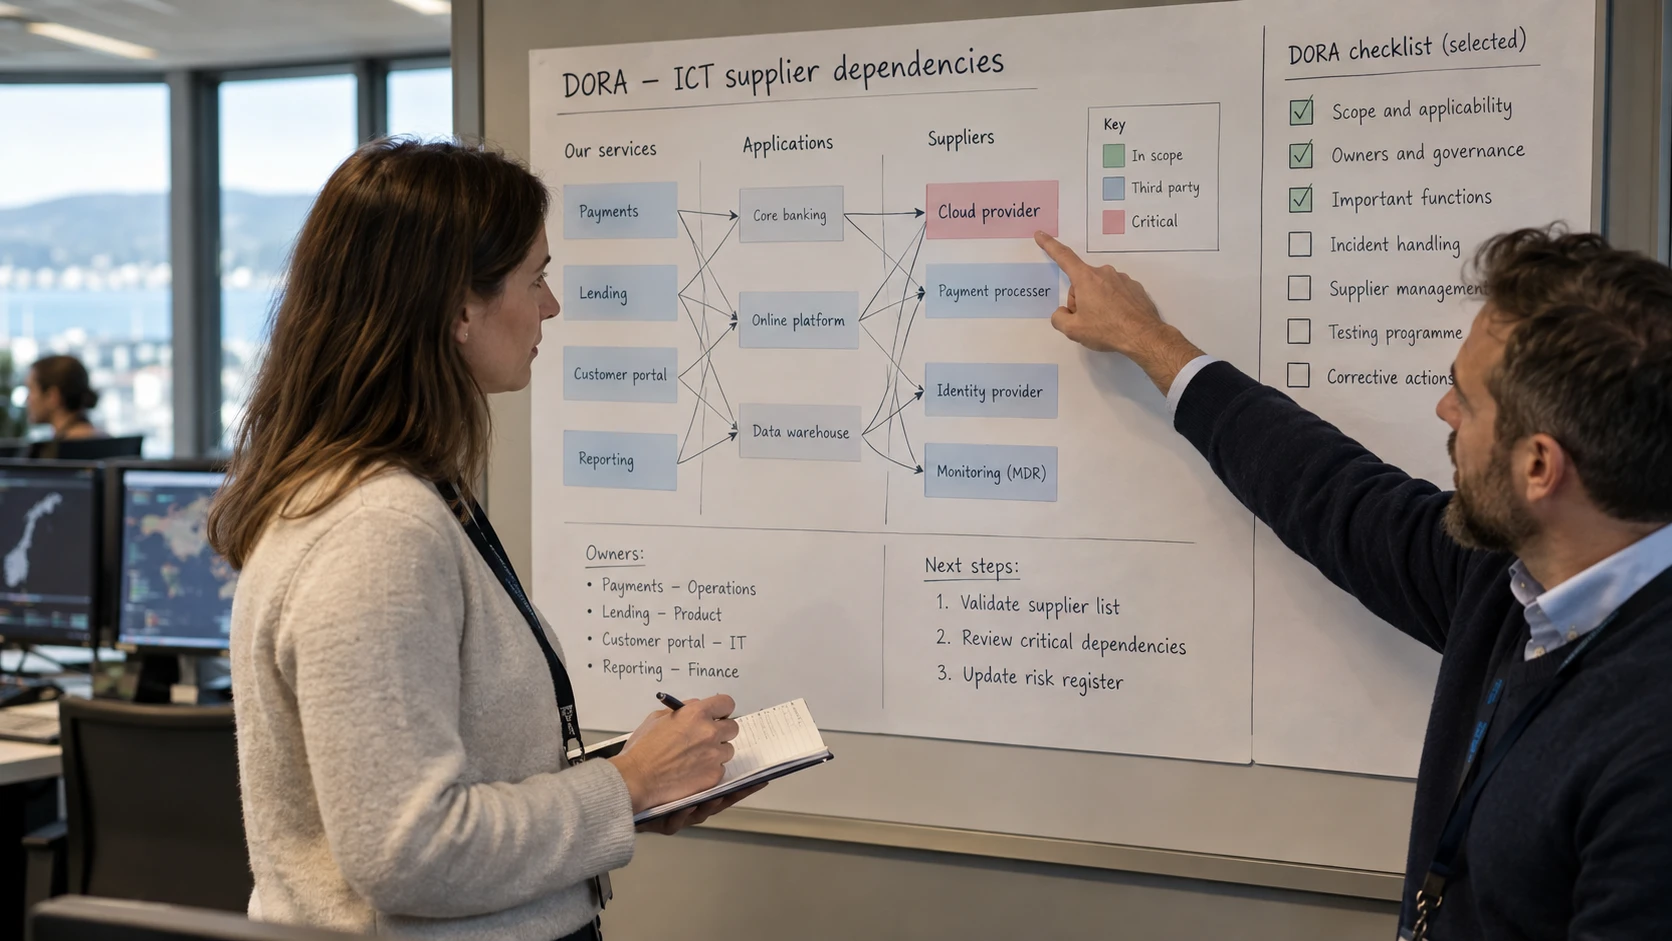
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
DORA gjelder digital operasjonell motstandsdyktighet i finanssektoren: IKT-risiko, hendelser, testing og leverandøravhengigheter. En nyttig sjekkliste kobler pliktene til tjenestene foretaket leverer og personene som har ansvaret.
DORA-loven trådte i kraft i Norge 1. juli 2025. Virkeområdet må vurderes på nytt: Fra 1. september 2026 erstattet tilpassede DORA-regler IKT-forskriften for flere kategorier, blant annet finansierings-, inkasso- og eiendomsmeglerforetak, i tillegg til Norsk naturskadepool. Tilpasningene er viktige. Bestemmelsene gjelder ikke nødvendigvis likt for alle.
Avklar pliktene som gjelder
- Dokumenter virkeområdet. Identifiser juridisk enhet, regulert aktivitet og aktuelle bestemmelser. Vurder unntak, forenklet rammeverk og nasjonale tilpasninger hver for seg. Liten størrelse gir ikke automatisk alle unntak.
- Fordel styringsansvaret. Beskriv ledelsesorganets ansvar, operative eiere og uavhengig kontroll. Gi beslutningstakerne grunnlag og opplæring til å følge opp IKT-risiko.
- Kartlegg viktige funksjoner. Koble funksjonene til applikasjoner, infrastruktur, informasjon og leverandører. Ta med avhengigheter som kan hindre gjenoppretting.
- Vurder eksisterende tiltak. Gjenbruk grunnlag fra etablerte styringssystemer der det faktisk dekker kravet. Behold oversikt over DORA-spesifikke mangler.
Bruk Finanstilsynets DORA-sider for gjeldende regler og rapporteringsveiledning.
Gjør hendelser og leverandøroppfølging håndterbare
- Forbered klassifisering. Bruk aktuelle kriterier med en navngitt beslutningstaker og stedfortreder. Før tidslinje og oppdater vurderingen når fakta endres.
- Lag rapporteringsprosessen. Bekreft utløsende vilkår, frister, mottakere og tilgang til innsending. Rapporteringsveiledningen skiller løpende registre fra hendelsesvarsler.
- Vedlikehold IKT-avtaleregisteret. Koble avtaler og leverandører til funksjonene de støtter. Kontroller identifikatorer og sammenhenger før innsending.
- Gjennomgå leverandørvilkår og uttreden. Vurder tilgang, revisjonsrettigheter, bistand ved hendelser, underleverandører og avslutning mot aktuelle krav. Gi noen ansvar for uløste avtalepunkter.
Test og følg opp
- Planlegg motstandsdyktighetstesting. Velg metoder ut fra risiko og dekning. Ordinær testing og utpekt trusselbasert penetrasjonstesting er ulike plikter. Se testveiledningen.
- Følg korrigerende tiltak. Gi funn eiere, frister og kontroll av resultatet. Rapporter vesentlige mangler og beslutningsbehov til riktig ledelsesnivå.
Resultatet skal være et fungerende program med dokumentasjon. Ti avkryssinger er ikke nok. Tidsplanen avhenger av manglene og driftsbegrensningene. FMs DORA-rådgivning kan støtte vurdering og planlegging.