ISO 27001 og NIS2: hva de er, og hva som skiller dem
ISO 27001 er en frivillig standard du kan sertifiseres etter. NIS2 er EU-lov med pålagte krav, varslingsfrister og bøter. De overlapper i innhold, ikke i konsekvens.
Kort forklart: ISO 27001 er en internasjonal standard for hvordan en virksomhet styrer informasjonssikkerhet. Det er frivillig å følge den, og et akkreditert organ kan sertifisere at dere gjør det. NIS2 er et EU-direktiv som gjør sikkerhetstiltak, hendelsesvarsling og lederansvar til lovpålagte plikter for virksomheter i bestemte sektorer. De to ber om mye av det samme arbeidet, men et sertifikat gjør dere ikke NIS2-etterlevende, og å være omfattet av NIS2 gir dere ikke noe sertifikat.
Begge begrepene dukker gjerne opp i samme møte. En kunde krever ISO 27001 i et anbud. Et styremedlem har lest at NIS2 betyr personlig ansvar. Noen foreslår at det ene tar seg av det andre. Denne artikkelen forklarer hva hver av dem faktisk er, hvor de overlapper, og hvor de skiller lag.
Hva ISO 27001 er
ISO/IEC 27001 er en standard utgitt av den internasjonale standardiseringsorganisasjonen ISO. Gjeldende utgave er fra 2022. Den beskriver hvordan man bygger og driver et styringssystem for informasjonssikkerhet, ofte forkortet ISMS etter det engelske navnet: en strukturert måte å avgjøre hva som må beskyttes, vurdere risikoen, velge tiltak og kontrollere at tiltakene virker.
Standarden har to deler. Kapittel 4 til 10 er styringskravene: forstå egen kontekst, sikre ledelsens forpliktelse, planlegge ut fra risiko, sette av ressurser, drive tiltakene, måle resultatet og forbedre. Vedlegg A er en referanseliste med 93 sikkerhetstiltak fordelt på fire temaer: organisatoriske, menneskelige, fysiske og teknologiske. Dere innfører ikke alle 93 som standard. Dere velger dem risikovurderingen begrunner, og dokumenterer valget i en anvendelseserklæring (Statement of Applicability).
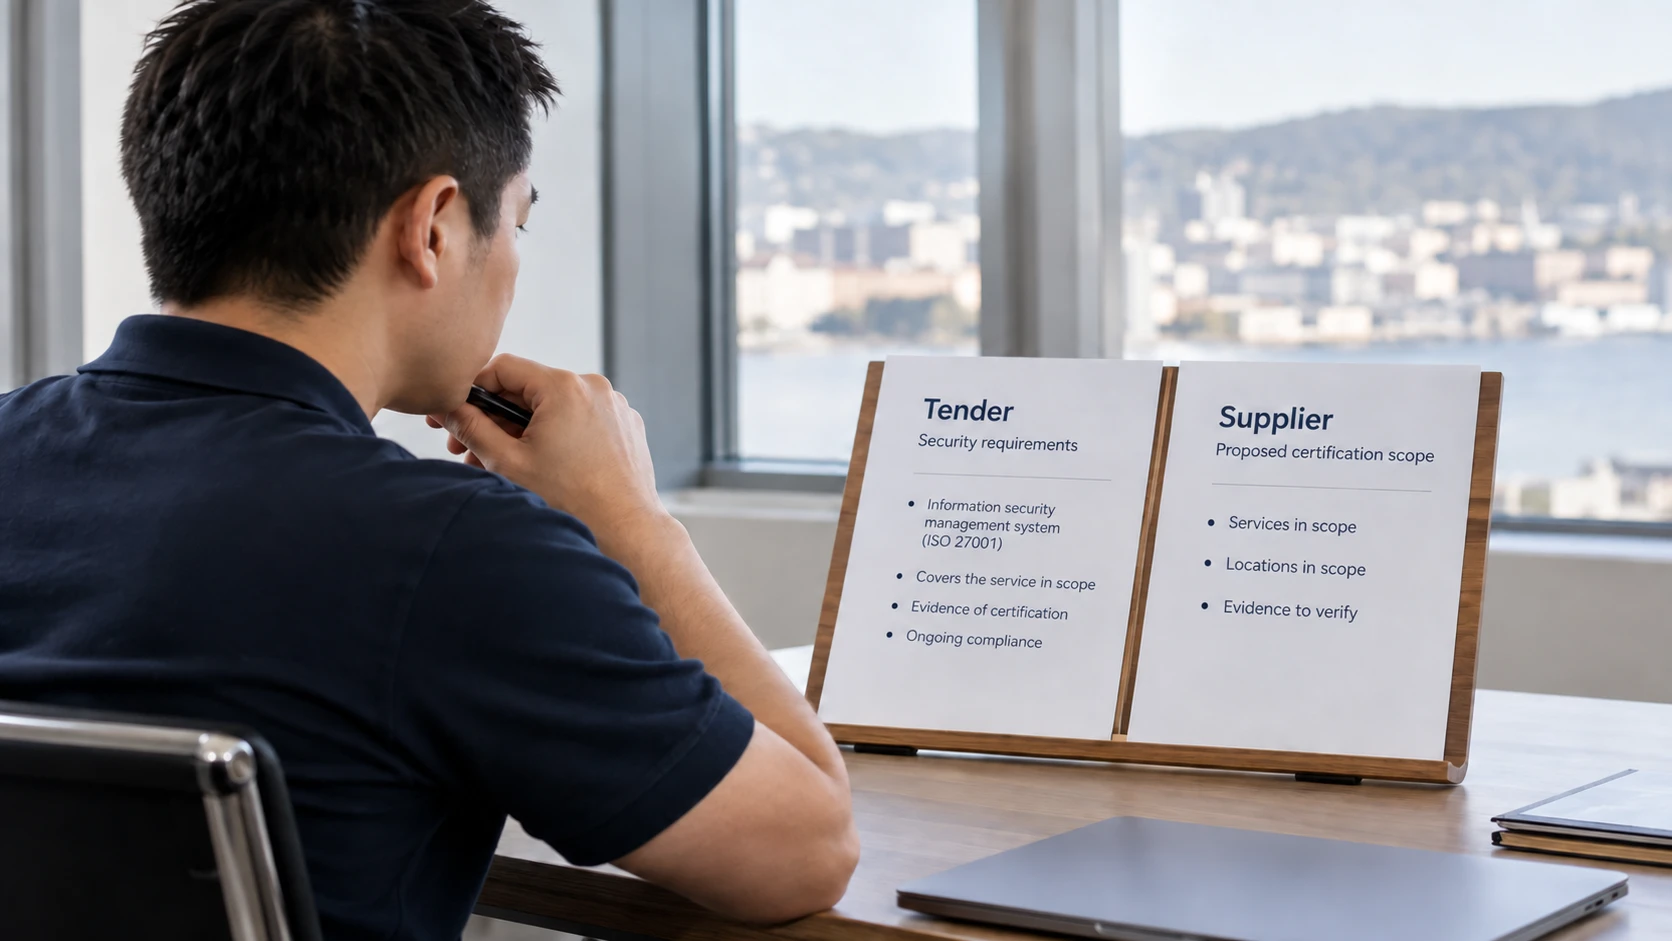
Ingen er pålagt å følge ISO 27001. En virksomhet velger den fordi den vil ha en anerkjent struktur, eller fordi kunder ber om dokumentasjon. Dokumentasjonen er et sertifikat fra et akkreditert sertifiseringsorgan, utstedt etter revisjon og holdt gyldig gjennom årlige oppfølgingsrevisjoner og full resertifisering hvert tredje år. Sertifikatet dekker et definert omfang, som kan være hele selskapet eller én tjeneste, og omfanget står skrevet på sertifikatet.
Hva NIS2 er
NIS2 er direktiv (EU) 2022/2555 om cybersikkerhet i unionen. Det erstatter det første NIS-direktivet fra 2016 og utvider det betydelig. EU-landene skulle ha gjennomført det i nasjonal rett innen 17. oktober 2024.
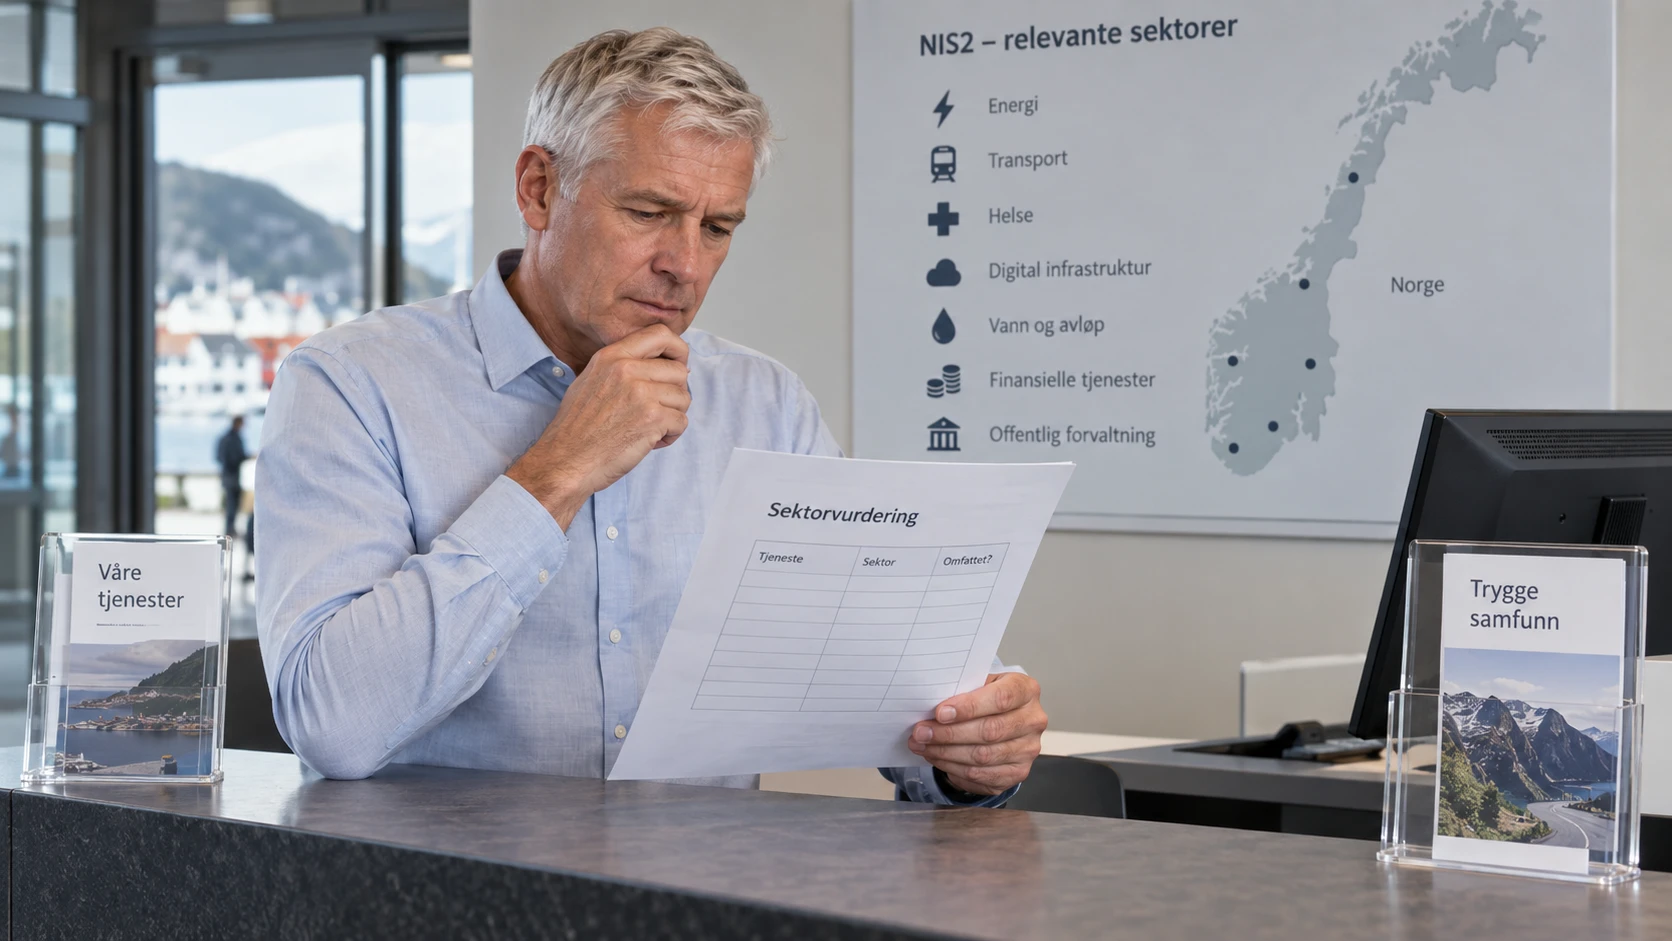
NIS2 spør ikke om virksomheten ønsker å delta. Direktivet lister opp sektorer i to vedlegg, fra energi, transport, helse og bank til digital infrastruktur, forvaltning av IKT-tjenester, offentlig forvaltning, post, matproduksjon og produksjon av visse varer. Mellomstore og større virksomheter i disse sektorene er omfattet automatisk, og noen er omfattet uansett størrelse. Omfattede virksomheter deles inn i vesentlige og viktige, og det avgjør hvor tett de følges opp og hvor store bøtene kan bli.
Tre sett med plikter følger. Artikkel 21 krever risikostyring med en bred tilnærming til alle typer farer og ti minimumstiltak, blant annet hendelseshåndtering, kontinuitet, sikkerhet i leverandørkjeden, sårbarhetshåndtering, kryptografi, tilgangsstyring og flerfaktorautentisering. Artikkel 23 setter varslingsfrister for betydelige hendelser: et tidlig varsel innen 24 timer etter at virksomheten ble kjent med hendelsen, et fyldigere varsel innen 72 timer, og en sluttrapport innen én måned. Artikkel 20 gjør ledelsesorganet ansvarlig for å godkjenne og føre tilsyn med tiltakene, krever at lederne gjennomfører opplæring, og åpner for at de kan holdes personlig ansvarlige for brudd.
Tilsyn og sanksjoner er reelle. Ifølge EU-kommisjonens NIS2-spørsmål og svar kan vesentlige virksomheter få bøter på inntil minst 10 millioner euro eller 2 prosent av global årsomsetning, avhengig av hva som er høyest. For viktige virksomheter er taket minst 7 millioner euro eller 1,4 prosent. Vesentlige virksomheter kan føres tilsyn med proaktivt; viktige virksomheter følges opp i etterkant, typisk når det foreligger tegn på at noe er galt.
Side om side
| ISO 27001 | NIS2 | |
|---|---|---|
| Hva det er | Internasjonal styringsstandard | EU-direktiv, gjennomført i nasjonal lov |
| Hvem avgjør at det gjelder | Dere selv, eller en kunde som krever det | Loven, ut fra sektor og størrelse |
| Omfang | Valgt av dere og skrevet på sertifikatet | Fastsatt av direktivet og nasjonal gjennomføring |
| Hva som kreves | Et fungerende styringssystem med risikobaserte tiltak | Ti minimumstiltak, hendelsesvarsling, lederplikter |
| Hendelsesvarsling | Intern prosess; ingen faste frister til myndigheter | 24 timer, 72 timer, én måned |
| Ledelsen | Ledelsens forpliktelse er et krav | Ledelsesorganet godkjenner, fører tilsyn, læres opp og kan holdes ansvarlig |
| Dokumentasjon | Sertifikat fra akkreditert organ etter revisjon | Tilsyn fra nasjonale myndigheter; ikke noe sertifikat |
| Konsekvens av svikt | Tapt eller suspendert sertifikat, tapte anbud | Bøter, pålegg, i alvorlige tilfeller midlertidig forbud for ledere |
| Status i Norge | Tilgjengelig og mye brukt | Ikke i kraft ennå; dagens lov gjennomfører NIS1 |
Hvor de overlapper
Innholdet overlapper mer enn merkelappene antyder. Hvert av de ti NIS2-tiltakene har et motstykke i ISO 27001-strukturen eller i vedlegg A. Risikoanalyse og sikkerhetspolicyer svarer til standardens planleggingskapitler. Hendelseshåndtering, kontinuitet og sikkerhetskopiering, sikkerhet i leverandørkjeden, sikker utvikling og sårbarhetshåndtering, kryptografi, tilgangsstyring, forvaltning av eiendeler og sikkerhetsbevissthet er alle tiltaksområder i vedlegg A. Selv NIS2-kravet om å vurdere om tiltakene virker, svarer til standardens kapitler om evaluering av ytelse og internrevisjon.
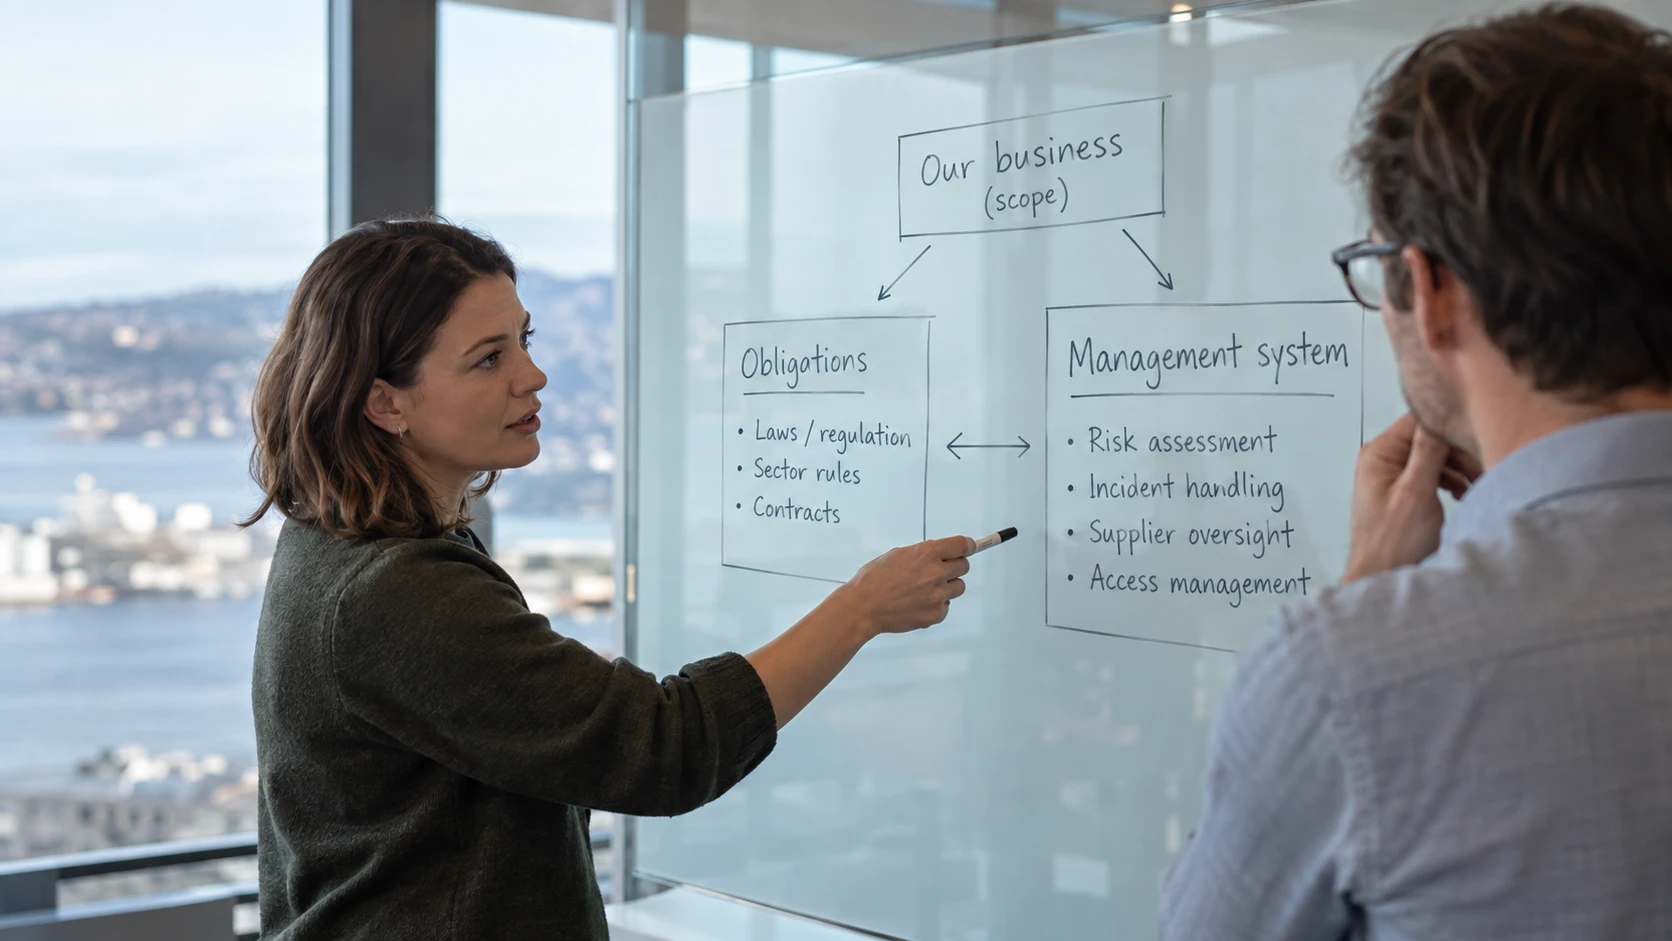
Derfor står en virksomhet med et fungerende styringssystem som regel godt rustet for NIS2. Risikoregisteret, hendelsesprosedyren, leverandørvurderingene og tilgangsgjennomgangene finnes allerede. Jobben er å kontrollere at de oppfyller den konkrete ordlyden i NIS2, og legge til det som mangler, ikke å bygge et parallelt system.
Hvor de skiller lag
Sertifisering er ikke etterlevelse. Et ISO 27001-sertifikat viser at en revisor fant styringssystemet deres i samsvar med standarden, innenfor omfanget dere valgte. Det sier ingenting om dere har oppfylt de juridiske pliktene NIS2 pålegger, og en tilsynsmyndighet er ikke bundet av det. NIS2 oppfordrer til bruk av europeiske og internasjonale standarder, og direktivet lar medlemsland kreve sertifisering under bestemte ordninger, men ingen nasjonal myndighet behandler et ISO-sertifikat som erstatning for eget tilsyn.
Omfanget velges i det ene og pålegges i det andre. En virksomhet kan sertifisere ett datasenter eller ett SaaS-produkt og la resten stå utenfor. NIS2 omfatter den juridiske enheten og tjenestene som plasserer den innenfor, og virksomheten kan ikke snevre det inn etter eget valg.
Varslingsfristene er av ulik art. ISO 27001 krever en prosess for hendelseshåndtering, der tidsbruken settes av virksomhetens egen policy. NIS2 fastsetter fristene i lov, navngir mottakerne og bestemmer innholdet i hver rapport.
Ansvaret ligger ulike steder. Standarden forventer at toppledelsen forplikter seg til styringssystemet og gjennomgår det. NIS2 går lenger ved å legge en lovfestet plikt på ledelsesorganet, kreve opplæring og åpne for personlig ansvar.
Dokumentasjonen er ulik. ISO 27001 gir dere et dokument dere kan sende en kunde. NIS2 gir dere en plikt dere må kunne vise at dere oppfyller når en tilsynsmyndighet spør, uten noe sertifikat til slutt.
Hvor Norge står
Norge er ikke EU-medlem, så NIS2 kommer inn i norsk rett via EØS-avtalen og en nasjonal lov. Det har ikke skjedd ennå. Digitalsikkerhetsloven med forskrift trådte i kraft 1. oktober 2025 og gjennomfører det første NIS-direktivet, ikke NIS2. Ifølge NSM skal NIS2 etter hvert innføres i norsk rett sammen med CER-direktivet om motstandsdyktighet hos kritiske virksomheter. Ingen dato er bekreftet.
Dagens lov omfatter allerede tilbydere av samfunnsviktige tjenester innen energi, transport, helse, vannforsyning, bank, finansmarkedsinfrastruktur og digital infrastruktur, pluss visse tilbydere av digitale tjenester, og har allerede et første varsel innen 24 timer ved betydelige hendelser. Digitalsikkerhetsloven: omfang og varsling går nærmere inn på disse pliktene.
Norske virksomheter kan likevel være underlagt NIS2 i dag på to måter: gjennom et datterselskap eller en etablering i et EU-land, eller gjennom kontrakter med EU-kunder som er omfattet og sender sikkerhetskrav nedover i leverandørkjeden. Hva NIS2 betyr for norske virksomheter forklarer hvordan dere vurderer det.
Hvordan de to henger sammen
ISO 27001 svarer på spørsmålet «hvordan driver vi informasjonssikkerhet på en måte vi kan dokumentere?» NIS2 svarer på «hva krever loven av oss, innen når, og hvem er ansvarlig?» Det ene er en metode, det andre er en plikt. En virksomhet som er omfattet av NIS2 kan bruke ISO 27001 som struktur for å oppfylle den, og vil oppdage at de fleste påkrevde tiltakene allerede har en plass i standarden. En virksomhet som er sertifisert må fortsatt avklare sitt juridiske omfang, legge til varslingsrutinene og lederpliktene, og ta vare på dokumentasjon en tilsynsmyndighet vil godta.
Står dere og vurderer hva dere skal begynne med, dekker ISO 27001 eller NIS2 først? den beslutningen. Hva ISO 27001 er, og hvorfor kunder spør etter det går dypere inn på sertifiseringssiden.