DORA-testing: ordinært testprogram og trusselbasert penetrasjonstesting
DORA skiller vanlig motstandsdyktighetstesting fra utpekt TLPT. Velg metoder ut fra risiko, dokumenter dekningen og kontroller feilrettingen.
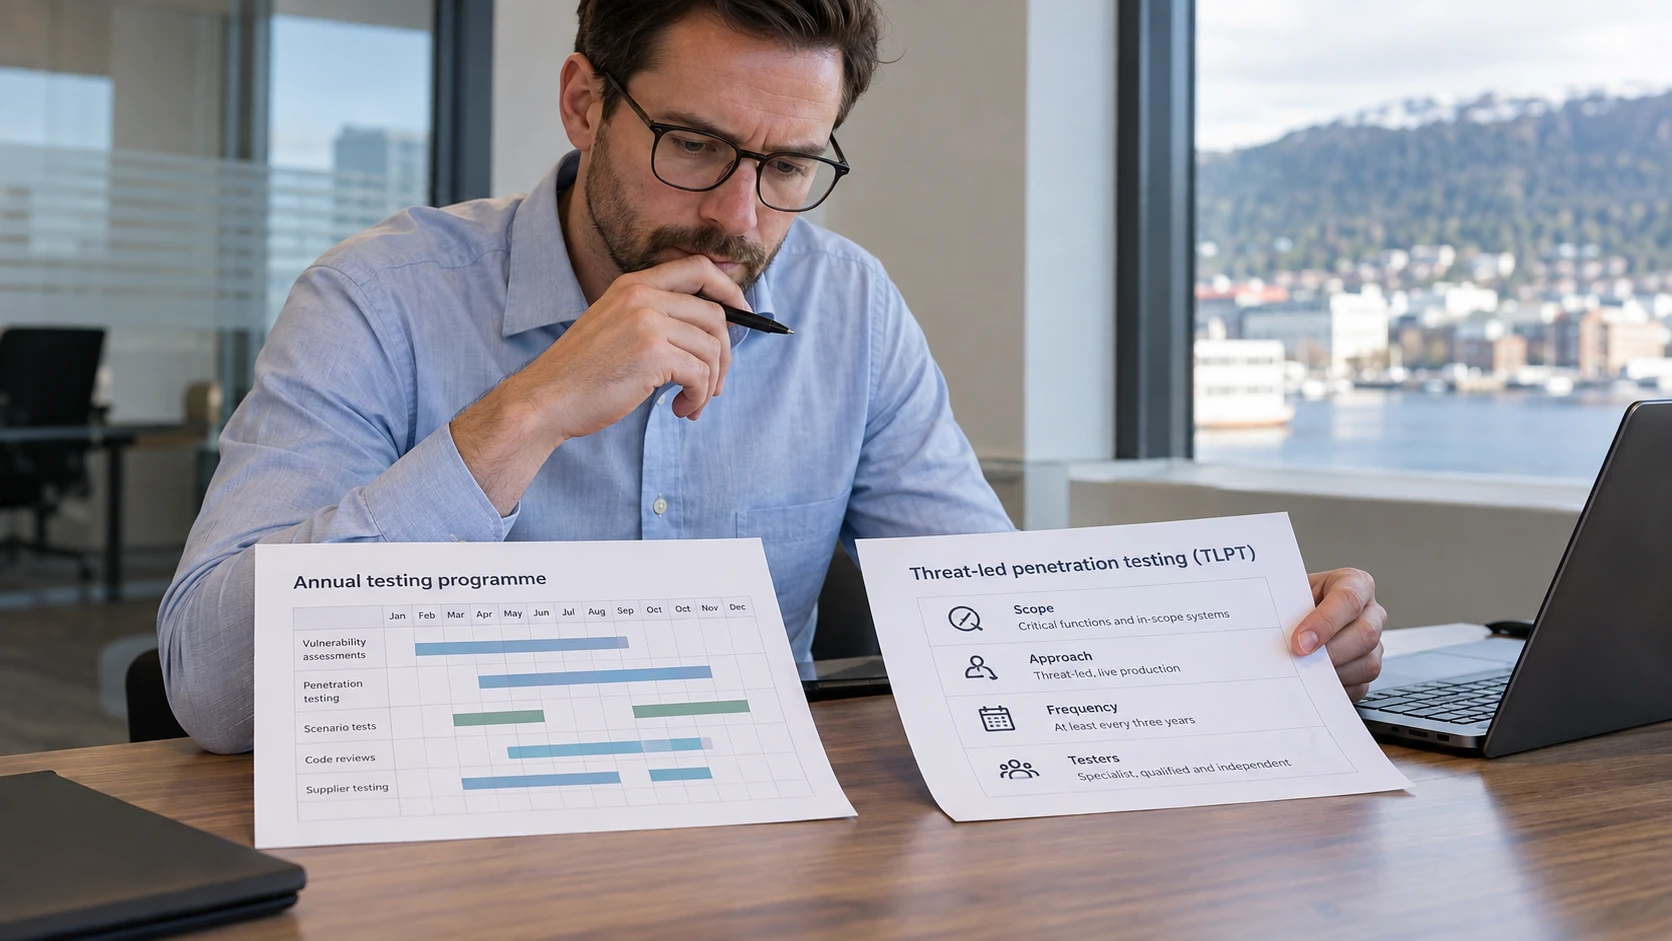
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
DORA skiller det ordinære testprogrammet fra trusselbasert penetrasjonstesting, TLPT. Omfang og vilkår er forskjellige. En vanlig penetrasjonstest oppfyller ikke automatisk noen av pliktene fullt ut.
Avklar først regelsettet for foretaket, inkludert bestemmelser for mikroforetak, forenklet rammeverk og norske tilpasninger. DORA-sjekklisten dekker denne vurderingen.
Ordinær testing er bredere enn en pentest
Artikkel 24 og 25 i DORA gir de generelle testkravene. For foretak omfattet av artikkel 24 nr. 6 skal egnede tester dekke alle IKT-systemer og applikasjoner som støtter kritiske eller viktige funksjoner, minst årlig.
Artikkel 25 nevner flere metoder, blant annet sårbarhetsvurderinger, kodegjennomgang der det er mulig, scenariotester og penetrasjonstesting. Metode og dekning skal passe risikoen. Det er ikke et universelt krav om én årlig manuell pentest, og heller ikke grunnlag for å erstatte hele programmet med én automatisk skanning.
Dokumenter hvorfor metodene passer, hvem som tester, og hvordan uavhengighet ivaretas. Involver relevante leverandører og avtal tillatelser og driftshensyn.
TLPT er en egen spesialistoppgave
Etter artikkel 26 og 27 skal utpekte foretak gjennomføre trusselbaserte tester med særskilte krav til omfang, prosess og testere. Normalintervallet er minst hvert tredje år, med adgang for tilsynet til å justere hyppigheten.
Arbeidet berører produksjon og krever kontrollert planlegging. Utpekingen og aktuelle tekniske regler styrer plikten. Ikke baser vurderingen på en gammel offentlig uttalelse om at ingen foretak ennå er valgt.
FMs applikasjonstesting gjennom Aikido erstatter ikke TLPT eller TIBER-NO. Slike oppdrag krever kvalifiserte leverandører og den foreskrevne prosessen.
Dekning og lukking inngår i resultatet
Koble testene til systemene bak hver viktig funksjon. Registrer begrensninger, utilgjengelige komponenter og endringer siden forrige test. Rapporttittelen dokumenterer ikke full dekning.
Funn trenger klassifisering, prioritet, eier og korrigerende tiltak. Kontroller at viktige svakheter er håndtert, og bevar grunnlaget sammen med originalrapporten.
Automatisering kan gjenta støttede kontroller og oppdage endringer. Egnetheten avhenger av mål, metode, uavhengighet og resten av programmet. DORA-artikkelen om rapportering forklarer hvordan dokumentasjonen knyttes til styring og oppfølging.