Hvilke regler krever gjentakende penetrasjonstesting?
PCI DSS, DORA, NIS2, ISO 27001 og GDPR har ulike testkrav. Metode, omfang og kvalifikasjoner må passe til den konkrete plikten.
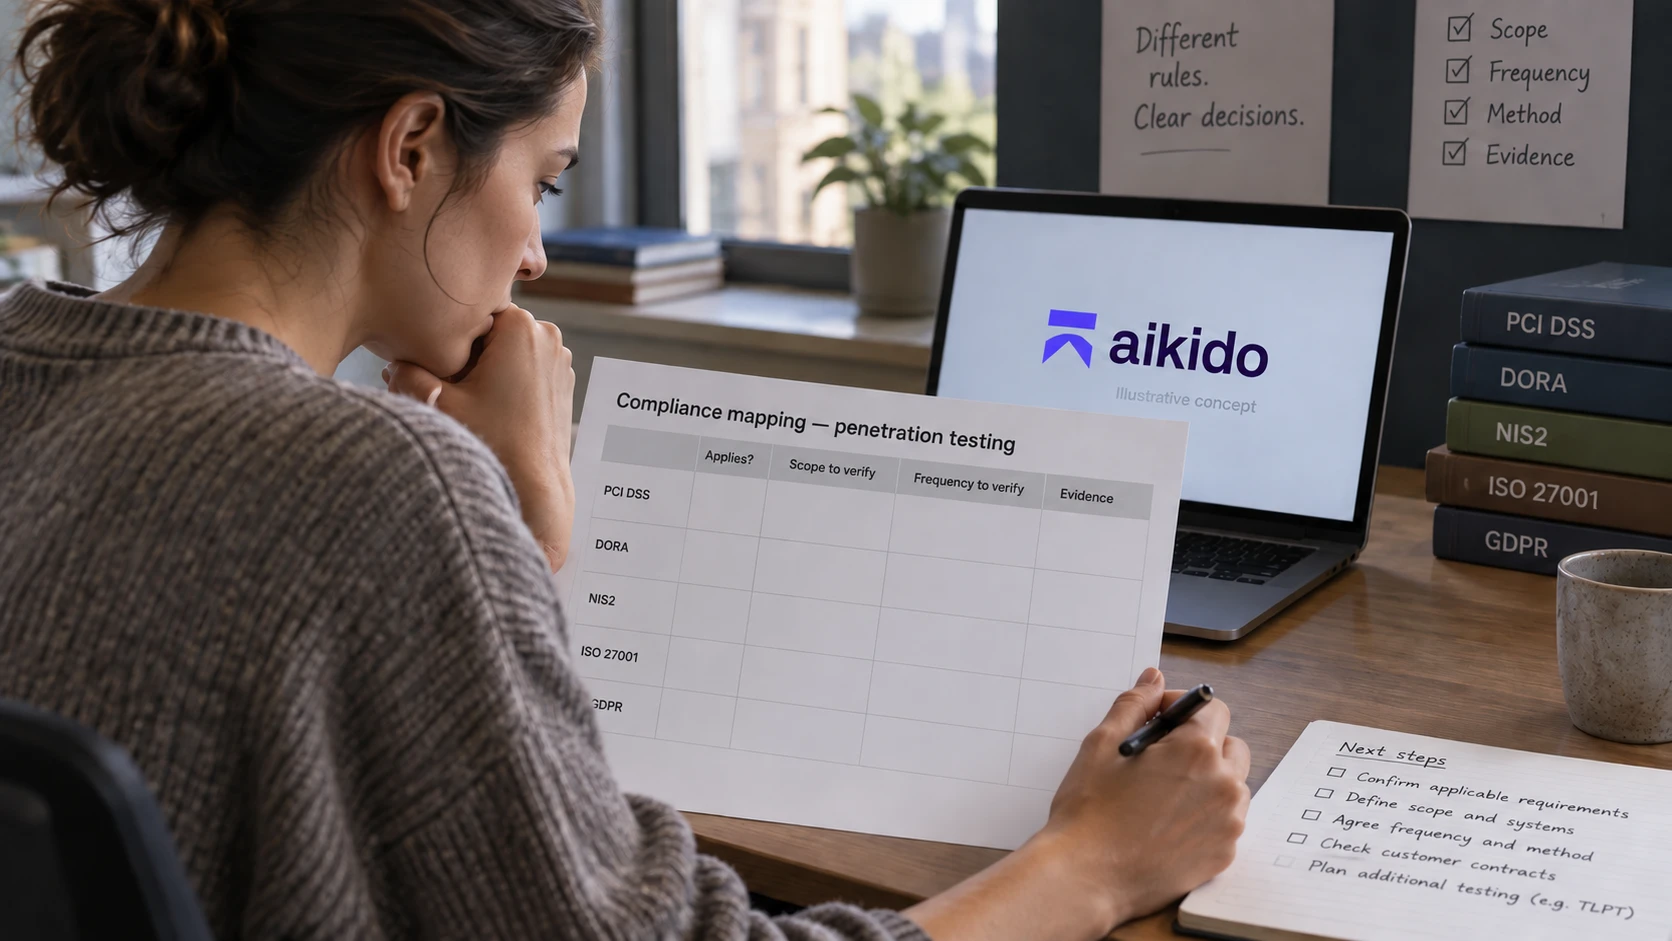
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
«Vi trenger en pentest for å oppfylle kravene» etterlater flere spørsmål. Hvilket krav gjelder? Hva skal testes? Hvor ofte? Hvem er kvalifisert?
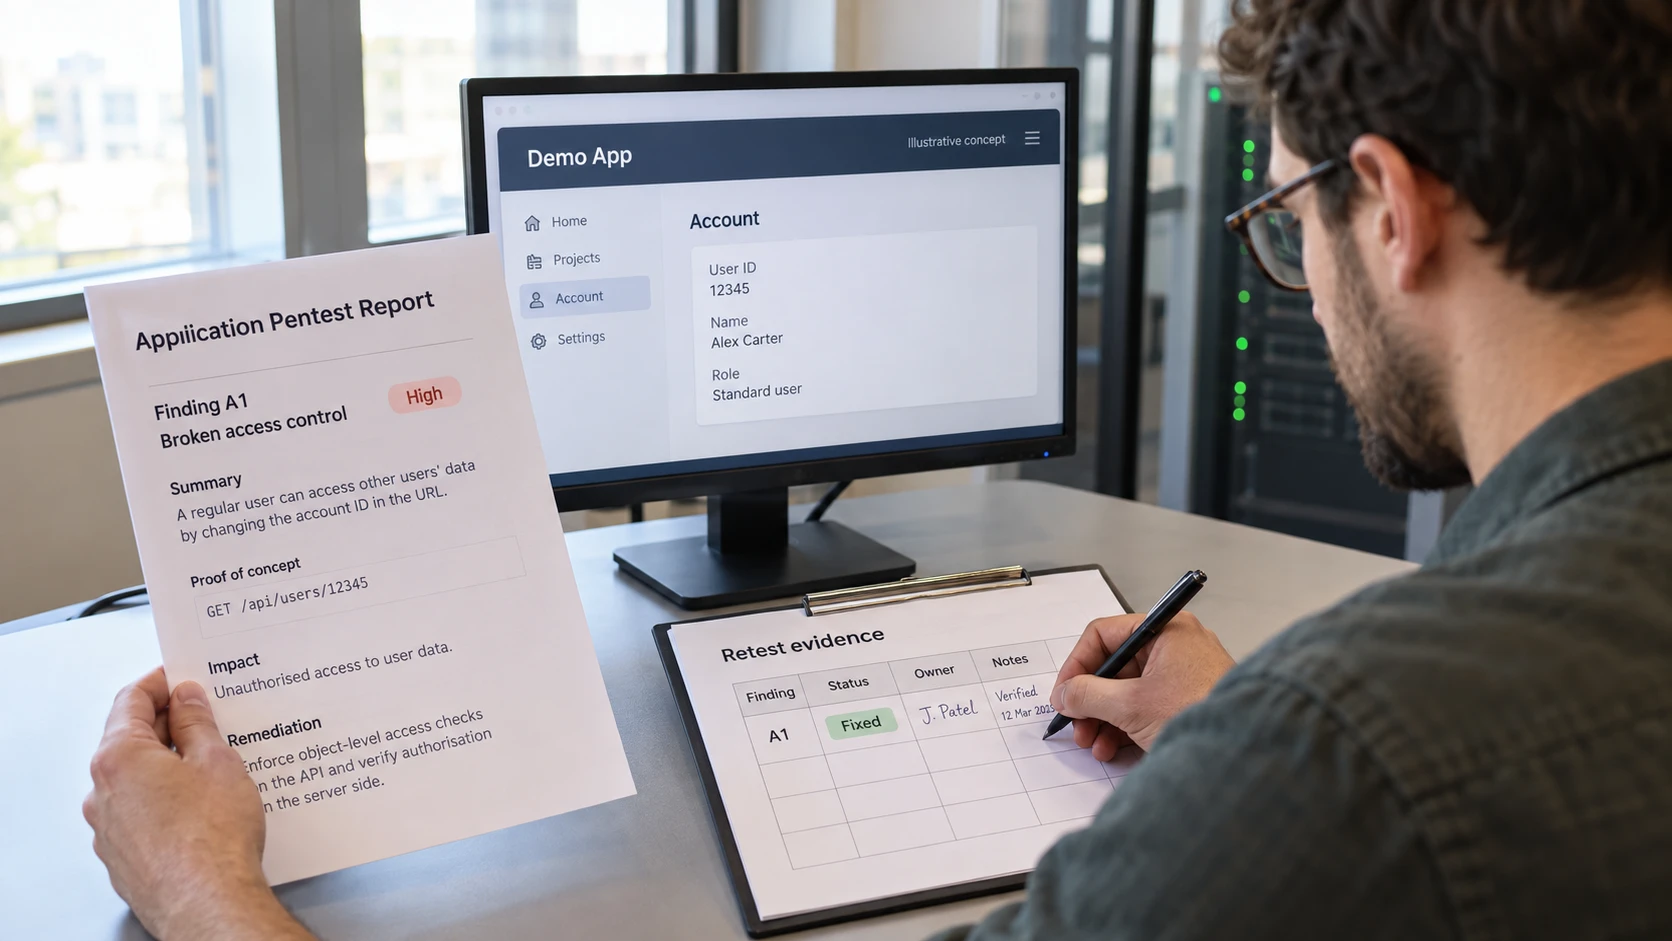
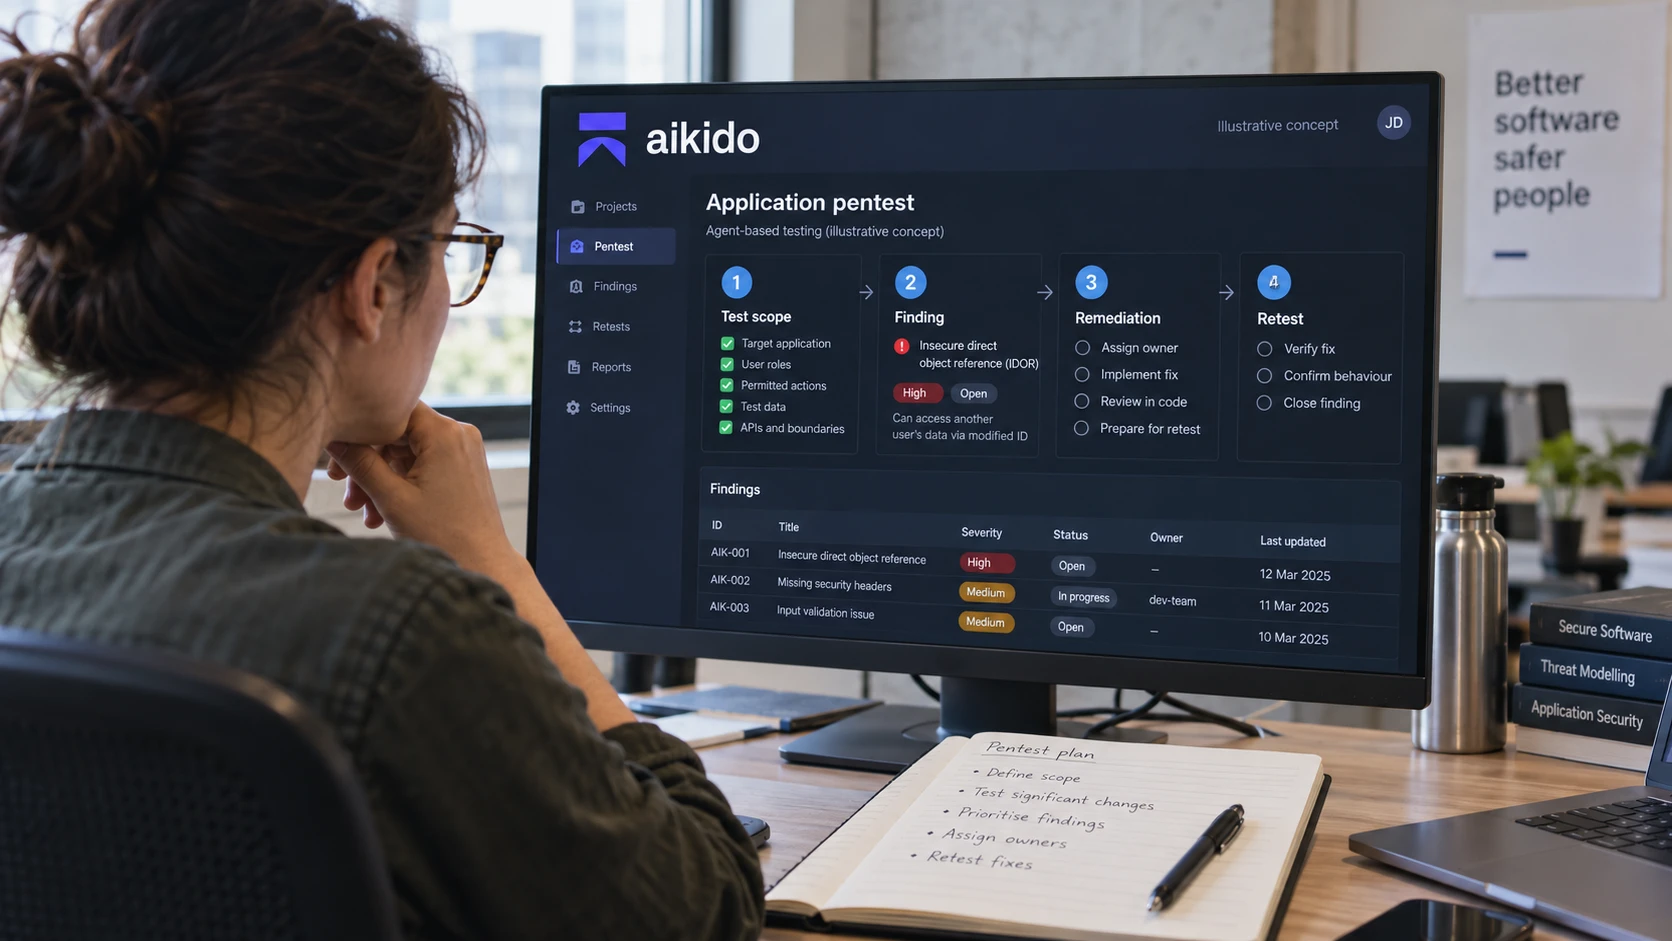
En gjentakende applikasjonstest kan gi nyttig dokumentasjon. Den oppfyller ikke automatisk alle lov-, sertifiserings- eller kontraktskrav.
PCI DSS stiller konkrete pentestkrav
Krav 11.4 i PCI DSS 4.0.1 gjelder intern og ekstern penetrasjonstesting, med faste intervaller og testing etter vesentlige endringer. Omfang, metode, kvalifikasjoner, organisatorisk uavhengighet, retting og retest har betydning. Segmentering kan gi tilleggskrav.
Bruk gjeldende standard fra PCI SSCs dokumentbibliotek. Rådets pentestveiledning skiller mellom pentest og sårbarhetsskanning, men kravnumrene viser til en eldre utgave.
En automatisk skanning bør ikke presenteres som en fullstendig PCI-pentest uten at omfang og metode er vurdert med ansvarlig assessor.
DORA har flere testnivåer
DORAs generelle testprogram bruker ulike egnede metoder. For relevante foretak som ikke er mikroforetak, skal systemer som støtter kritiske eller viktige funksjoner, testes på passende måte minst årlig. Det betyr ikke at alle metoder skal brukes på hvert system.
Utpekte foretak har egne krav til trusselbasert penetrasjonstesting, med særskilte krav til leverandører og prosess. En applikasjonstest erstatter ikke TLPT. Se DORA-testguiden og Finanstilsynets veiledning.
NIS2 krever vurdering av effekt
NIS2 krever policyer og prosedyrer for å vurdere effekten av risikoreduserende sikkerhetstiltak. Detaljerte testkrav kan følge av nasjonal lov og, for bestemte digitale tjenestesektorer, gjennomføringsforordning 2024/2690.
ENISAs veiledning støtter forordningen. Omfanget er ikke alle virksomheter i alle sektorer.
ISO 27001 og GDPR trenger en bredere vurdering
Testingen i ISO 27001 følger risiko, valgte kontroller og forpliktelser. Merkelappen «revisjonsklar» fastslår ikke at dokumentasjonen er tilstrekkelig. Artikkelen om ISO-testbevis knytter rapportene til styringssystemet.
GDPR artikkel 32 krever passende sikkerhetstiltak, herunder regelmessig vurdering av effekten der det er relevant. En applikasjonstest besvarer bare deler av dette. Den fastslår ikke at gjenoppretting, tilgangsadministrasjon eller organisatoriske prosesser fungerer. Forordningen beskriver kravet.
Bestill mot et skriftlig omfang
Dokumenter krav, systemer, intervall, metode, kvalifikasjoner og bevis. Sjekk kundekontraktene også.
FMs pentesttilbud for applikasjoner bruker Aikido, med rapporter fra FM. Vurder egnetheten mot den konkrete plikten og identifiser tilleggstester. Hyppighet hjelper når testen dekker det riktige.