Derfor bruker FM Aikido til applikasjonstesting
FMs pentesttilbud bruker Aikido, med rapporter fra FM. Målet er tester som kan gjentas ved endringer, tydelig omfang og oppfølging av funn.
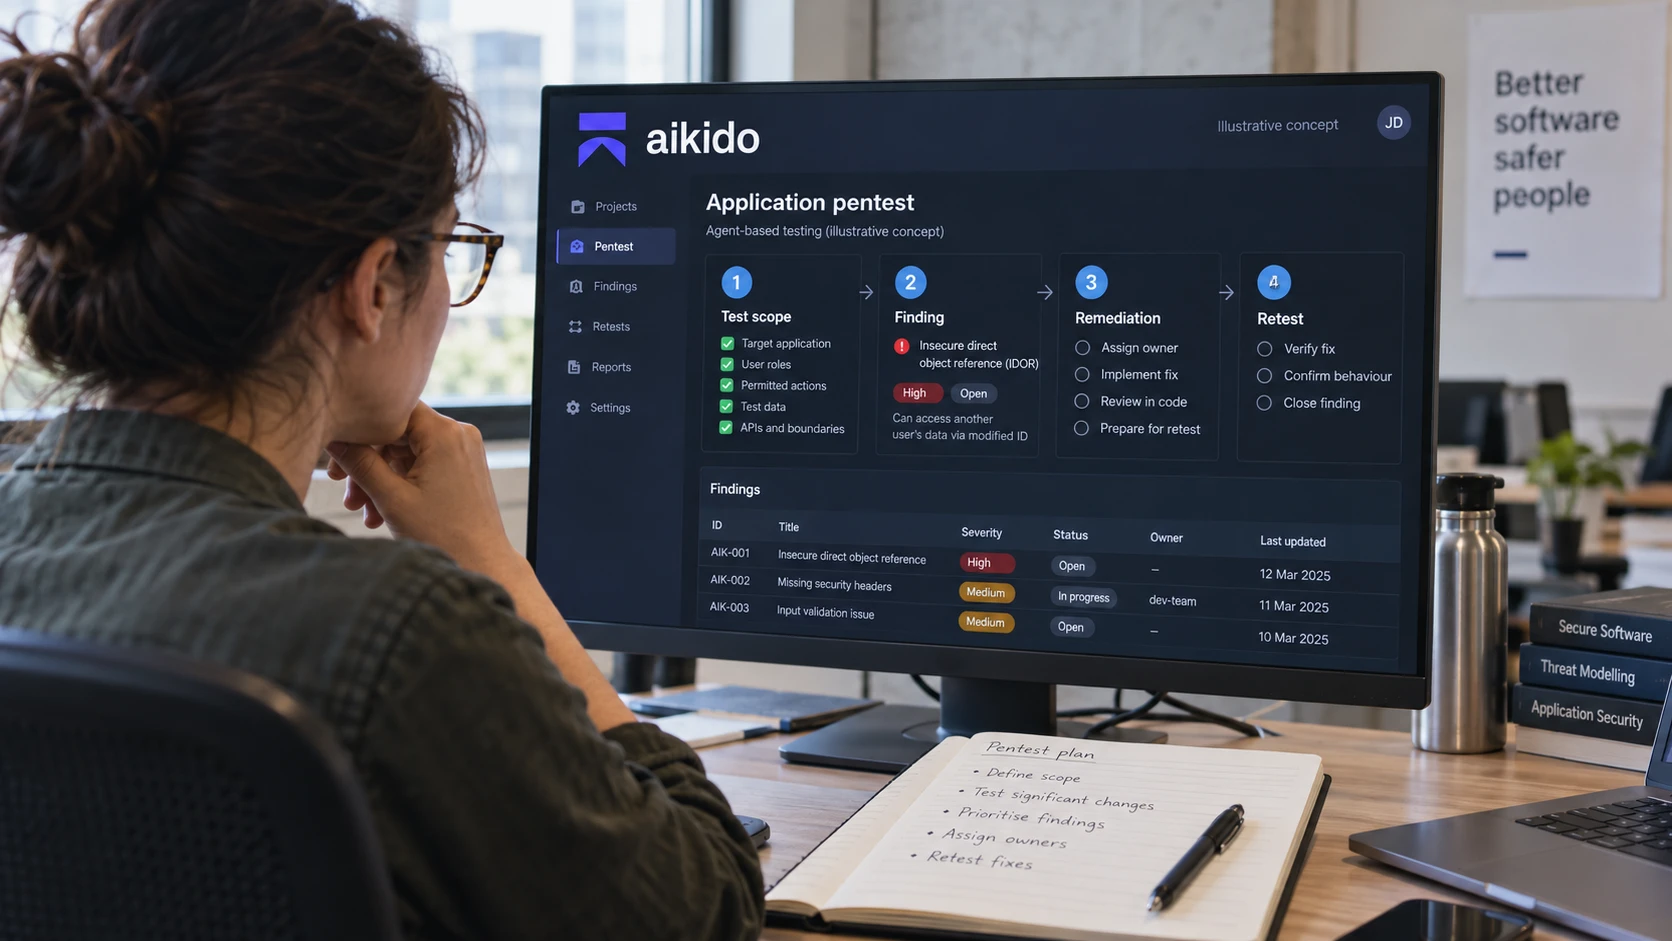
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
FM CyberSecuritys pentesttilbud for applikasjoner bruker Aikido, og FM utarbeider egne rapporter. Begrunnelsen er praktisk: Testingen bør kunne gjentas når applikasjonen endres, og funn må følges av rettelser som kan kontrolleres.
En årlig vurdering kan gi verdifull innsikt. Den sier lite om en funksjon som ble utviklet etter testen. Testplanen trenger derfor både et tydelig omfang og avklarte tidspunkter for å teste vesentlige endringer.
Hva plattformen bidrar med
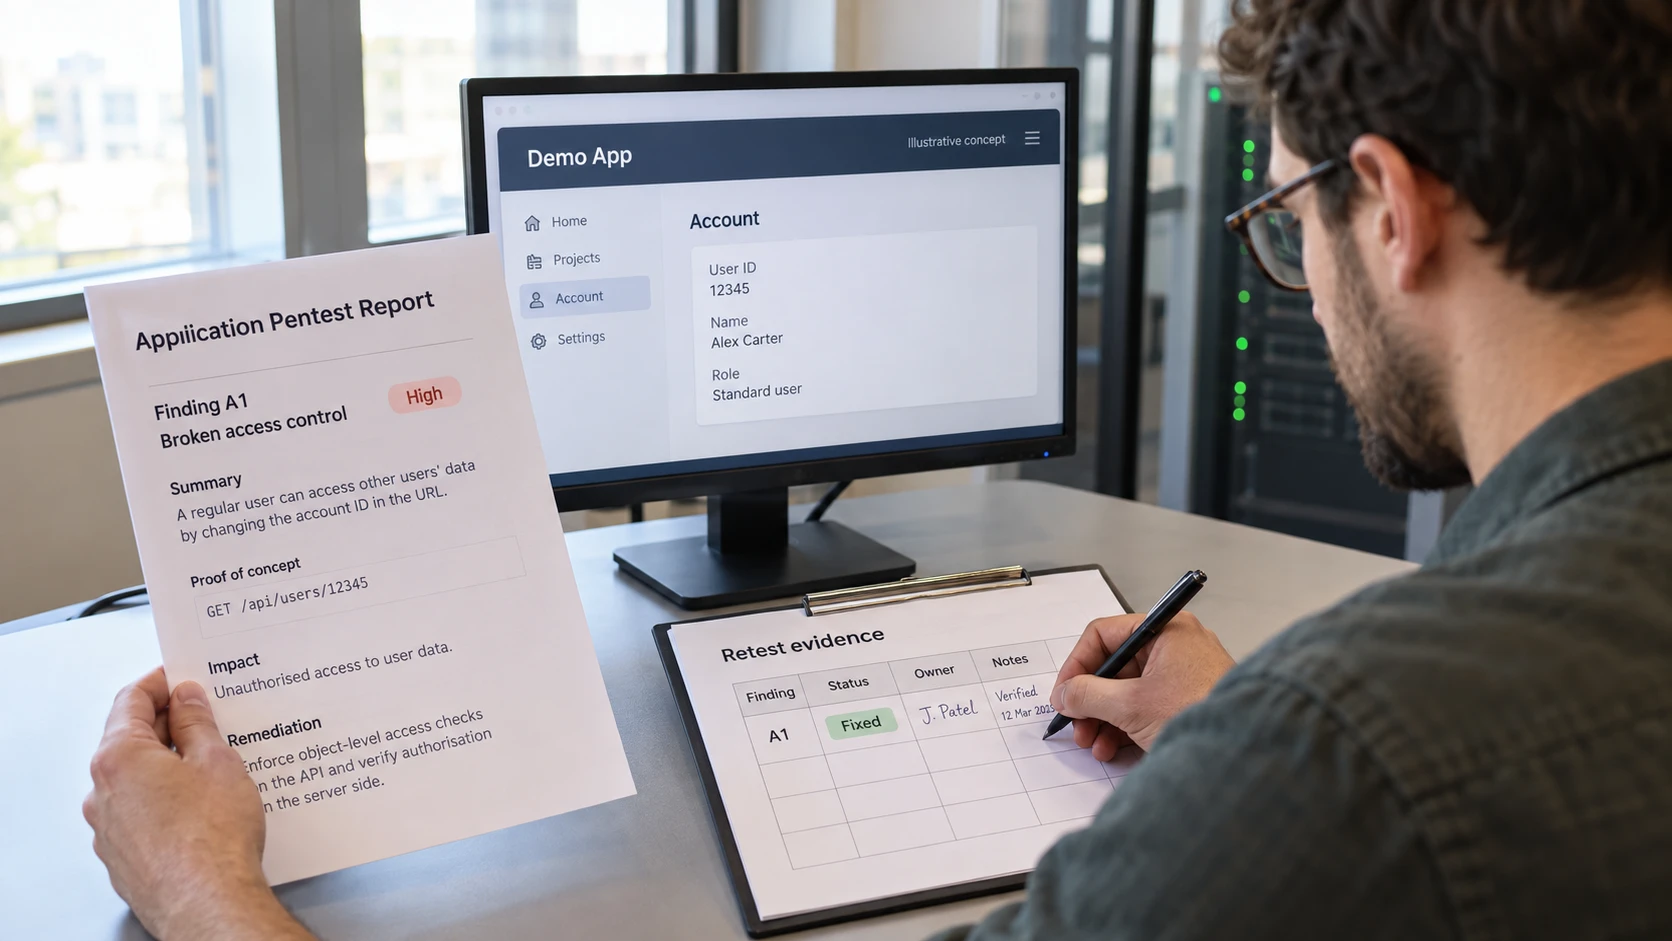
Aikido beskriver pentesttjenesten sin som agentbasert testing som kartlegger angrepsflaten og validerer funn gjennom utnyttelse. Rapportene inneholder detaljer for å gjenskape funn og forslag til utbedring. Tjenesten støtter også retesting.
Det gjør det mulig å knytte et funn til konkret oppfølging: Hvilken versjon ble testet? Hva sviktet? Hvem skal rette det? Er rettelsen kontrollert?
Dekningen avhenger fortsatt av applikasjonen, testkontoene, oppsettet og avtalt omfang. En test med én brukerrolle kan ikke fastslå at alle grenser mellom kunder og administratorer fungerer. En rapport uten funn betyr at testen ikke rapporterte funn innenfor sitt omfang. Den beviser ikke at applikasjonen er uten sårbarheter.
Omfanget må være gjennomtenkt
Avklar systemer, brukerroller, tillatte handlinger, testdata og stoppkriterier før testen. Ta med API-ene og tilgangsgrensene som betyr noe for virksomheten. Testing i produksjon krever en konkret vurdering av risiko for driftsforstyrrelser og data.
Etter testen må funn prioriteres ut fra konsekvensene. Gi rettelsene en eier, og dokumenter beslutninger om å utsette dem. Kontroller at feilen er rettet før saken lukkes.
Ved sertifisering må testbevisene knyttes til styringssystemet.
Avklar kravet før du velger test
Automatisert applikasjonstesting dekker ikke alle sikkerhetsvurderinger. Fysisk tilgang, sosial manipulering, spesialisert infrastruktur og regulerte trusselbaserte tester kan kreve andre metoder og kvalifikasjoner.
Krever en kundekontrakt en uavhengig manuell vurdering, må dette avklares før bestilling. En produktrapport erstatter ikke kontraktskravet, og et verktøy kan ikke garantere revisors aksept.
Sammenlign tilbud etter omfang, mulighet for gjentakelse, tilgang til funn og støtte til utbedring. Resultatet skal gi applikasjonseieren et bedre grunnlag for å prioritere sikkerhetsarbeidet.