Dream beskriver AI-angrep mot offentlige systemer
Dreams rapport beskriver et fire dager langt innbrudd med AI-agenter. Svak autentisering og åpne API-er er sentrale deler av problemet.
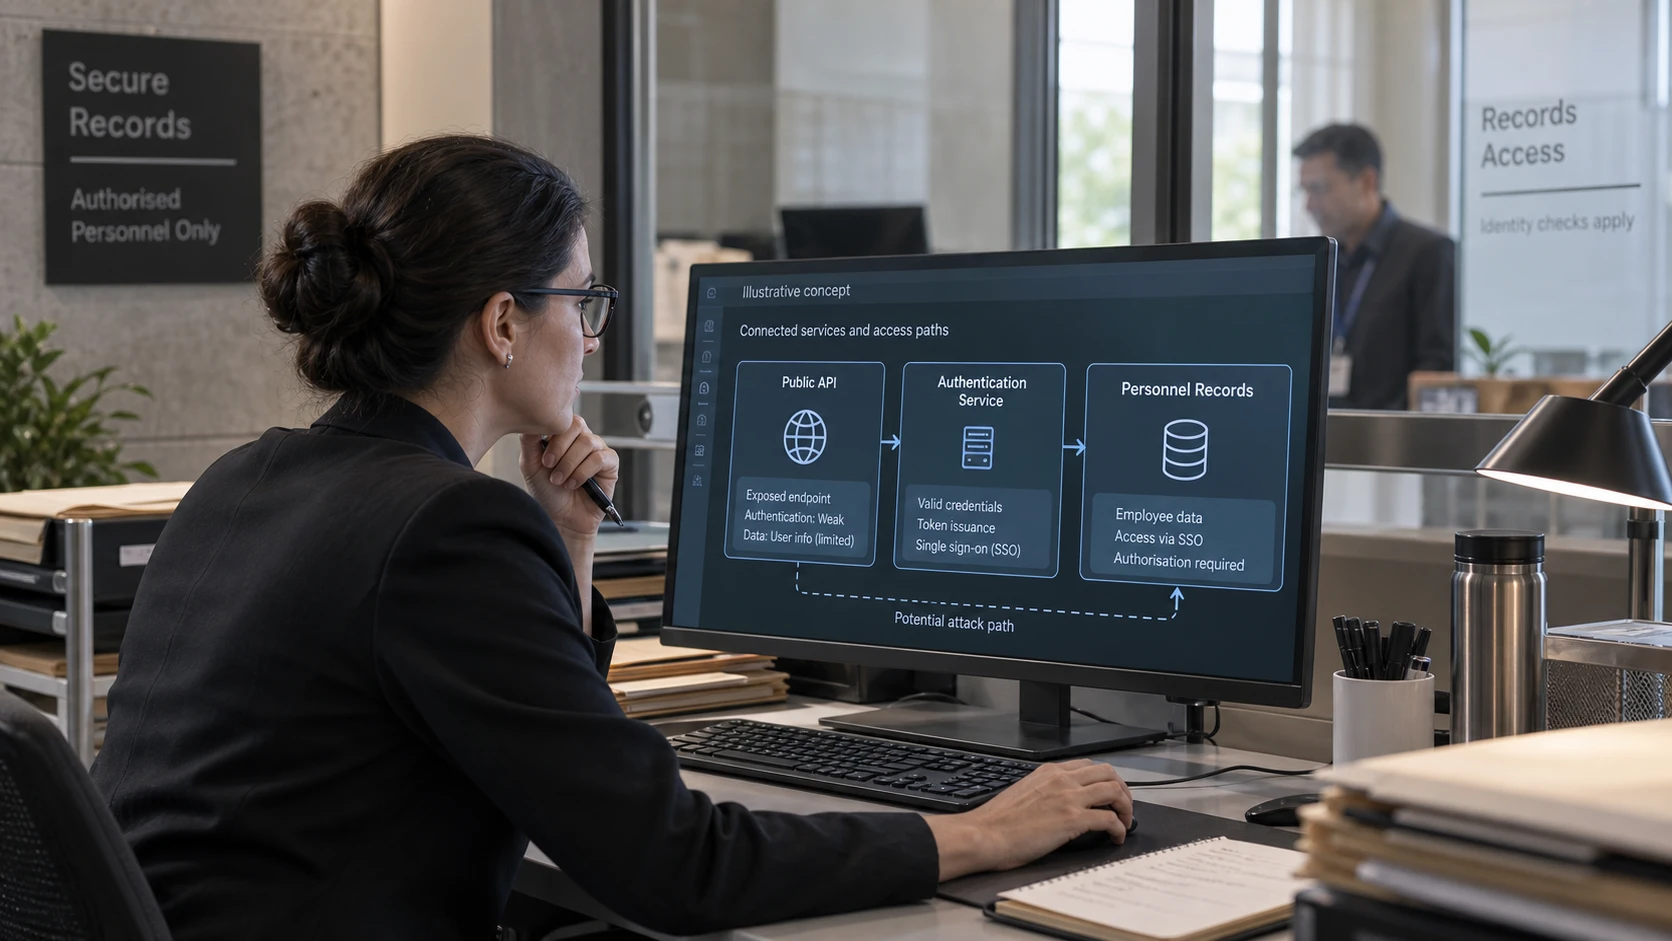
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Dream Research Labs beskriver hvordan AI-agenter koordinerte kjente angrepsteknikker mot offentlige systemer. I rapporten fra 12. august oppgir selskapet at et gjenfunnet arbeidsområde dokumenterte rundt fire dagers aktivitet, 85 knekte passord og flere tusen uthentede personalopplysninger.
Agentene var bygget rundt Hermes og OpenClaw. Dream navngir verken de berørte virksomhetene eller en bestemt angrepsgruppe. Det er en viktig avgrensning: Dokumentasjon på innbrudd bekrefter ikke automatisk hvem som sto bak.
Se sammenhengen mellom svakhetene
Den praktiske lærdommen er å undersøke hvordan en eksponert tjeneste kan åpne veien til den neste. Et offentlig API, en svak konto og en tilkoblet innloggingstjeneste bør ikke vurderes som helt uavhengige funn.
Vi anbefaler å gå gjennom internetteksponerte applikasjoner med denne sammenhengen i tankene. Gir et endepunkt fra seg opplysninger uten innlogging? Kontrollerer applikasjonen hva en innlogget bruker får tilgang til? Kan en kompromittert konto brukes videre i et annet system uten en ny vurdering?
En oversikt er bare begynnelsen. Hver eksponerte tjeneste trenger en ansvarlig som kan forklare hvorfor den er offentlig tilgjengelig, og vise hvilke tilgangskontroller som gjelder.
Øv på respons på tvers av systemene
Gjentatte mislykkede innlogginger er nyttig informasjon. Undersøkelsen bør også omfatte vellykkede innlogginger og det som skjer etterpå. Selv om en konto deaktiveres, kan aktive sesjoner eller andre tilganger fortsatt være tilgjengelige.
Prøv et avtalt scenario som går gjennom systemene dere har koblet sammen. Avklar omfang og stoppmulighet før testen. Spørsmålet er om teamet oppdager og avbryter hendelsesforløpet, ikke bare om dere klarer å utløse et varsel.
Rapporten gir grunn til å forberede seg på AI-assisterte angrep. Vanlige sikkerhetskontroller er fortsatt relevante. Det er hullene mellom dem som blir vanskeligere å leve med.