Anthropic innfører tre tilgangsnivåer for sikkerhetsarbeid med Claude
Defense, Red Team og Specialized Access dekker ulike sikkerhetsoppgaver. Verifisering og krav til databehandling er fortsatt en del av ordningen.
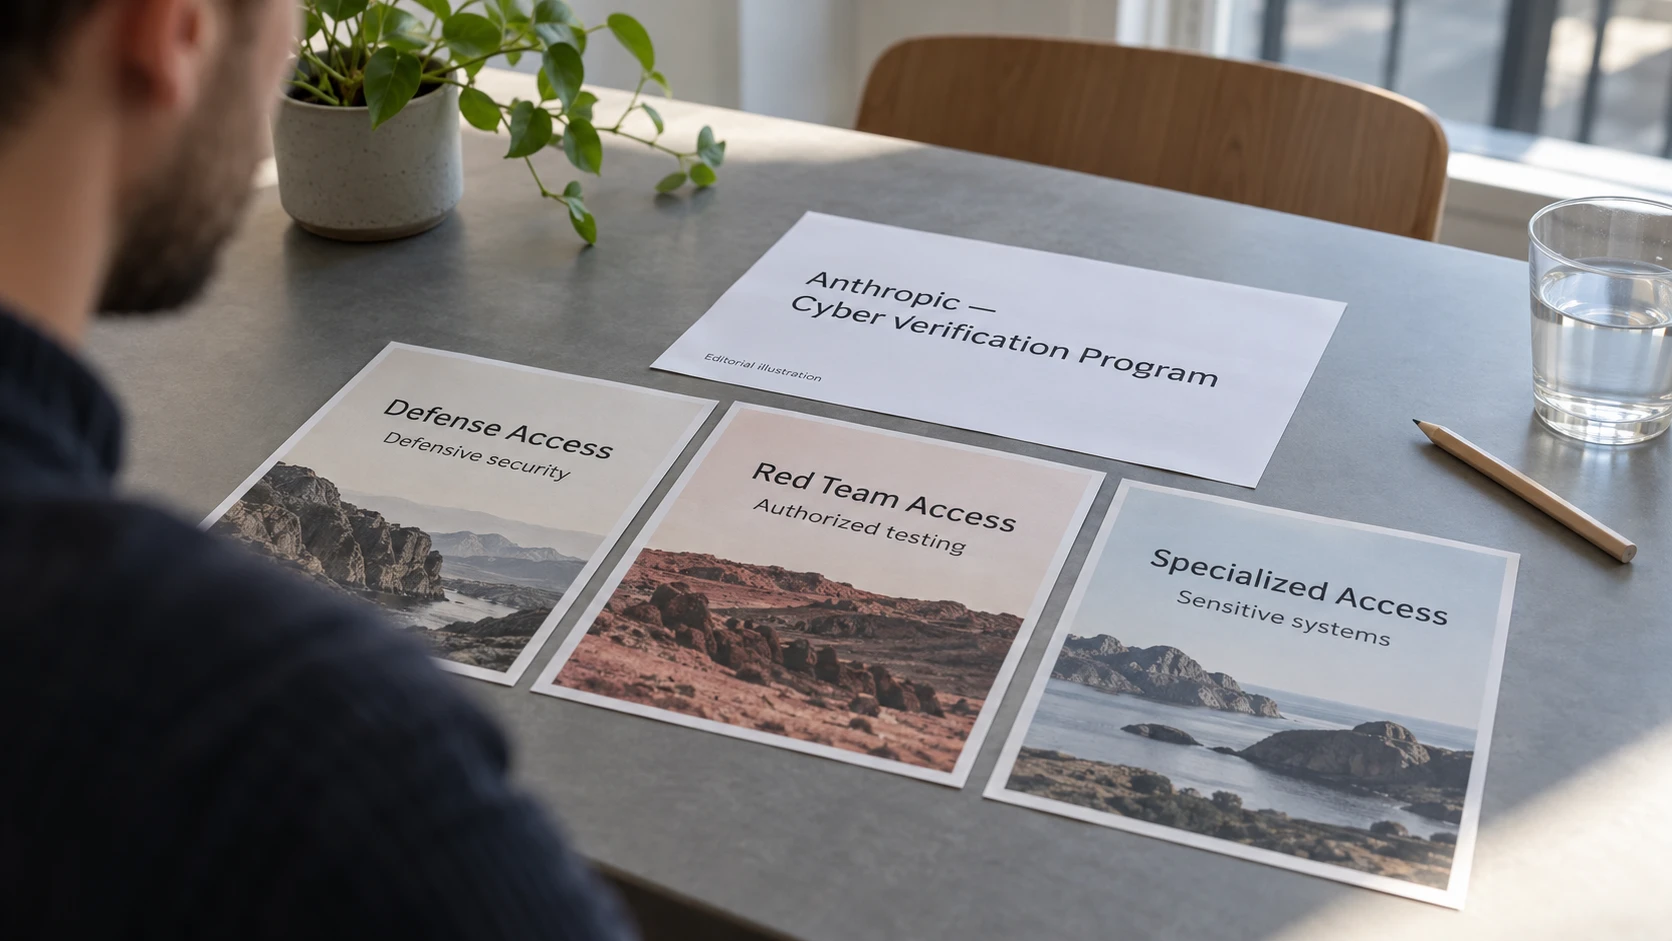
Kort forklart: Anthropic har utvidet Cyber Verification Program til tre tilgangsnivåer for sikkerhetsarbeid med Claude. Tilgangen avhenger av verifisering og hva slags arbeid som skal utføres.
Anthropic utvikler KI-modellene Claude. I oppdateringen av Project Glasswing 6. oktober samles dette initiativet i den utvidede ordningen. Eksisterende Glasswing-medlemmer får Specialized Access.
Hva dekker de tre nivåene?
Anthropics kunngjøring skiller mellom ulike bruksområder:
- Defense Access: defensivt arbeid som hendelseshåndtering, analyse av skadevare og validering av sårbarheter.
- Red Team Access: omfatter også autorisert penetrasjonstesting, der et sikkerhetsteam forsøker å finne og demonstrere svakheter.
- Specialized Access: er forbeholdt et begrenset utvalg verifiserte virksomheter som tester sensitive systemer der feil kan ramme liv eller markeder.
Hensikten er at modellene skal avvise færre forespørsler i godkjent sikkerhetsarbeid. Red Team Access blokkerer fortsatt aktiviteter som kan føre til fysisk skade eller omfattende driftsforstyrrelser.
Hvorfor er dette skillet nødvendig?
Den samme tekniske kunnskapen kan brukes til å forstå en svakhet eller utnytte den. En sikkerhetsanalytiker som undersøker mistenkelig programvare, kan derfor stille spørsmål som ligner en angripers.
Tilgang til bestemte modellfunksjoner og tillatelse til å teste et bestemt system er to forskjellige ting. En godkjent konto betyr ikke at eieren av et nettverk har gitt tillatelse til å teste det.
Verifisering og datalagring følger med
Ifølge Anthropics gjeldende hjelpeside må søkerne dokumentere arbeidet og relevante sikkerhetskontroller. Enkeltpersoner kan bare søke om Defense Access. Bruksvilkårene gjelder fortsatt etter godkjenning.
Ordningen krever datalagring for å overvåke misbruk. Et midlertidig unntak gjelder virksomheter som allerede har kvalifiserende tilgang til Fable eller Mythos uten datalagring. Enterprise Frontier Safeguards beskrives som en kommende mulighet for kvalifiserte virksomheter til å lagre data i infrastruktur de selv kontrollerer.
For norske bedrifter endrer dette hvordan sikkerhetsmiljøer kan få tilgang til KI-funksjoner. Det er verken en automatisk godkjenning av et norsk team eller dokumentasjon på at et system som testes med modellene, er sikkert.
I forklaringen vår om KI-hacking beskriver vi hvordan modeller, verktøy og handlinger henger sammen.