En KI-retningslinje avgjør ikke hvilke filer assistenten kan lese
Delineas nye undersøkelse belyser forskjellen mellom assistentens godkjente oppgave og den faktiske tilgangen til bedriftens data.
Kort forklart: En regel om hvilke data en KI-assistent får bruke, begrenser ikke i seg selv hva programvaren kan lese. Delineas nye undersøkelse handler om forskjellen mellom tiltenkt bruk og faktisk tilgang.
Hva viser undersøkelsen?
Sikkerhetsleverandøren Delinea publiserte funnene 29. september. Blant IT-lederne i undersøkelsen svarte 87 prosent at et KI-verktøy eller en agent hadde fått tilgang til sensitive data utenfor det tiltenkte bruksområdet det siste året.
Dette er svar fra en spørreundersøkelse, ikke en opptelling av uavhengig bekreftede datainnbrudd.
Hva betyr tilgang utenfor bruksområdet?
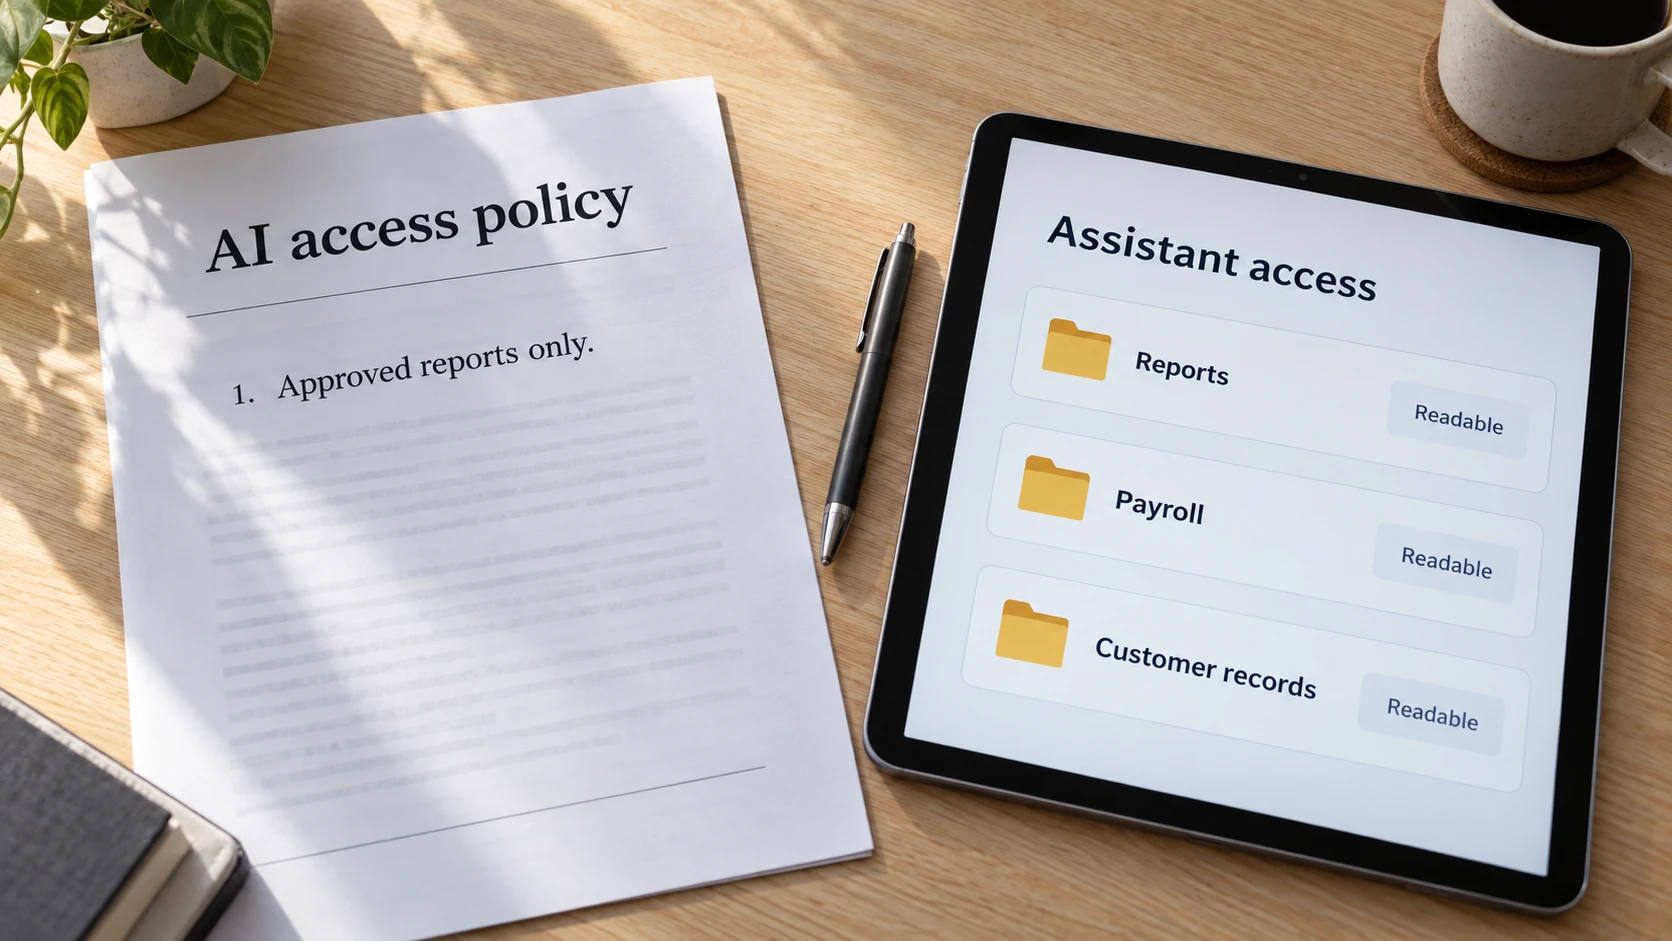
Tenk deg en assistent som er godkjent for å oppsummere månedlige salgsrapporter. Den skriftlige regelen sier at den bare skal bruke disse rapportene. Tilkoblingen til dokumentsystemet gir likevel også tilgang til lønnsfiler.
I dette tenkte eksemplet trenger ikke assistenten å bryte seg inn for å lese feil informasjon. Tilgangen er allerede videre enn oppgaven krever.
En KI-modell kan be om informasjon gjennom verktøy i programvaren rundt modellen. Verktøyene bruker kontoer og tilganger for å hente data fra andre systemer. OWASP beskriver for vide tilganger som en årsak til excessive agency: at en KI-applikasjon kan utføre skadelige handlinger utover det den trenger for oppgaven.
Retningslinjen beskriver den ønskede grensen. Tilgangskontrollen avgjør om en konkret forespørsel slipper gjennom. En logg har en tredje funksjon: å vise hva som skjedde i etterkant.
Hva sier tallene om norske bedrifter?
Rapporten bygger på svar fra 2 254 IT- og sikkerhetsledere og 2 250 ansatte utenfor IT. De jobber i virksomheter med minst 500 ansatte som bruker KI, i åtte land utenfor Norden. Prosentene beskriver derfor ikke norske små og mellomstore bedrifter.
Forskjellen mellom oppgave og tilgang er likevel relevant også i en liten bedrift. Å godkjenne en assistent for én jobb og gi den tilgang til hele fellesområdet er to ulike beslutninger. At informasjon blir lest utenfor oppgaven, betyr heller ikke i seg selv at den er sendt til en utenforstående.
I forklaringen vår om KI-hacking kan du lese mer om hvordan modeller bruker verktøy til å handle i andre systemer.