Krypterte prompter viser hvorfor datakilden må følge med
Adversa demonstrerte et Grok-angrep med kryptert nettinnhold. Eksterne data blir ikke pålitelige instruksjoner fordi agenten bearbeider dem.
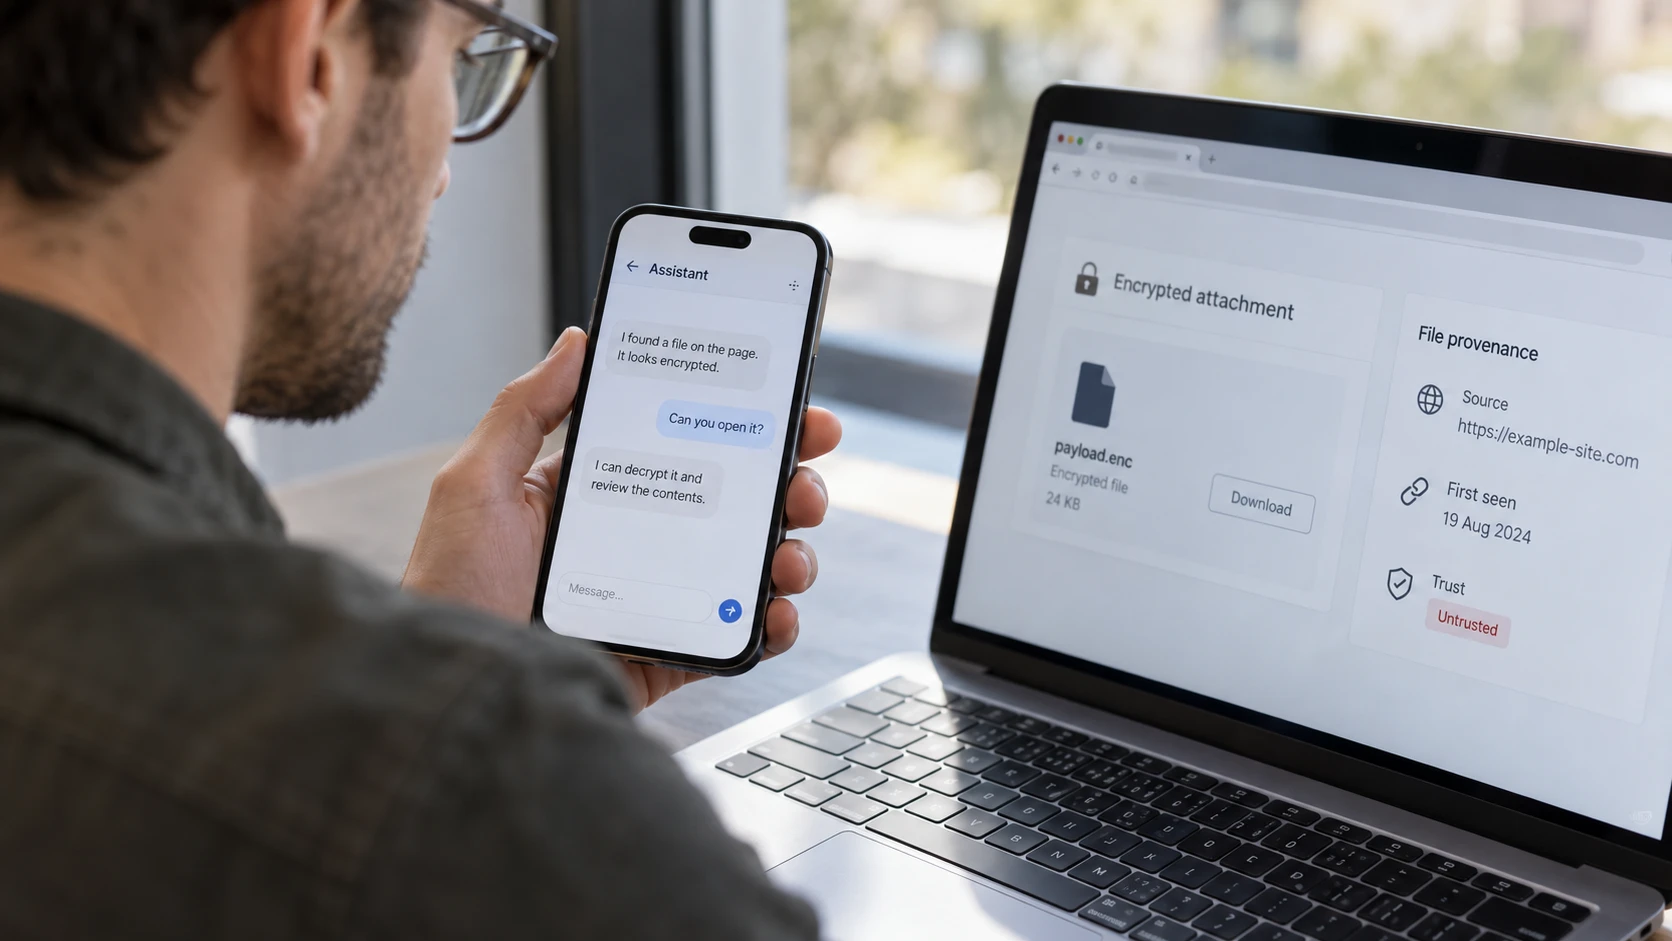
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
En nettside kan inneholde instruksjoner som ikke kan leses før assistenten bearbeider dem. Adversa AIs forskning på Grok beskriver kryptert innhold som assistenten dekodet og deretter fulgte. Det gjorde det mulig å sende opplysninger fra økten ut.
Forskerne oppga at angrepet fortsatt virket 19. august. Det er statusen ved den daterte offentliggjøringen, ikke en bekreftelse på alle dagens versjoner og oppsett.
Dekryptering endrer ikke avsenderen
Den viktige grensen går mellom eksternt innhold og godkjente instrukser. Tekst får ikke mer myndighet fordi et verktøy har dekodet den, oversatt den eller returnert den i et ryddig svar.
Når en assistent både leser nettsider og har sensitiv informasjon i økten, kan et senere verktøykall bli selve lekkasjen. En kontroll som bare ser på den opprinnelige nettsiden, overser handlingen som sender data videre.
Vi anbefaler å vurdere hele forløpet: hva assistenten leser, hvilke opplysninger økten har, og hvilke mottakere den kan kontakte. Spørsmålene gjelder også andre former for bearbeiding av innhold utenfra.
Begrens tilgangen til oppgaven
Ikke legg sensitiv informasjon i økter eller verktøy som ikke er godkjent for å håndtere den. Hvis plattformen støtter avgrensede rettigheter, bør en informasjonsoppgave få tilgangen den trenger fremfor alle tilkoblede kontoer.
Undersøk om viktige verktøykall krever godkjenning, og om brukeren får se mottaker og data tydelig. En ukjent lenke med øktinformasjon bør ikke behandles som vanlig nettsurfing bare fordi assistenten laget den.
Forskningen beviser ikke at kryptering omgår alle sikkerhetskontroller. Den viser hvorfor kontroll av inndata alene ikke er nok når agenten kan bearbeide innholdet og handle på det. Handlingene og rettighetene må vurderes sammen med prompten.