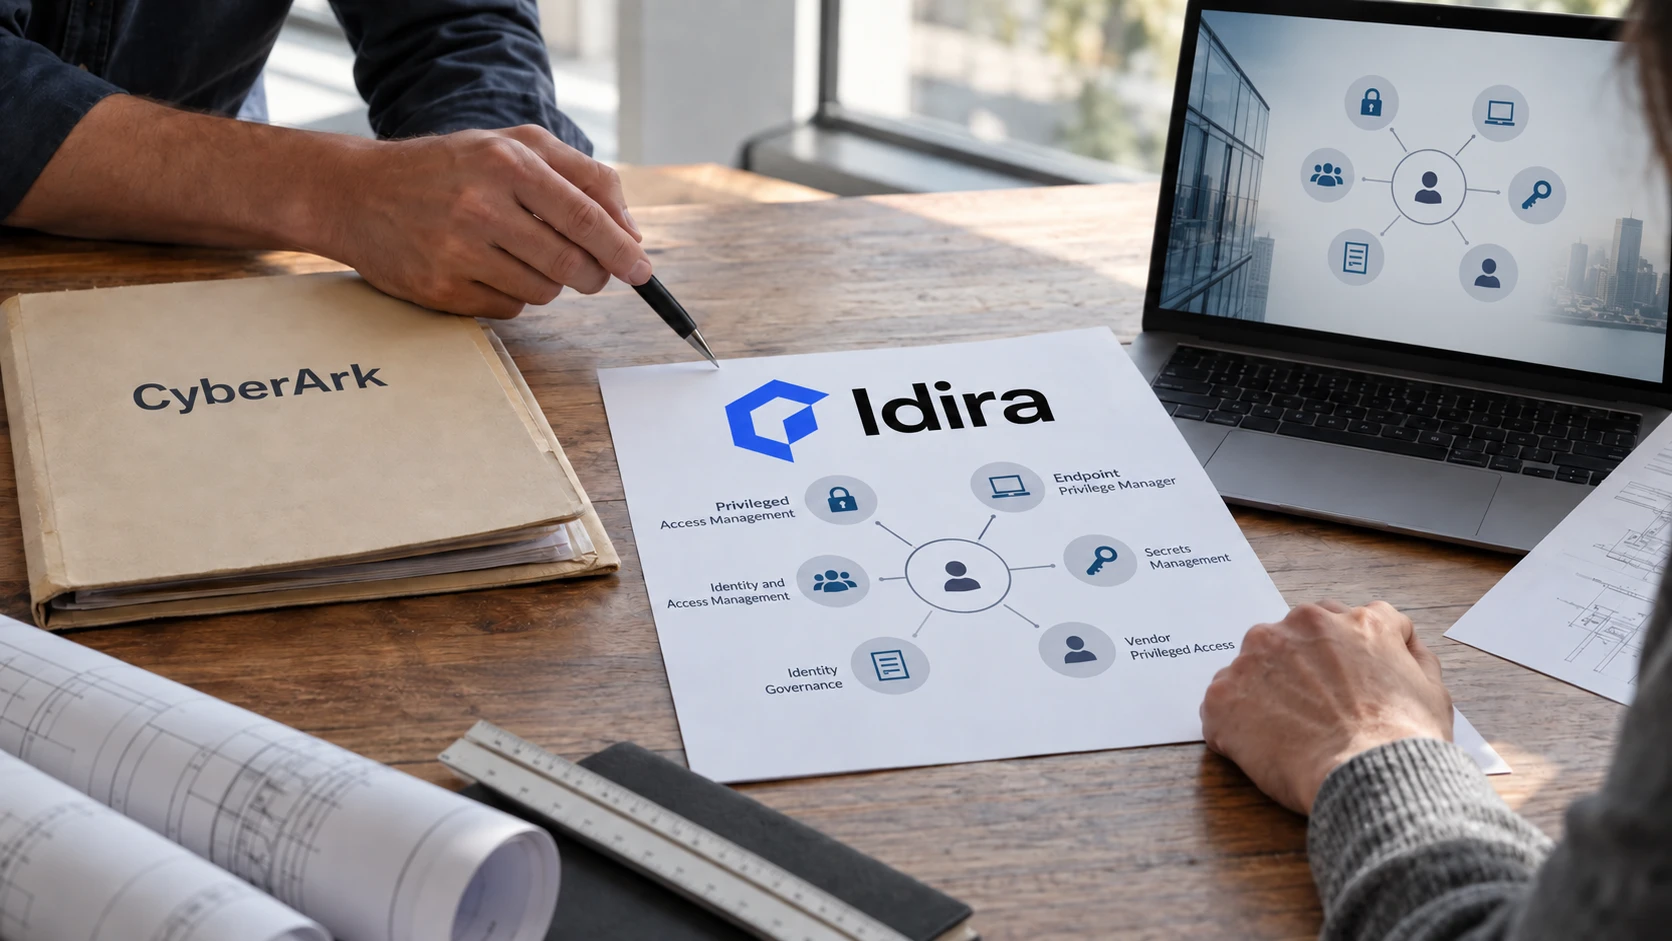
Slik kommer dere i gang med privilegert tilgangsstyring
Begynn med kontoeiere og tilganger med store konsekvenser. Planlegg nøkkelbytte, nødtilgang og videre drift før utrullingen utvides.
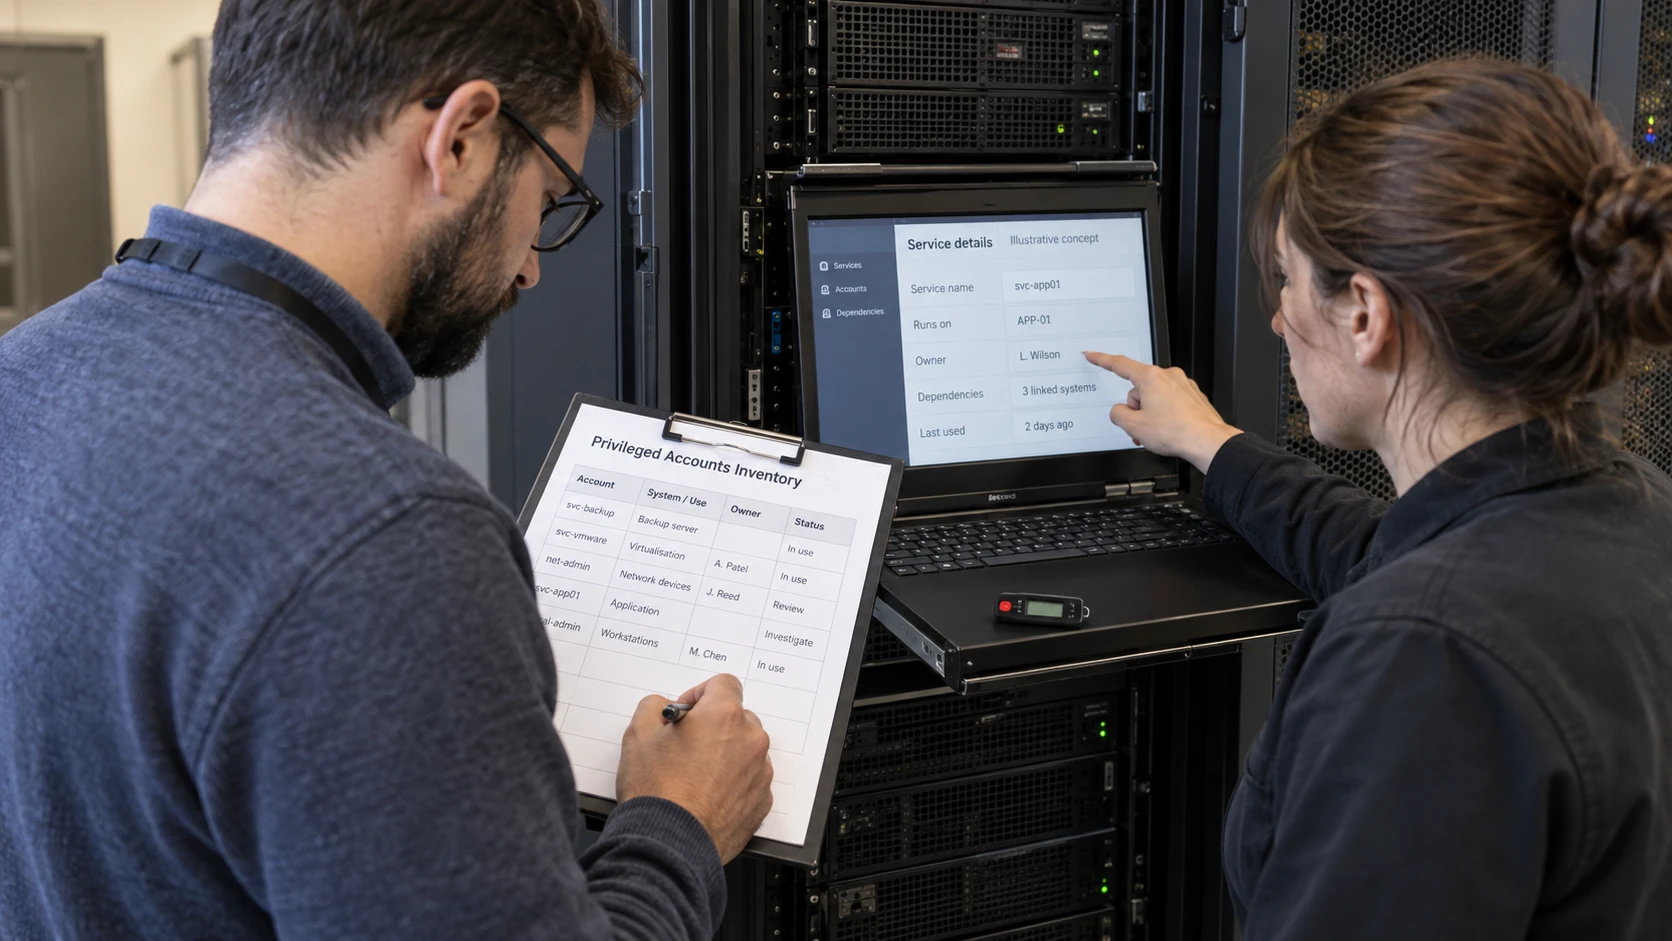
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Et program for privilegert tilgangsstyring, PAM, skal gjøre administrativ tilgang tryggere uten å hindre nødvendig drift. Første leveranse bør derfor være en oversikt over kontoer, avhengigheter og ansvar.
En produktdemo hjelper med å vurdere funksjoner. Den avgjør ikke hvilken tjeneste som stopper når et passord byttes, eller hvem som kan godkjenne nødtilgang. Det må prosjektet avklare.
Få oversikt over kontoene
Ta med administratorer i katalog- og skytjenester, backup og virtualisering, lokale administratorer, nettverksutstyr, tjenestekontoer og leverandørtilgang. Registrer hva hver identitet kan kontrollere, hvor legitimasjonen brukes, og hvem som eier den.
En konto uten eier må undersøkes. Manglende svar fra en mulig eier er ikke tillatelse til å deaktivere kontoen. Se på bruk og avhengigheter, avtal en kontrollert endring og ha en gjenopprettingsmulighet der avbrudd kan ramme driften.
Også kartleggingen må være godkjent og avgrenset. Avklar om verktøyet leser eksisterende opplysninger, spør systemer aktivt eller gjør endringer.
Velg en første leveranse som reduserer viktig risiko
Prioriter kontoer som kan påvirke mange andre systemer ved misbruk, og vurder samtidig konsekvensene av å endre tilgangen. Privilegert tilgangsstyring kan kombinere beskyttelse av legitimasjon, rotasjon og kontroll av økter, avhengig av oppsettet.
Skriv konkrete akseptansekriterier. De avtalte administratorkontoene skal for eksempel være omfattet, tilgang skal kunne knyttes til enkeltpersoner, relevante hendelser skal nå overvåkingen, og gjenopprettingen skal være øvd på. Bruk kontooversikten til å bestemme omfanget.
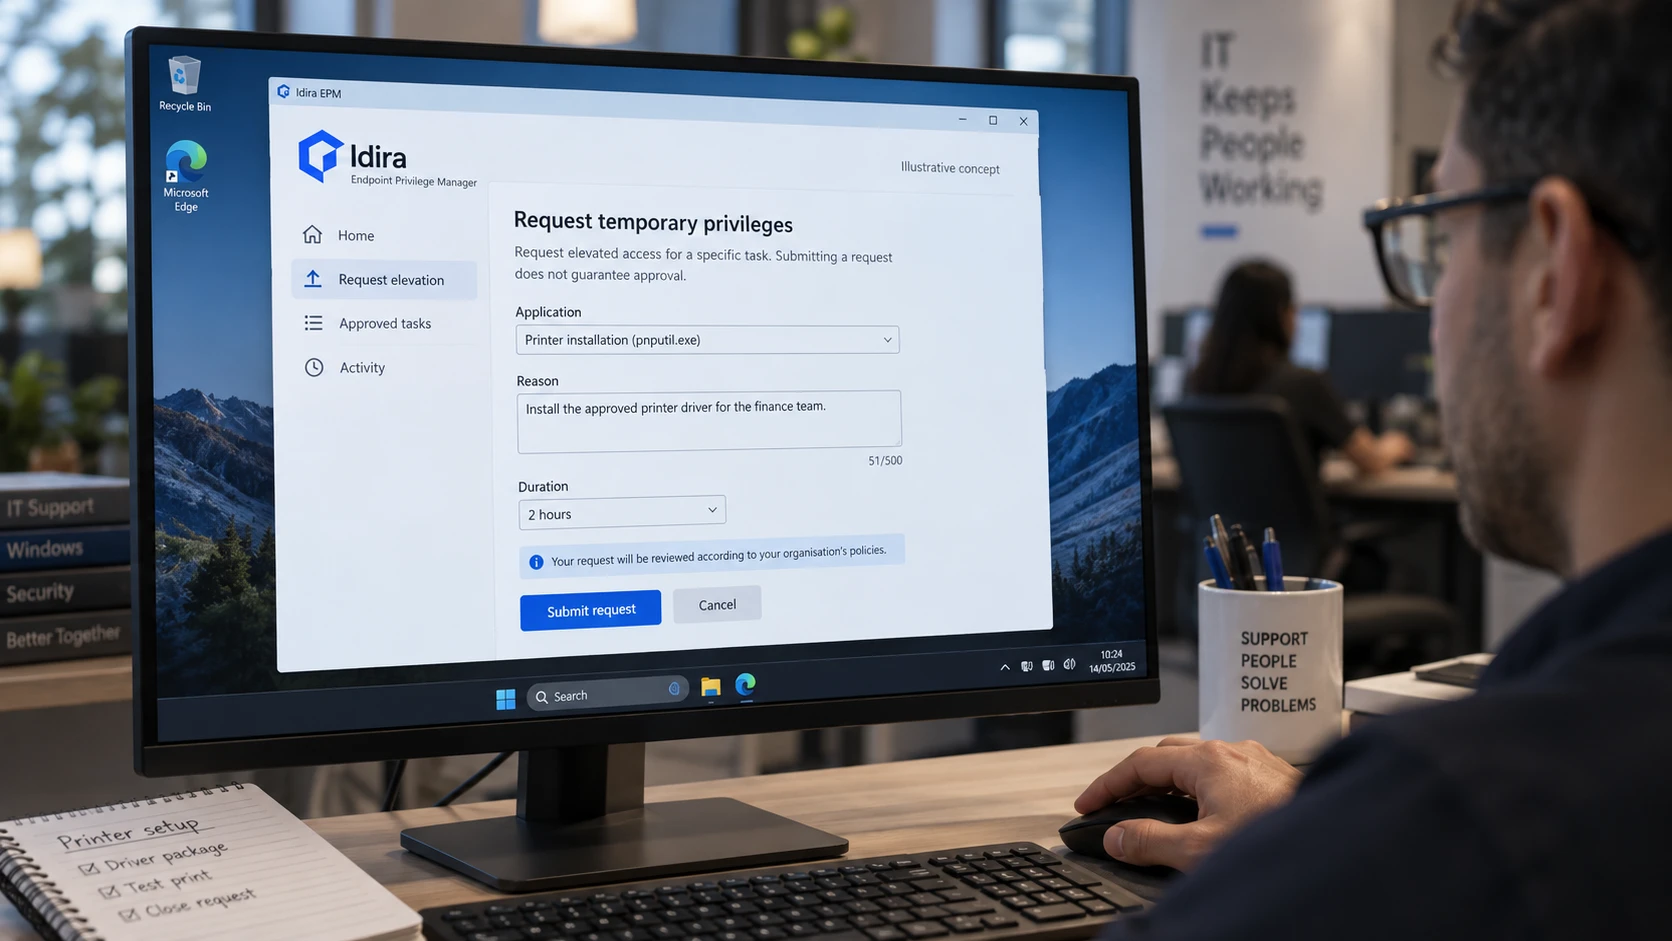
Samordne dette med endepunktprivilegier. Når faste lokale adminrettigheter fjernes, trenger ansatte en fungerende vei til nødvendige oppgaver med ekstra rettigheter.
Kartlegg avhengigheter før passord byttes
Én tjenestekonto kan brukes av både en planlagt oppgave, en applikasjonspool og en bakgrunnstjeneste. Byttes passordet bare ett sted, kan de andre miste tilgangen.
Registrer bruksstedene, avklar støttet metode for rotasjon og prøv endringen i et egnet miljø. Avtal produksjonsendringer med applikasjonseieren og beskriv gjenopprettingen. For hemmeligheter i kode og automatisering bør secrets management vurderes fremfor å behandle alt som menneskelig administratortilgang.
Planlegg nødtilgang særskilt
En gjenopprettingsvei som er helt avhengig av tjenesten som har feilet, kan være utilgjengelig når den trengs. Bestem hvordan godkjent personell får tilgang ved feil i hvelvet eller identitetsleverandøren, hvordan nødlegitimasjon beskyttes, og hvordan bruken oppdages og gjennomgås.
Øv på løsningen under kontrollerte forhold. Øvelsen skal vise at tilgang og sporbarhet fungerer uten å opprette en ukontrollert omvei. Vurder opplegget på nytt når arkitektur eller bemanning endres.
Avtal driften etterpå
Gi et team ansvar for nye kontoer, policyendringer, tilgangsrevisjoner, integrasjoner og feil. Koble varsler og tilgangsforespørsler til verktøyene teamet bruker i hverdagen.
Opptak og logger kan støtte undersøkelser. Bestem hva som må registreres, hvem som kan se det, og hvor lenge det trengs. Kontroller at materialet er brukbart; lagring alene gir ikke oppfølging.
En realistisk tidsplan følger kontooversikten, avhengighetene og vedlikeholdsvinduene. Fullfør første omfang, dokumenter gjenværende risiko og utvid deretter. FMs identitetstjeneste omfatter støtte til planlegging og gjennomføring. Omfang og ansvar må fremgå av avtalen.