Endepunktprivilegier: færre adminrettigheter og en brukbar unntaksordning
EPM lar ansatte jobbe uten faste lokale administratorrettigheter. Innføringen krever presise regler, godkjenning og støtte for oppgaver som trenger ekstra tilgang.
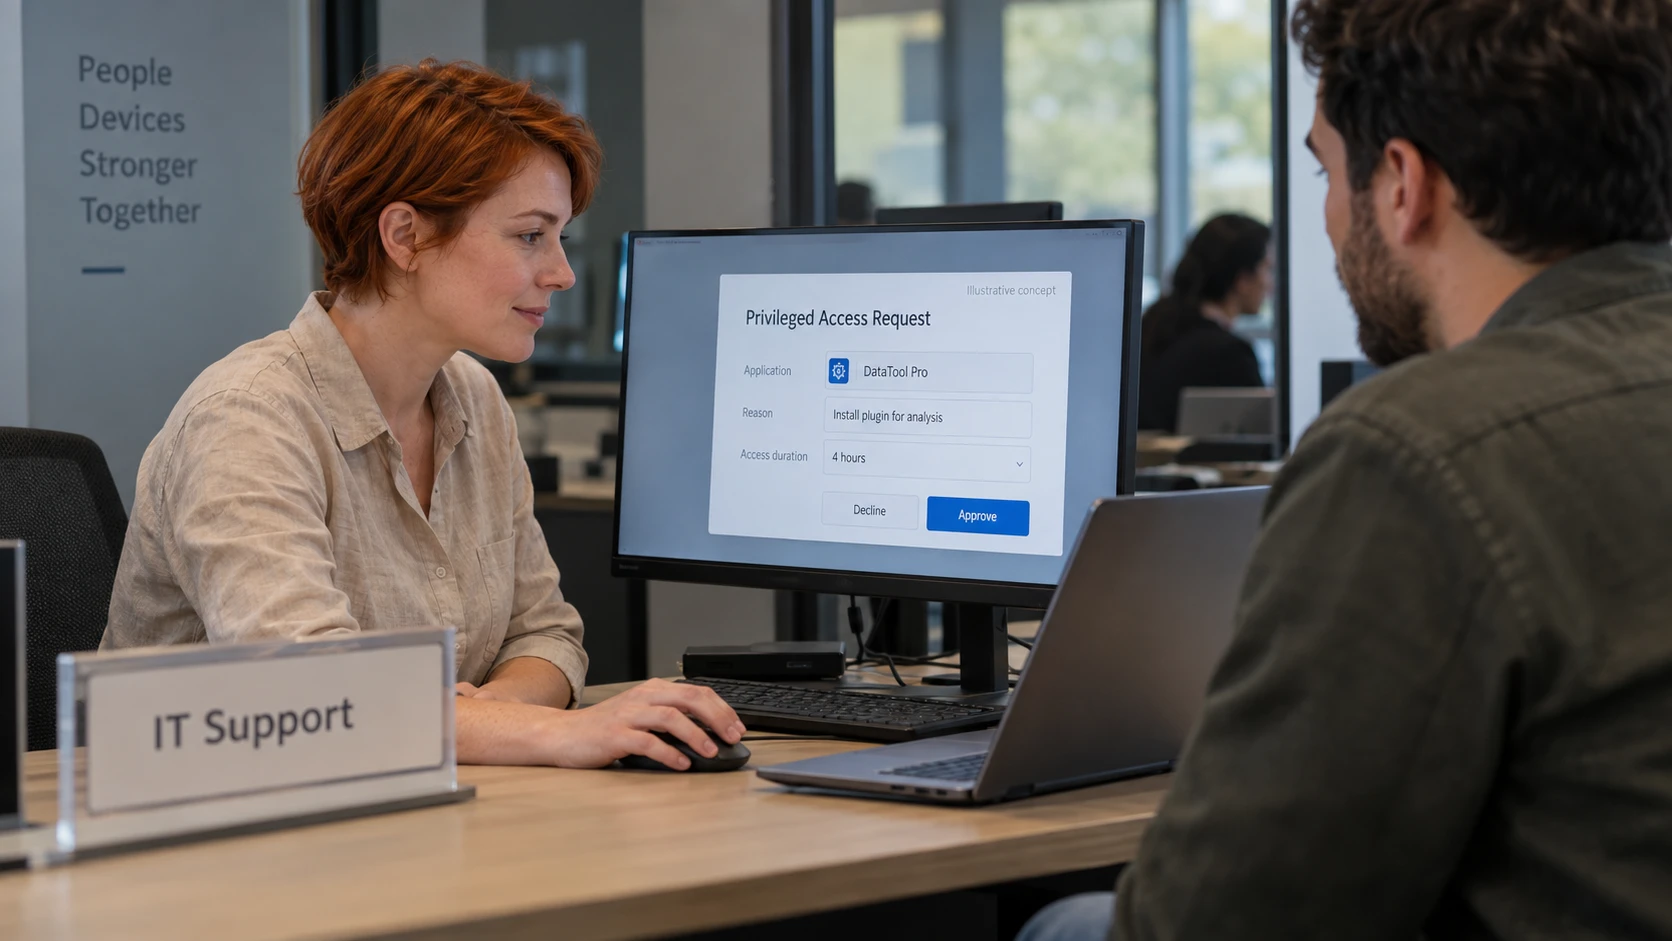
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Endpoint privilege management, EPM, lar ansatte bruke maskinen med vanlige brukerrettigheter og gir ekstra tilgang til bestemte programmer eller oppgaver. Enkelte arbeidsoppgaver trenger forhøyede rettigheter. Det betyr ikke at alt brukeren kjører, trenger permanent administratortilgang.
Å fjerne lokale adminrettigheter begrenser noen muligheter til å endre maskinen eller svekke beskyttelsen. Det stopper ikke alle angrep. Også en vanlig brukers økt kan gi tilgang til filer, nettlesertokener og virksomhetssystemer.
Slik virker reglene
En EPM-policy kan identifisere et program og avgjøre om det skal få ekstra rettigheter. Idira Endpoint Privilege Manager tilbyr denne typen kontroll.
Detaljene avgjør hvor bred tilgangen blir. En regel som stoler på en filsti brukeren kan skrive til, kan åpne mer enn planlagt. Undersøk hvordan programmet identifiseres og oppdateres, om brukeren kan erstatte det, og hva underprosessene kan gjøre. Godkjente verktøy som kan starte vilkårlige kommandoer, trenger særlig oppmerksomhet.
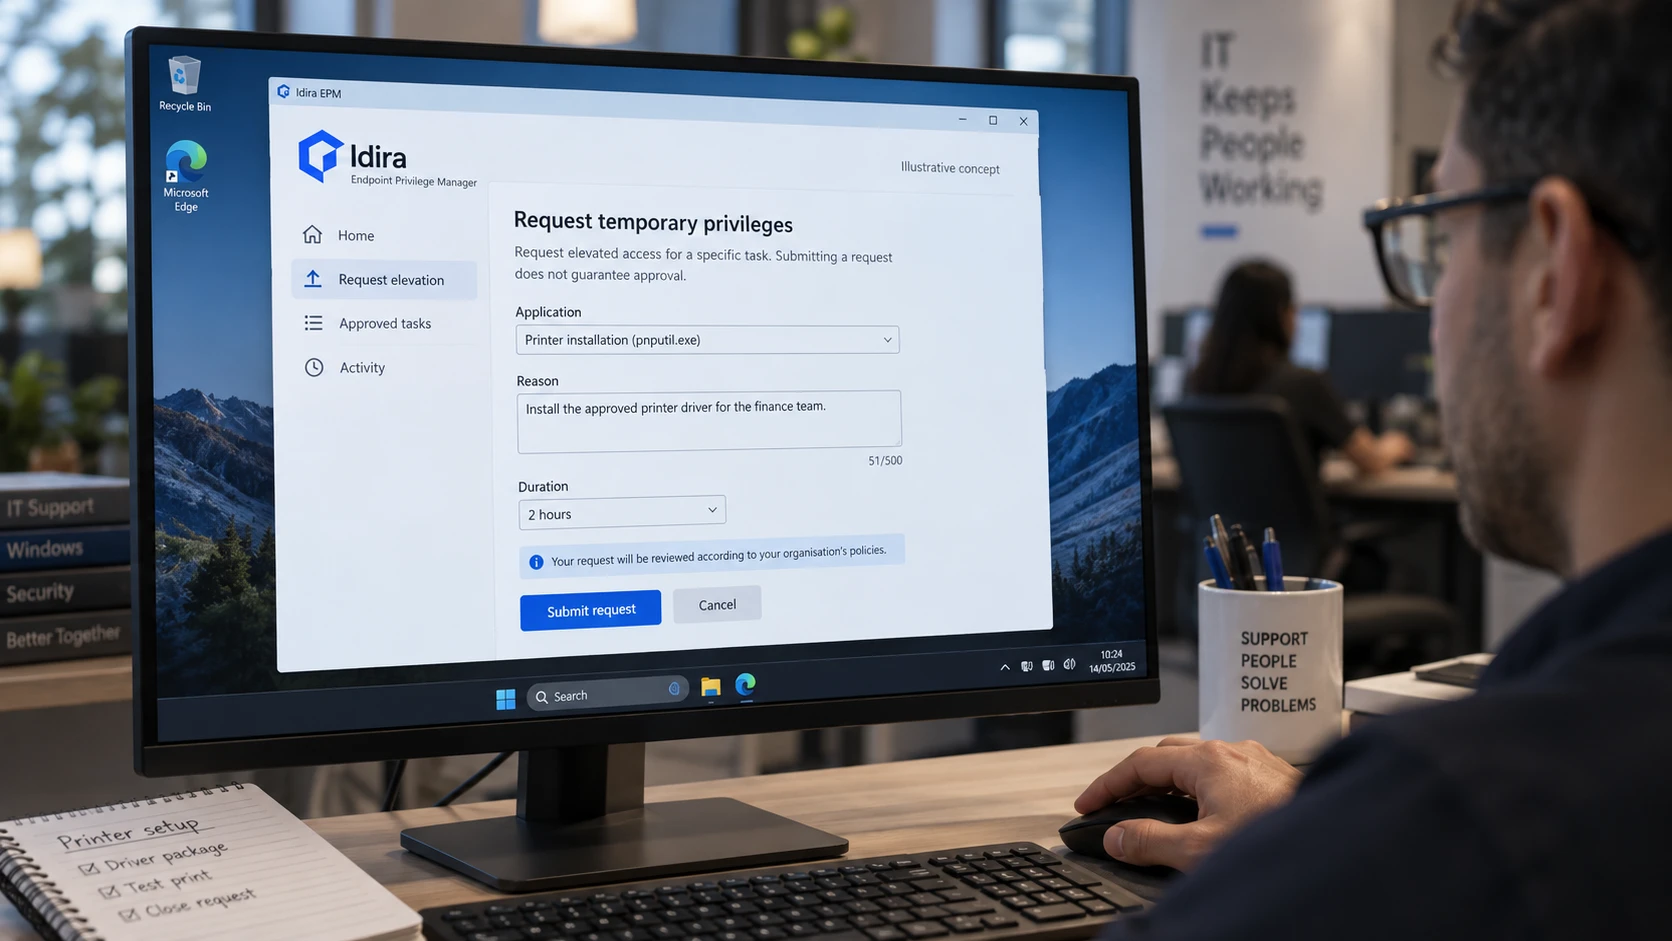
Der automatisk tildeling ikke passer, kan en godkjenningsprosess gi et unntak. Den trenger en ansvarlig person, tilstrekkelig informasjon om oppgaven og et tidspunkt for utløp eller ny vurdering.
Planlegg rundt arbeidet folk gjør
Start med en representativ brukergruppe og kartlegg oppgavene som krever ekstra rettigheter. Ta med utviklere, brukerstøtte og ansatte med spesialprogrammer. Observasjonsfunksjoner kan hjelpe, men kontroller hva produktet registrerer og om modusen påvirker bruken.
Lag regler for nødvendige oppgaver før faste rettigheter fjernes. Forklar hvordan ansatte får hjelp, og sørg for tilgjengelig støtte under endringen. Utvid når piloten viser både redusert risiko og fungerende arbeidsflyter.
Unngå varige unntak som bare opprettes for å tømme supportkøen. Dokumenter begrunnelsen, og vurder unntaket på nytt når programmet eller rollen endres.
EPM supplerer deteksjon og PAM
EDR kan oppdage og håndtere mistenkelig aktivitet på endepunkter, mens EPM styrer bruken av privilegier. Deteksjonsprodukter kan også forebygge aktivitet. Forskjellen er derfor ikke bare «før» og «etter» et angrep.
Privileged access management dekker kontoer og administrativ tilgang på tvers av infrastrukturen. Samordne arbeidet, særlig der de samme administratorene håndterer både klienter, servere og skytjenester. PAM-veiledningen beskriver planleggingen.
Sett av tid til vedlikehold av regler og behandling av forespørsler i tillegg til lisenskostnaden. Programmer endres, ansatte bytter roller og unntak blir flere. Driftsansvaret fortsetter etter installasjonen.