EDR og antivirus: forebygging, undersøkelse og respons
Moderne antivirus gjør mer enn å gjenkjenne kjente filer. EDR gir støtte til undersøkelser og respons. Kontroller dekningen og hvem som følger opp varslene.
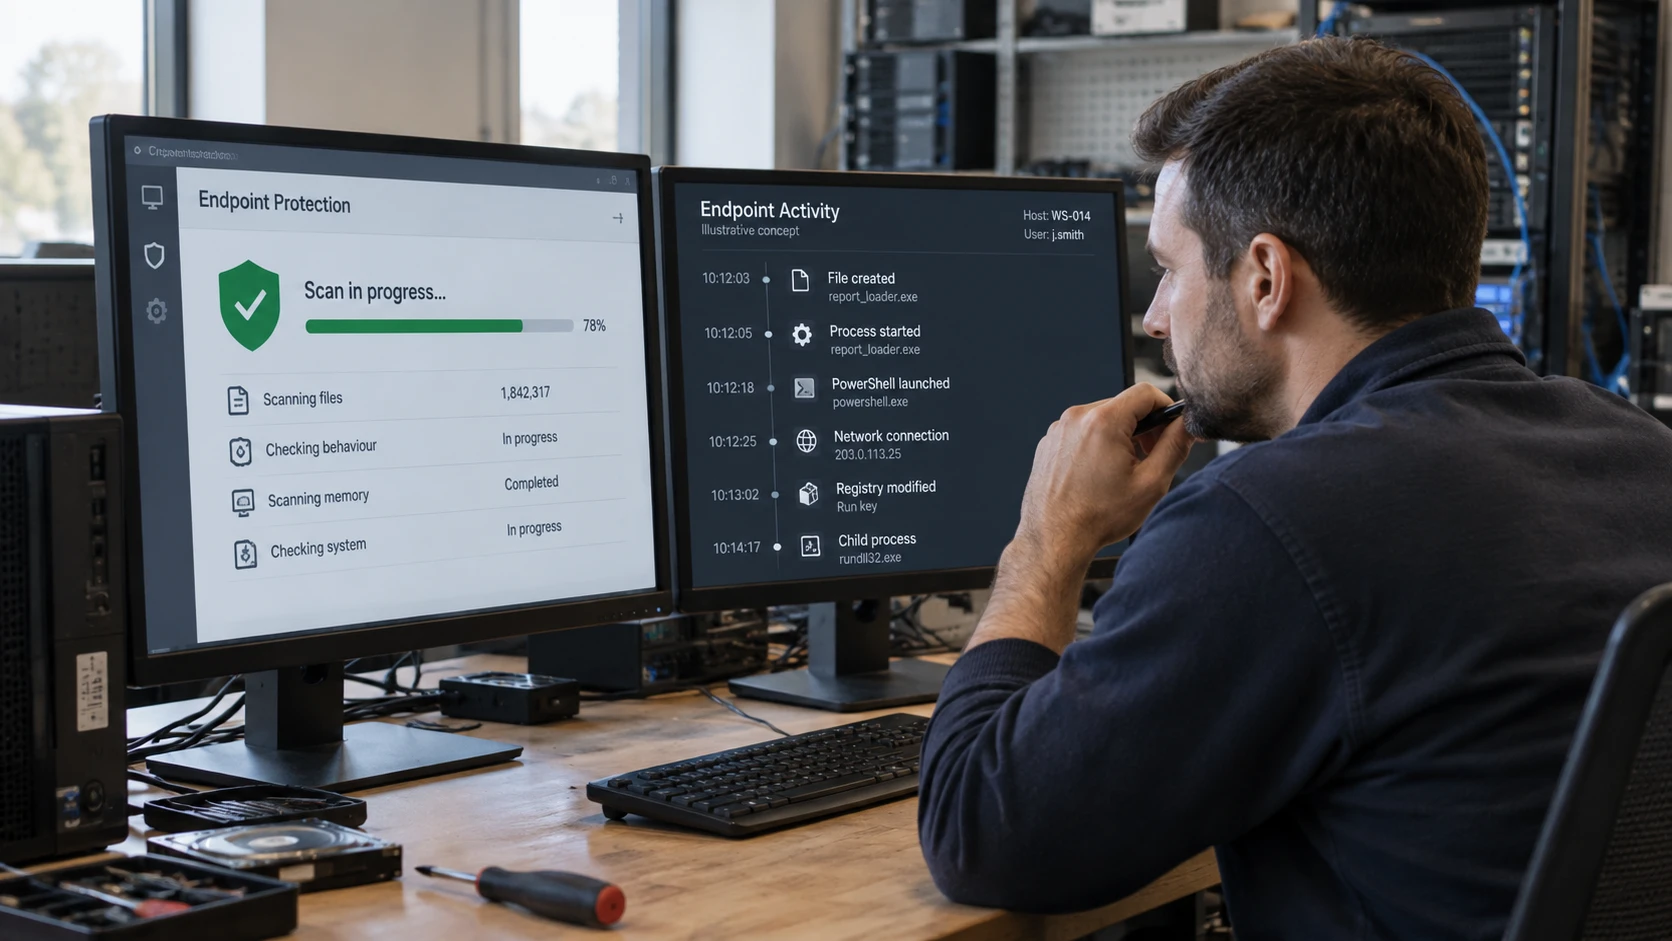
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Antivirus og endpoint detection and response, EDR, har forskjellige oppgaver som delvis overlapper. Antivirus skal forebygge og blokkere skadelig aktivitet. EDR tilfører hendelsesdata, undersøkelsesmuligheter og respons som hjelper teamet med å forstå og stanse mistenkelig aktivitet.
Moderne antivirus er ikke begrenset til en liste over kjente skadelige filer. Atferdsanalyse, maskinlæring og andre teknikker kan også bidra. CrowdStrikes sammenligning av EDR og neste generasjons antivirus beskriver hvordan funksjonene utfyller hverandre.
Hva en undersøkelse trenger
Etter et varsel kan teamet måtte finne ut hvilken prosess som startet, hvilken konto den brukte, hvor den koblet seg til, og om lignende aktivitet skjedde andre steder. EDR kan gi grunnlag for svar innenfor begrensningene i innsamling og lagring.
Responsfunksjoner kan la en godkjent operatør isolere en maskin eller stoppe en prosess. Falcon Insight XDR er CrowdStrikes EDR-tilbud i den bredere plattformen.
Ingen løsning registrerer absolutt alt. Bekreft støttede operativsystemer, hendelsesdekning, lagringstid og hva som skjer når en enhet slutter å rapportere.
Kontroller det dere allerede betaler for
Funksjonene kan finnes i et eksisterende abonnement. Undersøk om de er lisensiert, aktivert og fungerer på de tiltenkte enhetene.
Forebygging og EDR betyr ikke nødvendigvis to separate kjøp eller installasjoner. Overlappende endepunktagenter kan gi driftsproblemer hvis kompatibiliteten ikke er avklart.
Vurder dekningen mot relevante hendelser: tyveri av legitimasjon, mistenkelige skript, varig tilgang og bevegelse mellom systemer. Ta med identitetene og skytjenestene som ikke er direkte synlige fra endepunktet.
Et varsel trenger noen som kan handle
Avklar hvem som gjennomgår varsler, hvor raskt de må reagere, og hvilke tiltak de har fullmakt til å utføre. En teknisk tilgjengelig handling kan kreve kjennskap til driften, særlig på en viktig server.
Med Falcon Complete leverer CrowdStrike teamet for administrert deteksjon og respons innenfor kjøpt omfang. FMs rolle i dette tilbudet omfatter oppstart, tilpasning og lokal eskalering. MDR-siden beskriver tjenesten.
Kjøpsspørsmålet gjelder både funksjoner og drift: Gir verktøyene brukbart grunnlag, og kan det ansvarlige teamet handle når det trengs?