Hva SIEM gjør, og når en SMB bør vurdere det
En SIEM samler og analyserer sikkerhetshendelser på tvers av systemer. Begynn med hullene i deteksjon og undersøkelser, og avklar deretter driften.
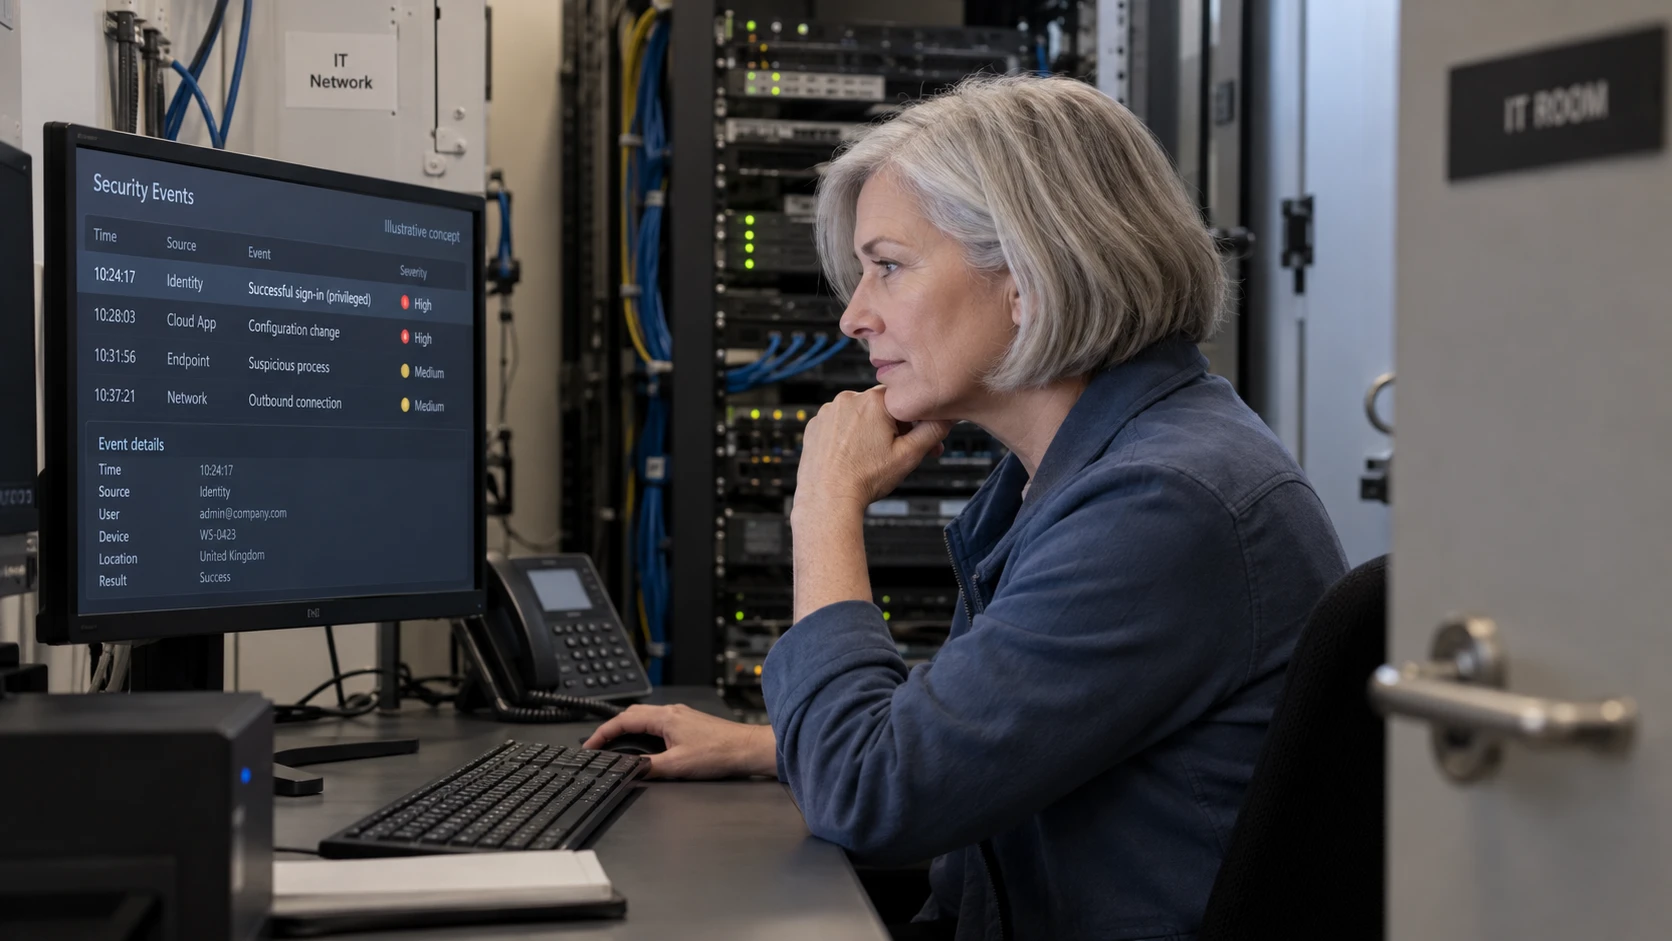
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
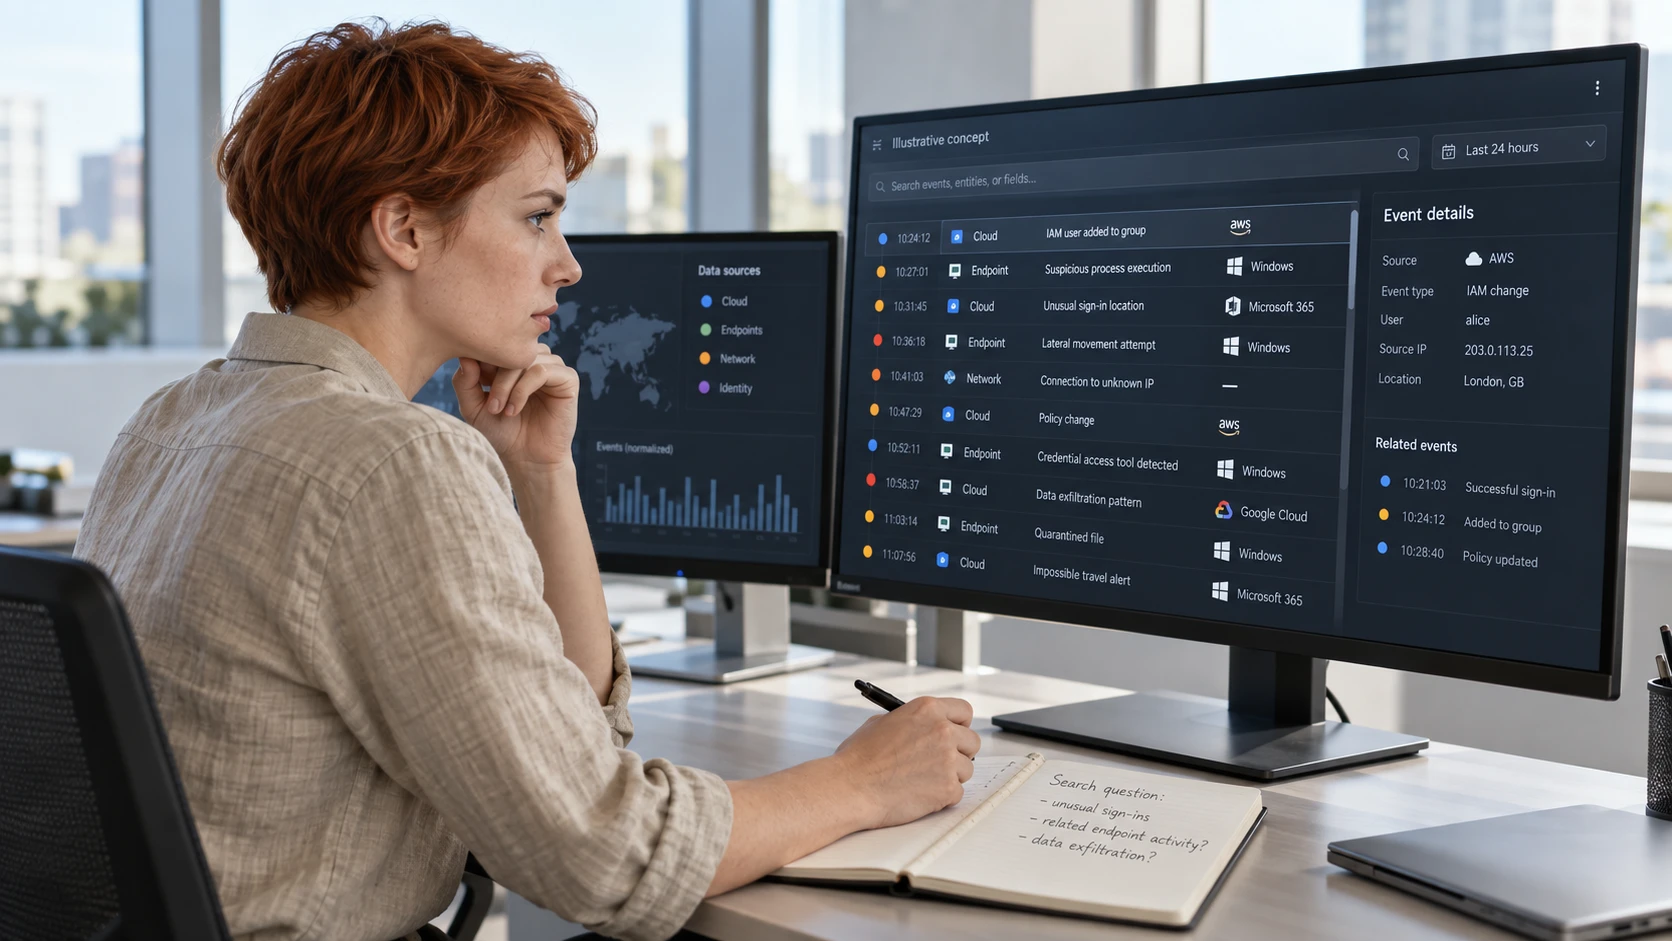
Security information and event management, SIEM, samler og analyserer hendelser fra forskjellige systemer. Det kan støtte deteksjon, undersøkelser og oversikt på tvers av endepunkter, identiteter, applikasjoner og nettverkstjenester.
Om en SMB trenger det, avhenger av systemene og kravene. Antall ansatte erstatter ikke denne vurderingen.
Begynn med spørsmålene dere ikke kan besvare
List viktige hendelser og hvilket grunnlag som trengs for å undersøke dem. Kan dere knytte en privilegert pålogging til en endring i skyen? Kan en mistenkelig applikasjonshandling kobles til kontoen og enheten bak?
Sammenlign behovene med eksisterende innsamling og deteksjon. EDR gir innsikt i endepunkter. Identitets-, applikasjons- og nettverksdekning avhenger av resten av oppsettet. En endepunktsensor dekker ikke automatisk alle pålogginger eller SaaS-hendelser.
En SIEM kan koble relevante kilder. Den kan ikke analysere data som aldri ble samlet inn, eller tolke applikasjonshendelser riktig uten egnet behandling og kontekst.
Skill lagring fra deteksjon
Oppbevaring av logger og oppdagelse av trusler henger sammen, men er ulike oppgaver. Et lagringskrav betyr ikke automatisk at dere trenger SIEM eller ett år med umiddelbart søkbare data.
Skriv ned aktuell avtale eller policy, hvilke kilder den gjelder, og hvor raskt data må kunne hentes. Bestem lagring ut fra kravet og undersøkelsesbehovet. Et generelt navn på en standard fastsetter ikke varigheten.
Beskytt også loggene med tilgangskontroll og egnede integritetstiltak. Avklar hvem som kan lese følsomme opplysninger, og hvordan de slettes når de ikke lenger trengs.
Ta med bemanning og vedlikehold
Integrasjoner, databehandling og deteksjonsregler må vedlikeholdes når systemene endres. Noen må undersøke varslene og bestemme tiltak. Pris dette arbeidet sammen med lagring og innsamling.
Falcon Next-Gen SIEM er CrowdStrikes tilbud for å ta tredjepartsdata inn i sikkerhetsarbeidet. Eksisterende Falcon-bruk kan være relevant, men faktisk kildedekning og driftskostnad må fortsatt vurderes.
Lag en kildeliste, deteksjonsbehov, lagringskrav og ansvarsfordeling før anskaffelse. Veiledningen om neste generasjons SIEM forklarer hva dere bør undersøke i produktpåstandene og tilbudet.