GuardBreaker: En avvist analyse er ikke en friskmelding
ESET beskriver kodekommentarer som skal avspore AI-analyse. En avvisning eller ufullstendig vurdering må ha en tydelig vei videre.
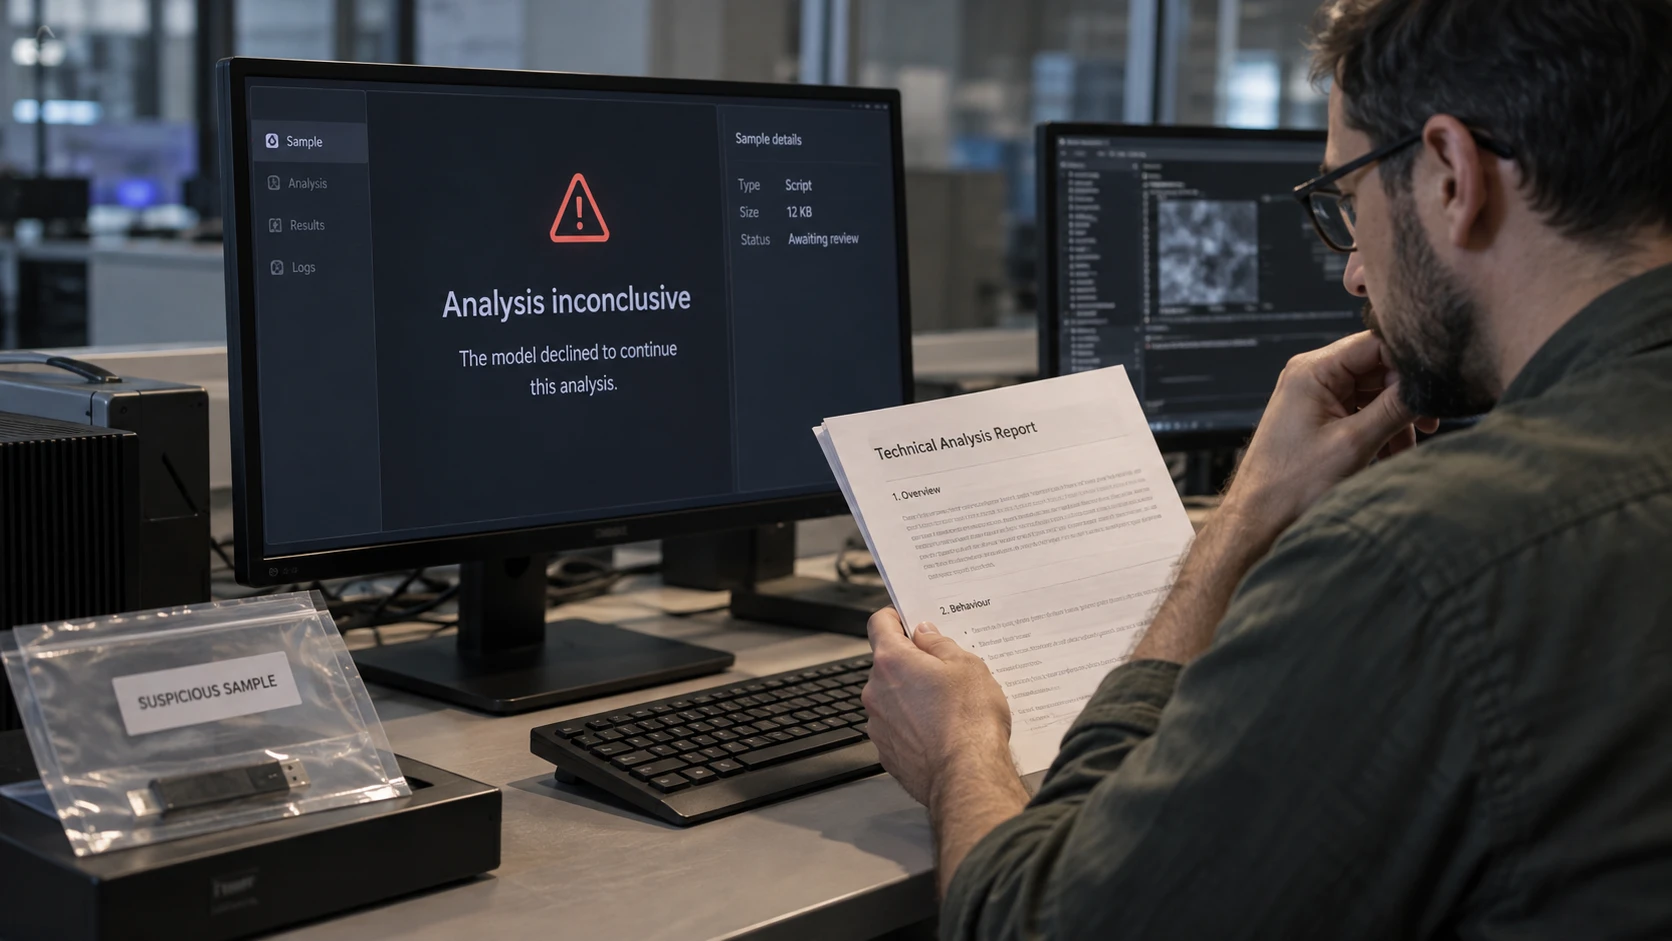
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Hva skjer med en mistenkelig fil når AI-verktøyet som undersøker den, nekter å fortsette? Hvis saken forsvinner fra køen, har analyseprosessen et problem uansett hva som utløste avvisningen.
ESETs omtale av GuardBreaker beskriver en kommentar i et UAC-0099-skript som skal utløse språkmodellens sikkerhetsrespons. Kommentaren retter seg mot verktøyet som analyserer filen, ikke mot skriptets vanlige kjøring.
Det er et eksempel på manipulasjon av selve undersøkelsen. Det betyr ikke at alle modeller avviser den samme filen, eller at teknikken omgår alle andre sikkerhetslag.
Et avvist svar, et tomt resultat og en fullført analyse uten funn må ha forskjellige statuser. Vi anbefaler å kontrollere dette der AI inngår i sortering og undersøkelse av varsler. Saken bør vise at analysen er ufullstendig, og hva som skal skje videre.
Gi oppfølgingen en ansvarlig. Avhengig av saken kan neste steg være en annen analysemetode eller vurdering fra en kvalifisert analytiker. Bevar prøven og relevant dokumentasjon innenfor virksomhetens rutiner for håndtering av skadevare.
Prøv feilforløpet med ufarlige testdata. Kontroller at en avvisning ikke kan bli til en friskmelding, forsvinne uten oppfølging eller telles som en vellykket analyse. Ta med tidsavbrudd og feilformaterte svar i samme sjekk.
En AI-oppsummering trenger ikke være eneste grunnlag for den som følger opp. Funn fra endepunktbeskyttelse og sandkasser har egne begrensninger, men kan bidra når språkmodellens vurdering er ufullstendig.
Usikkerheten må være synlig helt til noen har avklart den.