Databrudd og løsepengeangrep: ulike konsekvenser, felles håndtering
Løsepengeangrep kan ramme både tilgjengelighet og fortrolighet. Virksomheten må vurdere driftskonsekvenser og personvernplikter samtidig.
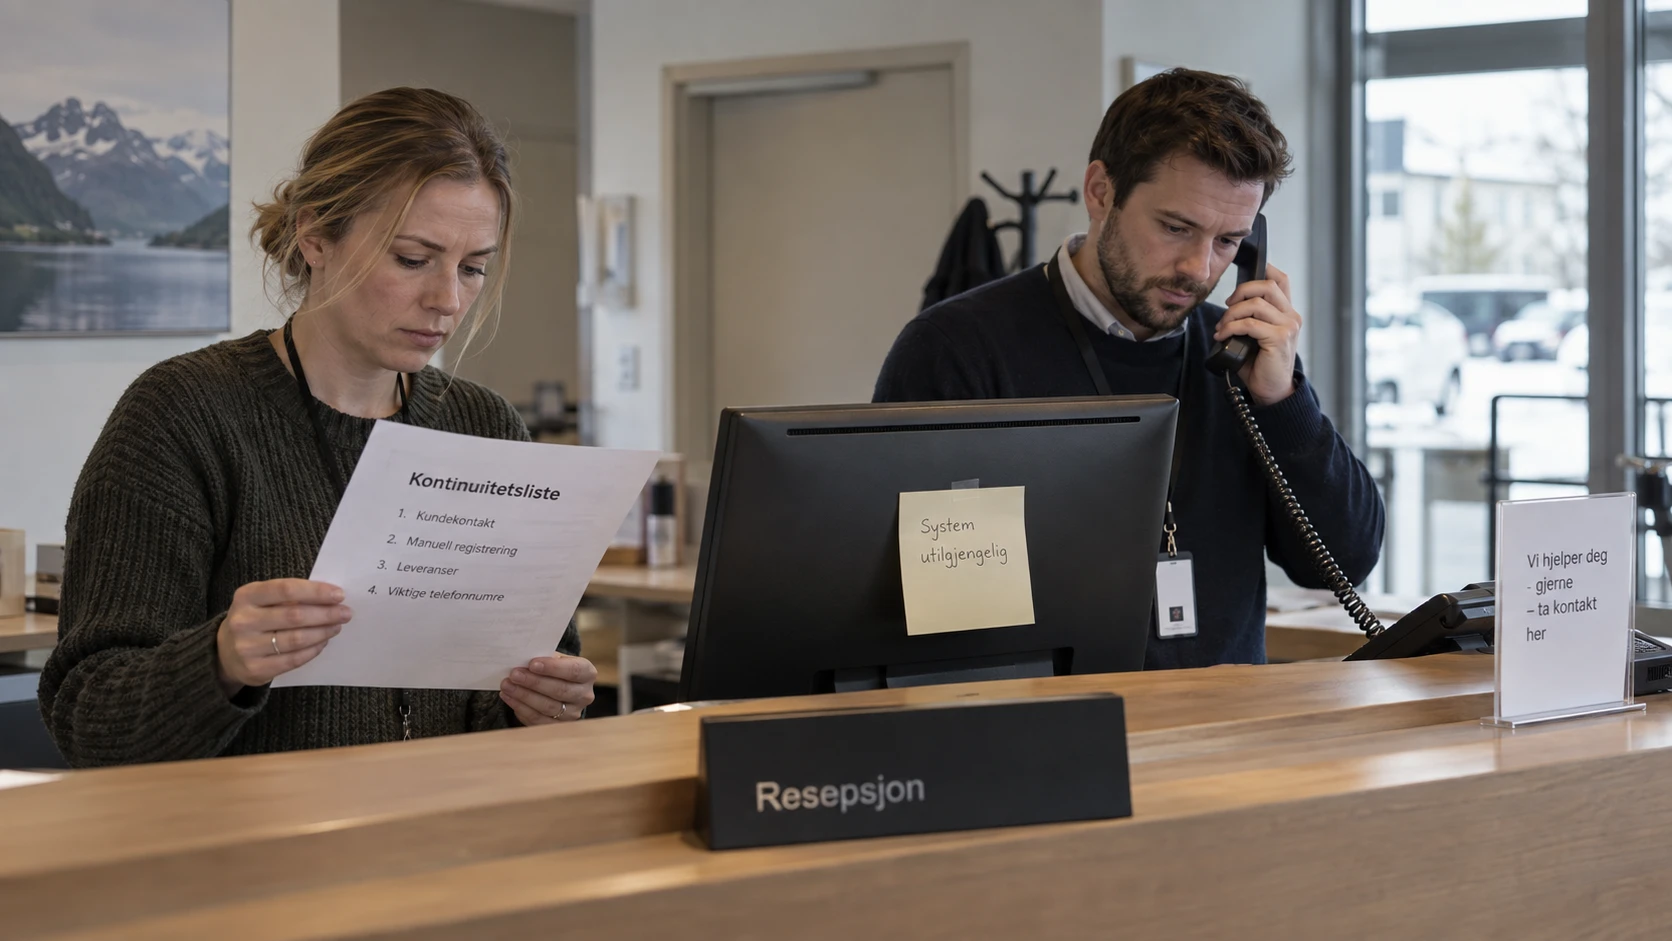
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Et løsepengeangrep kan både stanse driften og eksponere data. Gjenoppretting gjør systemene tilgjengelige igjen. Den fastslår ikke om opplysninger ble kopiert, delt eller endret.
Forskjellen er viktig i hendelsesplanen. Gjenoppretting, personvernvurdering og kundekommunikasjon kan måtte skje samtidig, med ulike ansvarlige.
Brudd på personopplysningssikkerheten er mer enn tyveri
Datatilsynets definisjon omfatter utilsiktet eller ulovlig tap, ødeleggelse, endring, utlevering av eller tilgang til personopplysninger. En hendelse kan derfor gi personvernplikter uten bekreftet datauthenting.
Løsepengeangrep kan også innebære trusler om publisering av stjålne opplysninger. NSMs råd om digital utpressing er å ikke betale. Betaling dokumenterer ikke at data er slettet og fjerner ikke behovet for undersøkelser og gjenoppretting.
Vurder kostnaden ut fra tjenesten som rammes
Én standardkostnad for «et norsk databrudd» gir lite beslutningsstøtte. Kartlegg avbrutt arbeid, gjenoppretting, ekstern bistand, avtalekonsekvenser og plikter overfor berørte personer.
En utilgjengelig tjeneste kan koste mer enn IT-arbeidet. Ta med manuelle rutiner, forsinkede leveranser og avhengigheter til samme identitets- eller backupinfrastruktur. Avhengighetene bør også styre rekkefølgen på gjenopprettingen.
Et tjenestenektangrep rammer først og fremst tilgjengelighet, men kan forekomme samtidig med annen skadelig aktivitet. Undersøk forholdsmessig fremfor å anta at andre innbrudd er utelukket.
Vurder varsling tidlig
Ved et meldepliktig personopplysningsbrudd skal den behandlingsansvarlige som hovedregel varsle Datatilsynet uten ugrunnet opphold og om mulig innen 72 timer etter kjennskap. Unntaket gjelder når risiko for personers rettigheter og friheter er usannsynlig. Datatilsynet forklarer vurderingen.
Høy risiko kan også utløse plikt til å informere de berørte, med de unntakene regelverket gir. Dokumenter begrunnelsen og vurder på nytt når fakta endres. Gjenoppretting fra backup avgjør ikke meldeplikten alene.
Forbered både drift og undersøkelser
Beskytt sikkerhetskopier mot de samme kontoene og administrasjonsveiene som produksjon der det er mulig, og øv på gjenoppretting. Behold logger og kontakter som trengs for å undersøke tilgang og følge aktuelle plikter.
Avtal hvem som kan godkjenne isolering, og hvem som bestemmer når en tjeneste kan settes i drift igjen. Hendelsesveiledningen dekker ansvaret. Endepunktovervåking er én del av forberedelsen, sammen med gjenoppretting, identitetsvern og en fungerende plan.