Falcon Guardian: Hvilke handlinger kan vi stoppe?
CrowdStrike utvider sikkerheten rundt AI-agenter med Falcon Guardian. Dette ville vi undersøkt og prøvd før en utrulling.
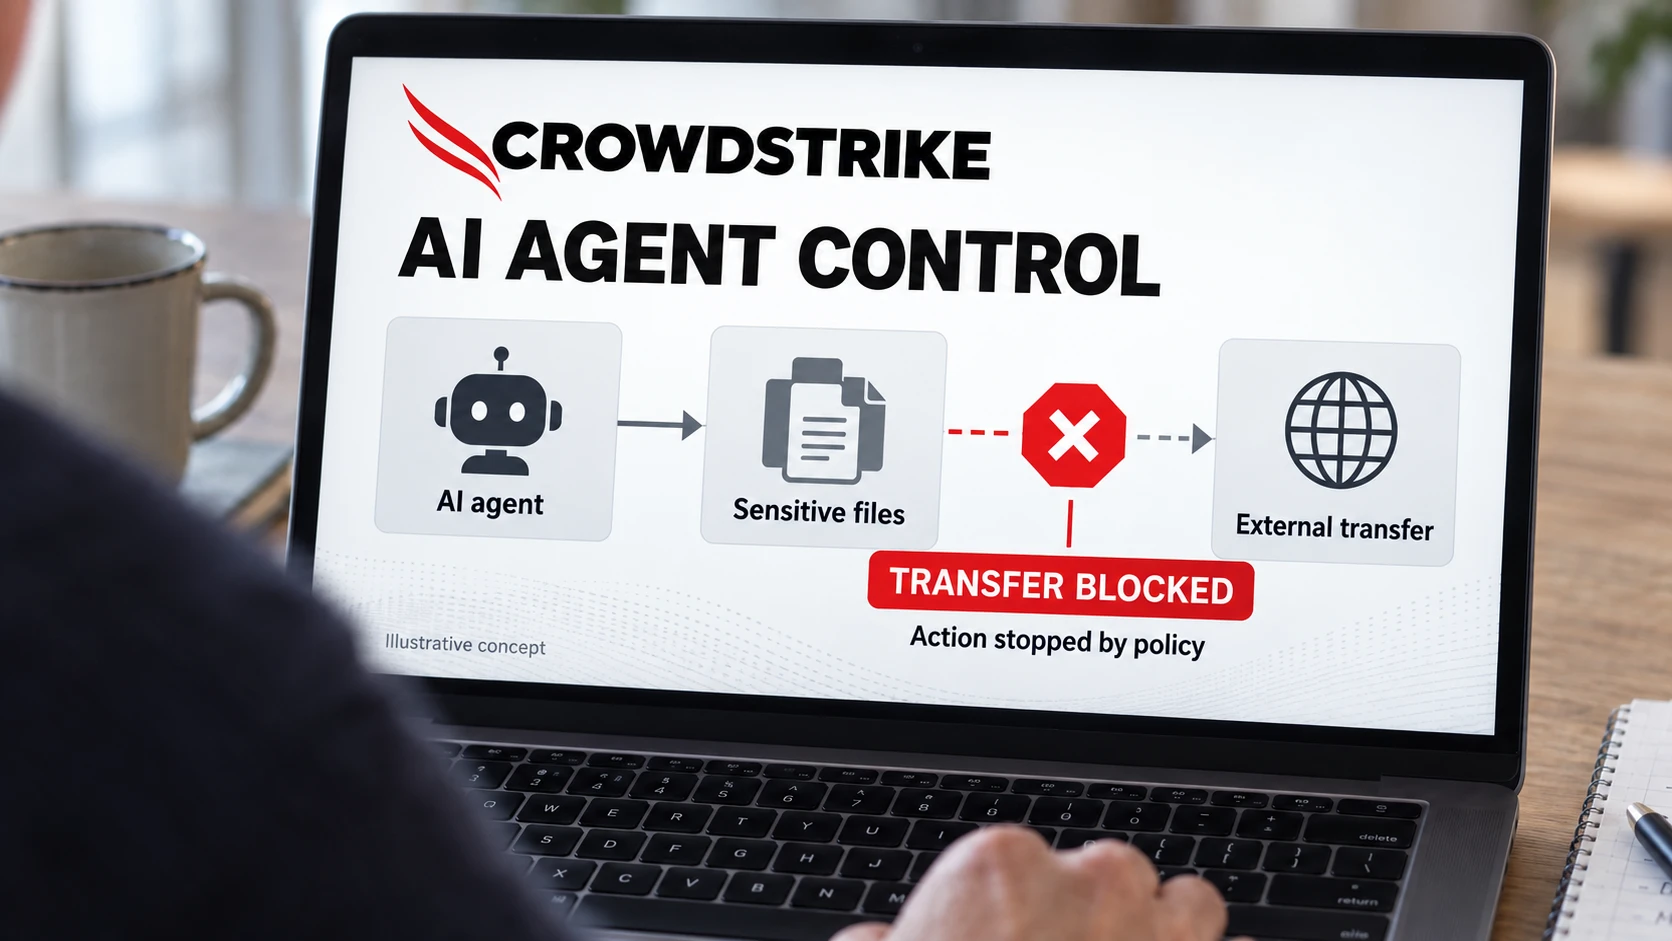
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
En AI-agent som kan lese filer, bruke påloggingsdata og kjøre kommandoer, trenger tydelige grenser. Det hjelper å vite at den er i bruk. Vi må også kunne gripe inn når den gjør noe den ikke skal.
CrowdStrike presenterte Falcon Guardian 1. september 2026. Selskapet beskriver blant annet kartlegging av agenter, innsyn i handlingene deres, tilgangskontroll og respons mens agentene kjører.
For dere som allerede bruker Falcon, ville vi begynt med et konkret spørsmål: Hvilke av agentene våre støttes, og hvilke handlinger kan vi stoppe?
Følg det agenten gjør
Tenk på en assistent som skal oppsummere en prosjektmappe. Hvis den også kan lese kundedata og sende filer til en ekstern tjeneste, har den mer tilgang enn oppgaven krever. En vanlig forespørsel gjør ikke alle handlingene som følger, ufarlige.
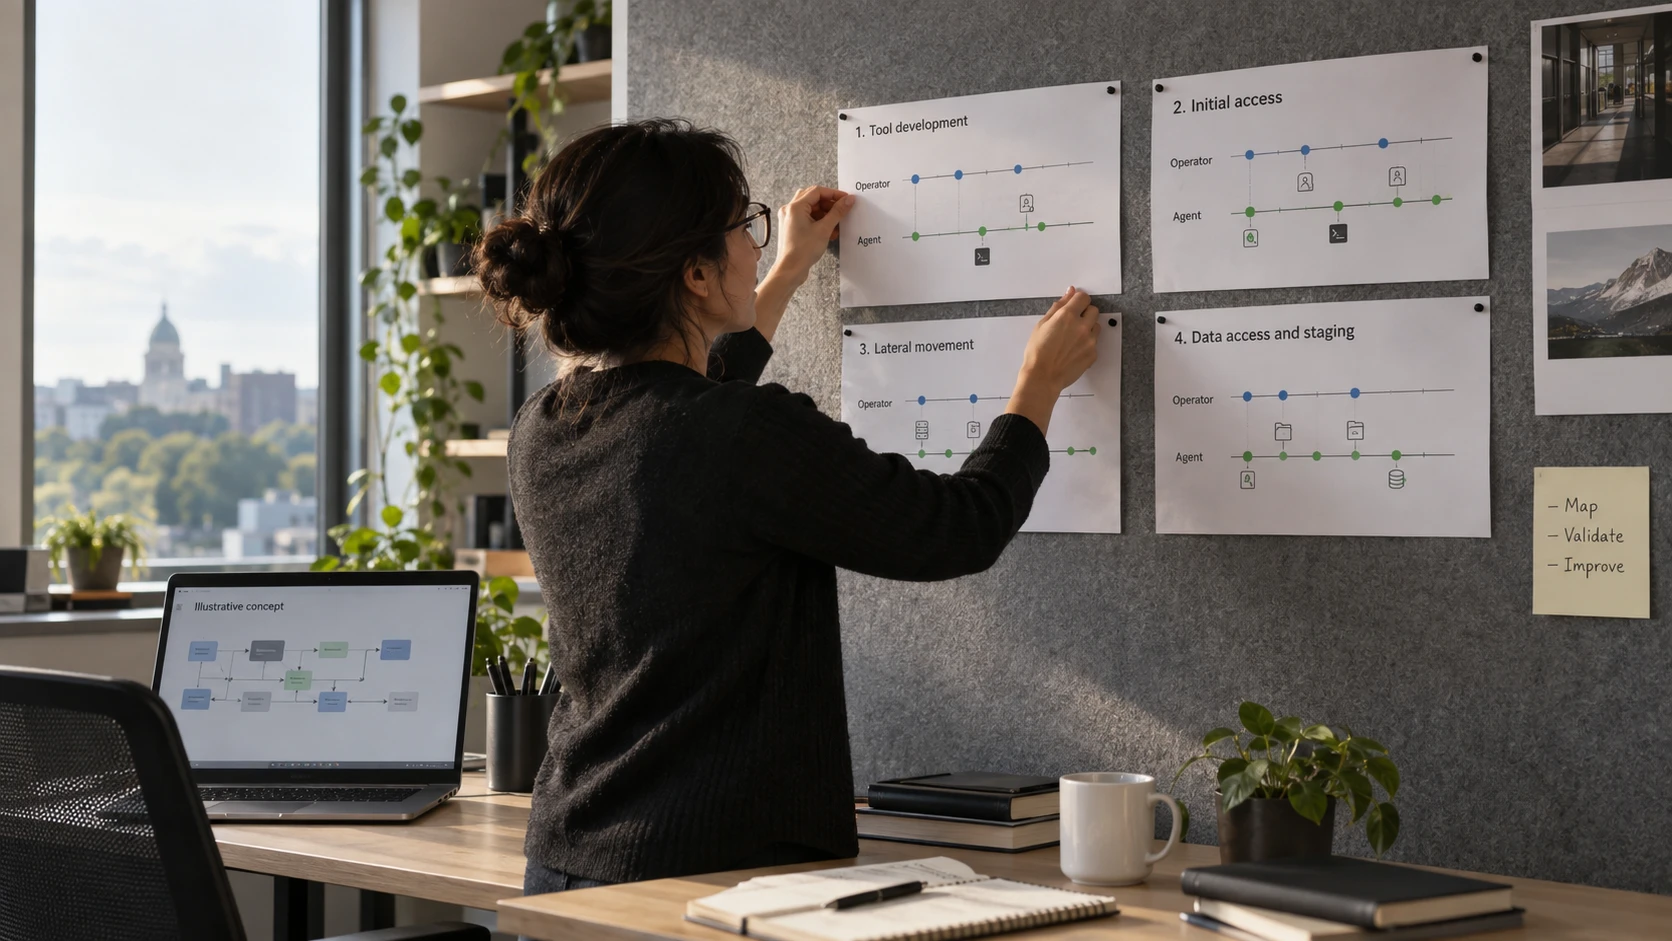
Derfor ville vi gått gjennom hele arbeidsflyten: brukeren, agenten, påloggingsdataene, verktøyene og informasjonen de kan nå. Samtaleloggen kan vise hva brukeren ba om uten å forklare alt som skjedde etterpå.
CrowdStrike beskriver Guardian som videreutviklingen av Falcon AIDR. Løsningen viderefører eksisterende beskyttelse og utvider kontrollen med agentenes handlinger. Det blir derfor feil å beskrive AIDR som et rent loggverktøy uten responsfunksjoner.
Ved en oppgradering bør dere ta utgangspunkt i oppsettet dere har, og finne ut hvilken ekstra kontroll dere trenger.
Skill tilgjengelige funksjoner fra planene
Lanseringen omfatter funksjoner og tjenester med ulik tilgjengelighet. I blogginnlegget fra september legger CrowdStrike den administrerte responstjenesten til senere i tredje kvartal og AI-gatewayen til fjerde kvartal. Gatewayen var i pre-beta ved annonseringen. Dette er leverandørens planer, ikke leveringsgarantier.
Før dere bestiller, få bekreftet hvilke agenter, operativsystemer, lisenser og funksjoner som støttes i deres oppsett. En funksjon på en produktside sier ikke alene hvilke arbeidsflyter dere får dekket.
Prøv en oppgave dere kjenner
Vi ville startet med en liten gruppe maskiner og en vanlig arbeidsoppgave. Avtal hva agenten får lese, endre og sende. Prøv deretter både en tillatt handling og en som skal være sperret.
Se på resultatet fra begge sider. Får den ansatte gjort jobben? Ser sikkerhetsteamet hvorfor noe ble blokkert, hvilken konto som var involvert, og hva som skjedde før varselet?
Kartlegging av Shadow AI gir et utgangspunkt, men dere må også undersøke tilgangene. En godkjent agent kan ha flere rettigheter enn den trenger.
Avklar til slutt hvem som følger opp. Én hendelse kan kreve et legitimt unntak, mens en annen krever at tilgang trekkes tilbake. Noen må kunne vurdere forskjellen og ha myndighet til å handle, også utenfor arbeidstid. Det er i denne arbeidsflyten dere må se nytten av Guardian.