Fra kartlegging av Shadow AI til kontroller som fungerer
Finn verktøyene folk bruker, avklar hvilke data de får håndtere, og prøv kontrollene. Slik ville vi lagt opp arbeidet med CrowdStrike.
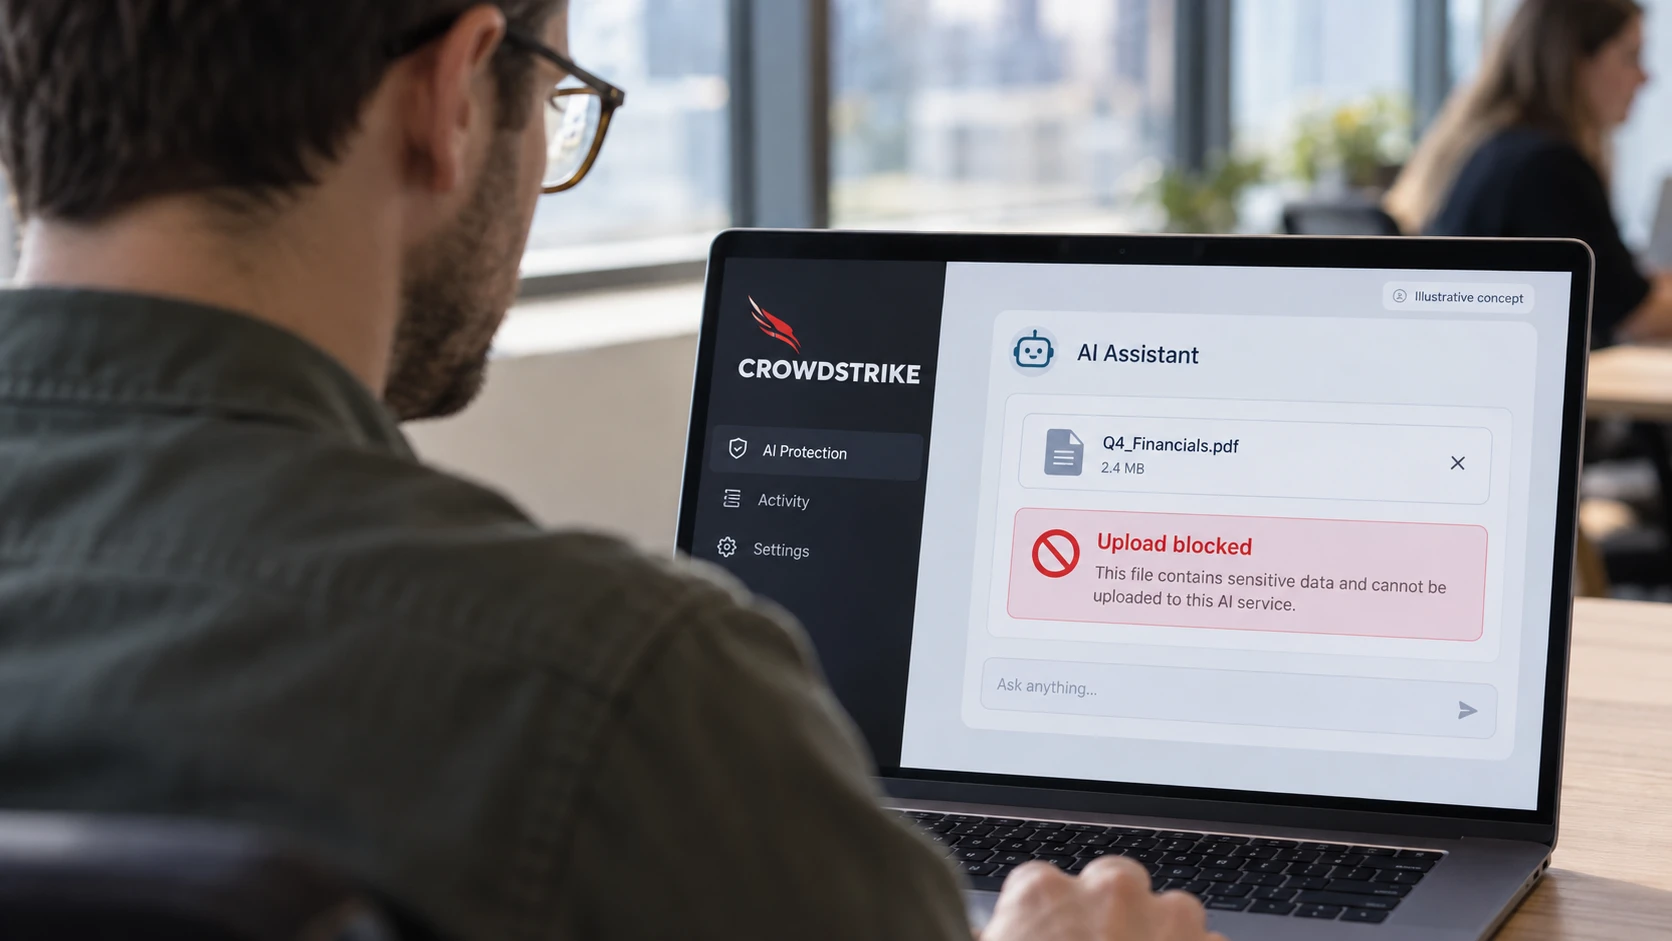
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
En AI-policy er lettere å følge når ansatte har en godkjent måte å få jobben gjort på. Begynn med å undersøke hva de prøver å løse, hvilke verktøy de bruker, og hvilken informasjon verktøyene har tilgang til. Deretter kan dere bestemme hva som skal være tillatt, og hvordan det skal kontrolleres.
Dette er fremgangsmåten vi anbefaler når dere bruker CrowdStrike til å håndtere Shadow AI. Teknisk kartlegging må følges av beslutninger om data, tilganger og ansvar.
Finn ut hva dere har innsyn i
Prøv kartleggingen på en gruppe maskiner og brukere som representerer vanlig arbeid. Sammenlign funnene med programvareoversikter, administrasjonsdata fra aktuelle tjenester og samtaler med ansatte. Kildene utfyller hverandre.
CrowdStrikes omtale av AI-sikkerhet beskriver kontroll med AI-applikasjoner på skrivebordet og kartlegging av agenter og tilhørende komponenter. Undersøk støtten og forutsetningene for verktøyene dere bruker. At en installert app blir oppdaget, betyr ikke nødvendigvis at hver samtale eller handling kan undersøkes.
Før dere samler inn innhold fra forespørsler, avklar hva dere trenger, hvem som kan lese det, og hvor lenge det skal lagres. Overvåkingssystemet kan selv bli et lager for sensitiv informasjon.
Godkjenn bruken, ikke bare navnet
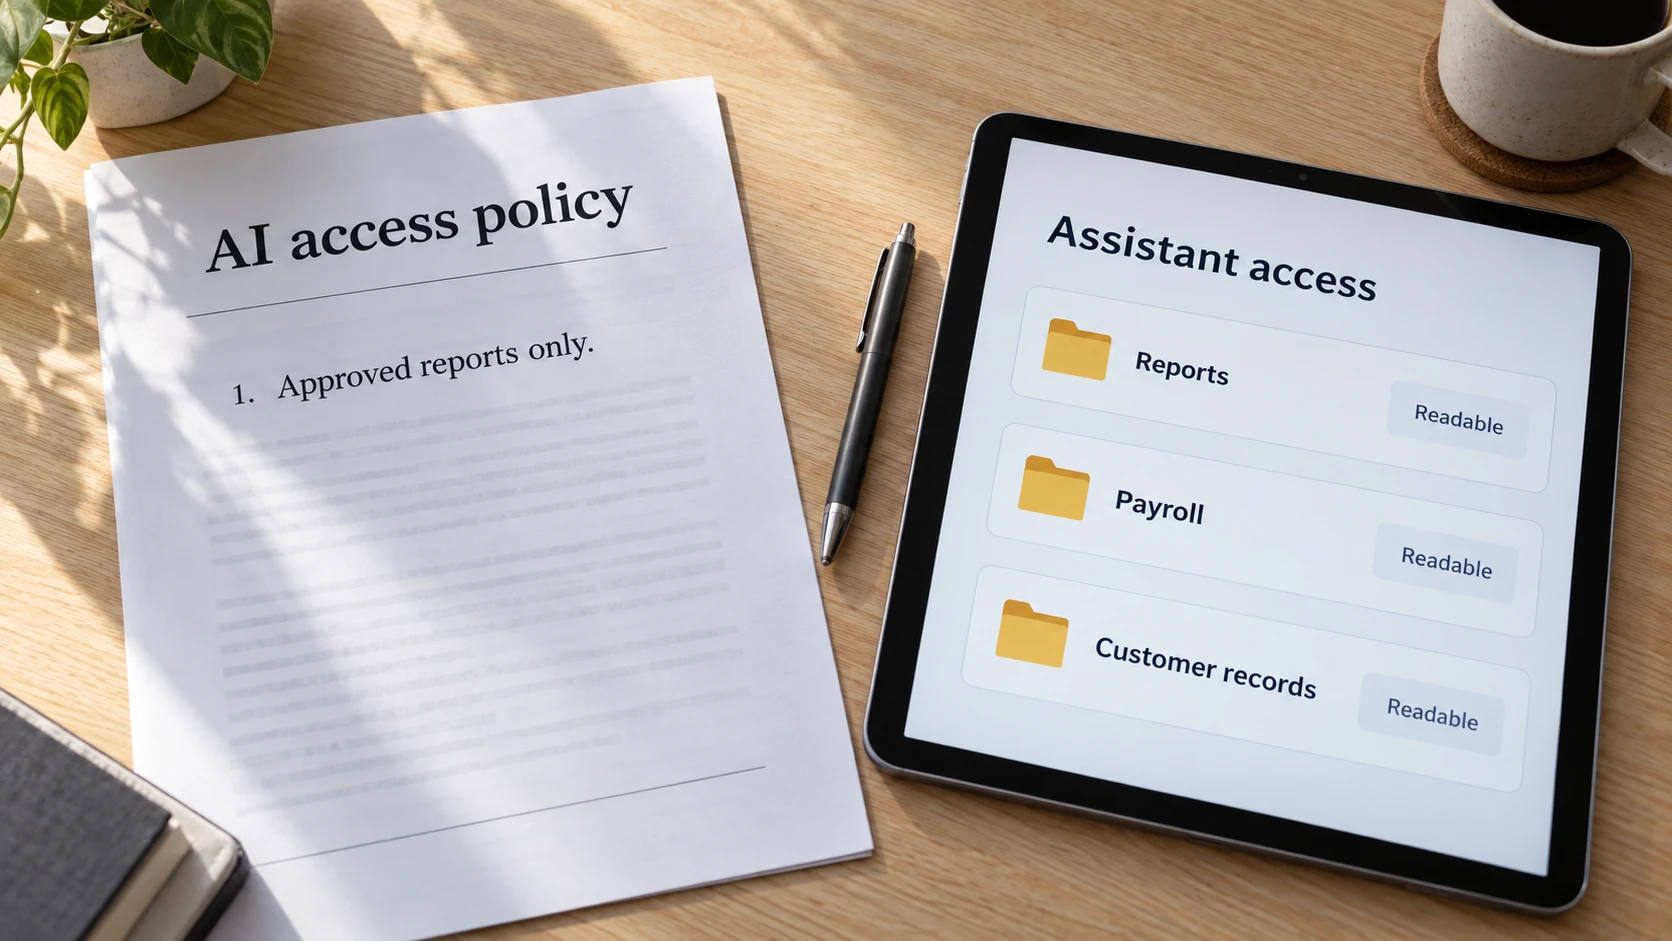
Registrer formål, ansvarlig, kontotype og tillatte data for hvert verktøy. En bedriftskonto brukt til offentlig markedsføringstekst er en annen vurdering enn en privat konto med tilgang til kundedata, selv om tjenesten heter det samme.
Gjør det enkelt å be om et nytt verktøy eller et unntak. Noe bruk bør forbys. Annen bruk kan tillates med færre rettigheter eller et annet abonnement. Forklar hvorfor, og vis hva den ansatte kan bruke i stedet.
Prøv regelen på en vanlig oppgave
Omsett beslutningen til en kontroll produktet støtter i deres oppsett. Det kan være et varsel, en begrensning på datadeling, en applikasjonskontroll eller en eskalering. Bruk ufarlige testdata.
Hvis regelen skal hindre at fortrolige dokumenter sendes til en ikke-godkjent tjeneste, prøv både en slik overføring og en tillatt oppgave. En regel som blokkerer alt, kan bestå demonstrasjonen og likevel være ubrukelig i hverdagen.
Se også på varselet. Får den som undersøker, nok informasjon til å handle uten at flere opplysninger om ansatte eller kunder blir eksponert enn nødvendig?
Avklar hvem som følger opp
Den som skriver policyen, den som administrerer Falcon, og den som undersøker varsler, må forstå regelen på samme måte. Avtal hvem som kan godkjenne unntak, trekke tilbake tilgang og kontakte brukeren.
Ikke anta at en eksisterende MDR-avtale omfatter alle AI-varsler eller nye moduler. Kontroller omfanget. Falcon Guardian utvider CrowdStrikes AI-sikkerhetstilbud, og dere må undersøke hvilke funksjoner og tjenester som er tilgjengelige i deres oppsett.
Ta opp nye verktøy, gjentatte unntak og hendelser når bruken endrer seg. Målet er kontroller folk kan arbeide med, og noen som holder dem oppdatert. FM CyberSecurity kan bistå med vurdering og gjennomføring gjennom AI-sikkerhetsarbeidet vårt.