Shadow AI: Verktøyene som ikke er blitt vurdert
AI-bruk uten godkjenning kan eksponere bedriftsdata og gi agenter for vide tilganger. Begynn med å forstå hva ansatte bruker verktøyene til.
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
Shadow AI er AI-bruk som skjer utenfor virksomhetens godkjenning eller oppfølging. Det kan være en privat chatbotkonto, en nettleserutvidelse eller en assistent koblet til bedriftens dokumenter. Verktøyet kan være nyttig, samtidig som ingen har avklart hva det får lese, lagre eller endre.
Det er grunn til å undersøke bruken uten å anta at ansatte gjør noe ondsinnet. Hvis det godkjente verktøyet ikke løser oppgaven, har folk en grunn til å lete etter et annet. Retningslinjene må ta hensyn til både arbeidsbehovet og risikoen.
Kontoen og tilgangene betyr noe
Navnet på tjenesten er ikke nok. Finn ut hvilken konto som brukes, hvilke innstillinger som gjelder, og hvilke data og systemer den kan nå. Ikke legg til grunn at alle gratistjenester trener på innsendt innhold, eller at et bedriftsabonnement gjør all bruk forsvarlig. Undersøk vilkårene og oppsettet.
For en assistent som bare får innlimt tekst, er det første spørsmålet hva som sendes inn og hvor det havner. En agent med tilgang til filer, e-post eller fagsystemer krever også en vurdering av hva den kan gjøre.
Det samme verktøyet kan passe til offentlig informasjon og være uegnet til en fortrolig avtale. Godkjenningen bør forklare forskjellen.
Bruk flere kilder til kartleggingen
Spør avdelingene hvilke oppgaver de bruker AI til. Sammenlign svarene med programvareoversikter og den tekniske informasjonen dere har. En åpen samtale kan forklare behovet. En oversikt fra maskinene kan vise et verktøy ingen tenkte på å nevne.
Ingen av delene gir hele bildet. En installert app beviser ikke hvordan den er brukt, og kontroll på en administrert PC sier ikke hva som skjedde på en privat telefon. Beskriv disse begrensningene i stedet for å kalle en delvis oversikt full kontroll.
Bruker dere CrowdStrike, kan den gjeldende dokumentasjonen for AI-sikkerhet være et utgangspunkt for å vurdere kartlegging og beskyttelse. Prøv dekningen på egne verktøy før dere baserer dere på den.
Gi ansatte et alternativ som fungerer
Avklar hva dere kan godkjenne, hva som trenger strammere tilganger, og hva dere ikke kan tillate. Tilby et alternativ der det er mulig. Et forbud kan være nødvendig for en bestemt tjeneste eller datatype, men det bør ha en begrunnelse og en enkel vei til hjelp.
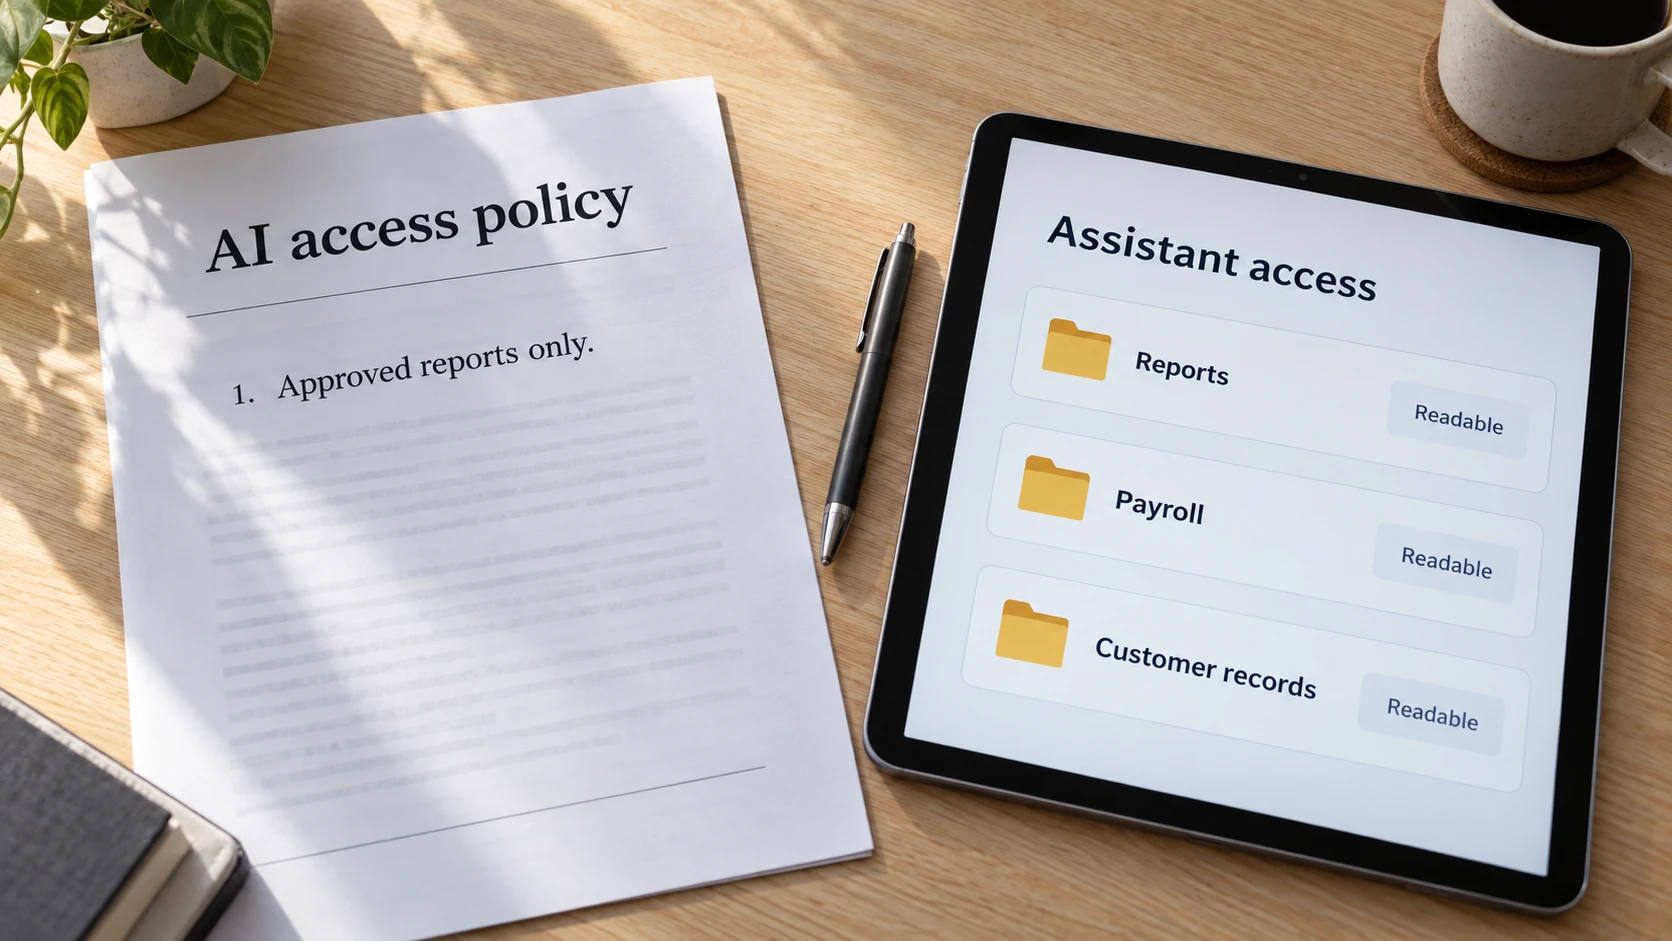
For agenter bør tilgangene følge oppgaven. Tillatelse til å lage et dokument bør ikke automatisk gi rett til å sende det til kunder eller endre opplysningene dokumentet bygger på.
Prøv deretter kontrollene og gi noen ansvar for å holde dem oppdatert. I veiledningen om Shadow AI viser vi hvordan beslutningene kan kobles til kartlegging, tekniske kontroller og oppfølging. Målet er at virksomheten kan bruke AI med en tydelig forståelse av hva den tillater.