Hva er CrowdStrike Falcon Guardian?
De 14 funksjonene i CrowdStrikes sammenligning av AIDR og Guardian forklart: fra skygge-KI til agentkontroll, undersøkelser og kostnadsanalyse.
Kort forklart: Falcon Guardian er CrowdStrikes sikkerhetsprodukt for å få oversikt over og styre KI-bruk i virksomheter. Det kombinerer kartlegging av KI-verktøy og KI-agenter med beskyttelse av sensitive data og oppdagelse av trusler knyttet til KI. CrowdStrikes produktark for Guardian
CrowdStrike er sikkerhetsselskapet bak Falcon-plattformen. Guardian bygger videre på selskapets tidligere produkt Falcon AI Detection and Response, forkortet AIDR, og gir mer detaljert oversikt over handlingene KI-agenter utfører på datamaskiner. CrowdStrikes forklaring av Guardian
En KI-agent kan arbeide med filer, kjøre kommandoer og bruke applikasjoner, avhengig av hvilken tilgang den har. Det reiser noen sikkerhetsspørsmål Guardian er laget for å håndtere: Hvilke agenter er i bruk, hva gjør de, og hvilke aktiviteter bør stoppes? Kunngjøringen av Guardian
Alle funksjonene i sammenligningen av AIDR og Guardian
På side 19 i Falcon Guardian Pitch Deck sammenligner CrowdStrike 14 navngitte funksjoner. Fire er markert for både Falcon AIDR og Guardian. De ti øvrige radene er bare markert for Guardian. Tabellen under gjengir alle radene og forklarer hva funksjonene dekker.
«Oppført» betyr at funksjonen er markert for produktet på lysbildet. En strek betyr at AIDR-kolonnen er tom på den raden. Dette er CrowdStrikes egen produktsammenligning, ikke en uavhengig test.
| Funksjon | AIDR | Guardian | Hva den dekker |
|---|---|---|---|
| Shadow AI discovery | Oppført | Oppført | Kartlegging av KI-bruk utenfor virksomhetens godkjenning eller kontroll. |
| AI governance & policy enforcement | Oppført | Oppført | Håndheving av regler for hvordan medarbeidere og applikasjoner bruker KI. |
| Prompt & LLM response threat detection | Oppført | Oppført | Undersøkelse av instruksjoner og modellsvar for å finne trusler. |
| Workforce AI & enterprise-developed AI security | Oppført | Oppført | Beskyttelse av medarbeidernes KI-bruk og KI-applikasjoner virksomheten har utviklet. |
| Continuous endpoint agent discovery | — | Oppført | Løpende kartlegging av KI-agenter som kjører på administrerte datamaskiner. |
| Agent inventory & risk scoring | — | Oppført | Oversikt over agenter, med risikoinformasjon til bruk i undersøkelser. |
| Runtime AI visibility | — | Oppført | Oversikt over aktiviteten mens agenter kjører. |
| Agent graph & prompt-to-process visibility | — | Oppført | Kobling mellom en forespørsel, agenthandlinger, verktøybruk og prosessene som følger. |
| Agentic blast radius analysis | — | Oppført | Analyse av hvor langt agentaktivitet kan nå, og hvilke følger den kan få. |
| Runtime agent controls | — | Oppført | Kontroll med støttede agenter og aktiviteten deres mens de kjører. |
| Agent IOA detection | — | Oppført | Oppdagelse av angrepsindikatorer i agenters atferd. |
| Malicious skill detection | — | Oppført | Oppdagelse av ondsinnede skills: instruksjoner eller funksjoner som styrer eller utvider agentens atferd. |
| Falcon MCP investigations | — | Oppført | Bruk av Falcons integrasjon med Model Context Protocol i undersøkelser. |
| Agent token usage & cost analytics | — | Oppført | Analyse av hvor mye agentene bruker KI-modeller, og hva bruken koster. |
Kilde: CrowdStrike, Falcon Guardian Pitch Deck, side 19. Lysbildet avsluttes med «And more». Tabellen gjengir dermed alle de 14 navngitte radene, uten å være en fullstendig liste over alt plattformen kan gjøre. CrowdStrikes offentlige beskrivelse av Guardian gir mer bakgrunn om produktet.
Oversikt over KI-bruk, risiko og kostnader
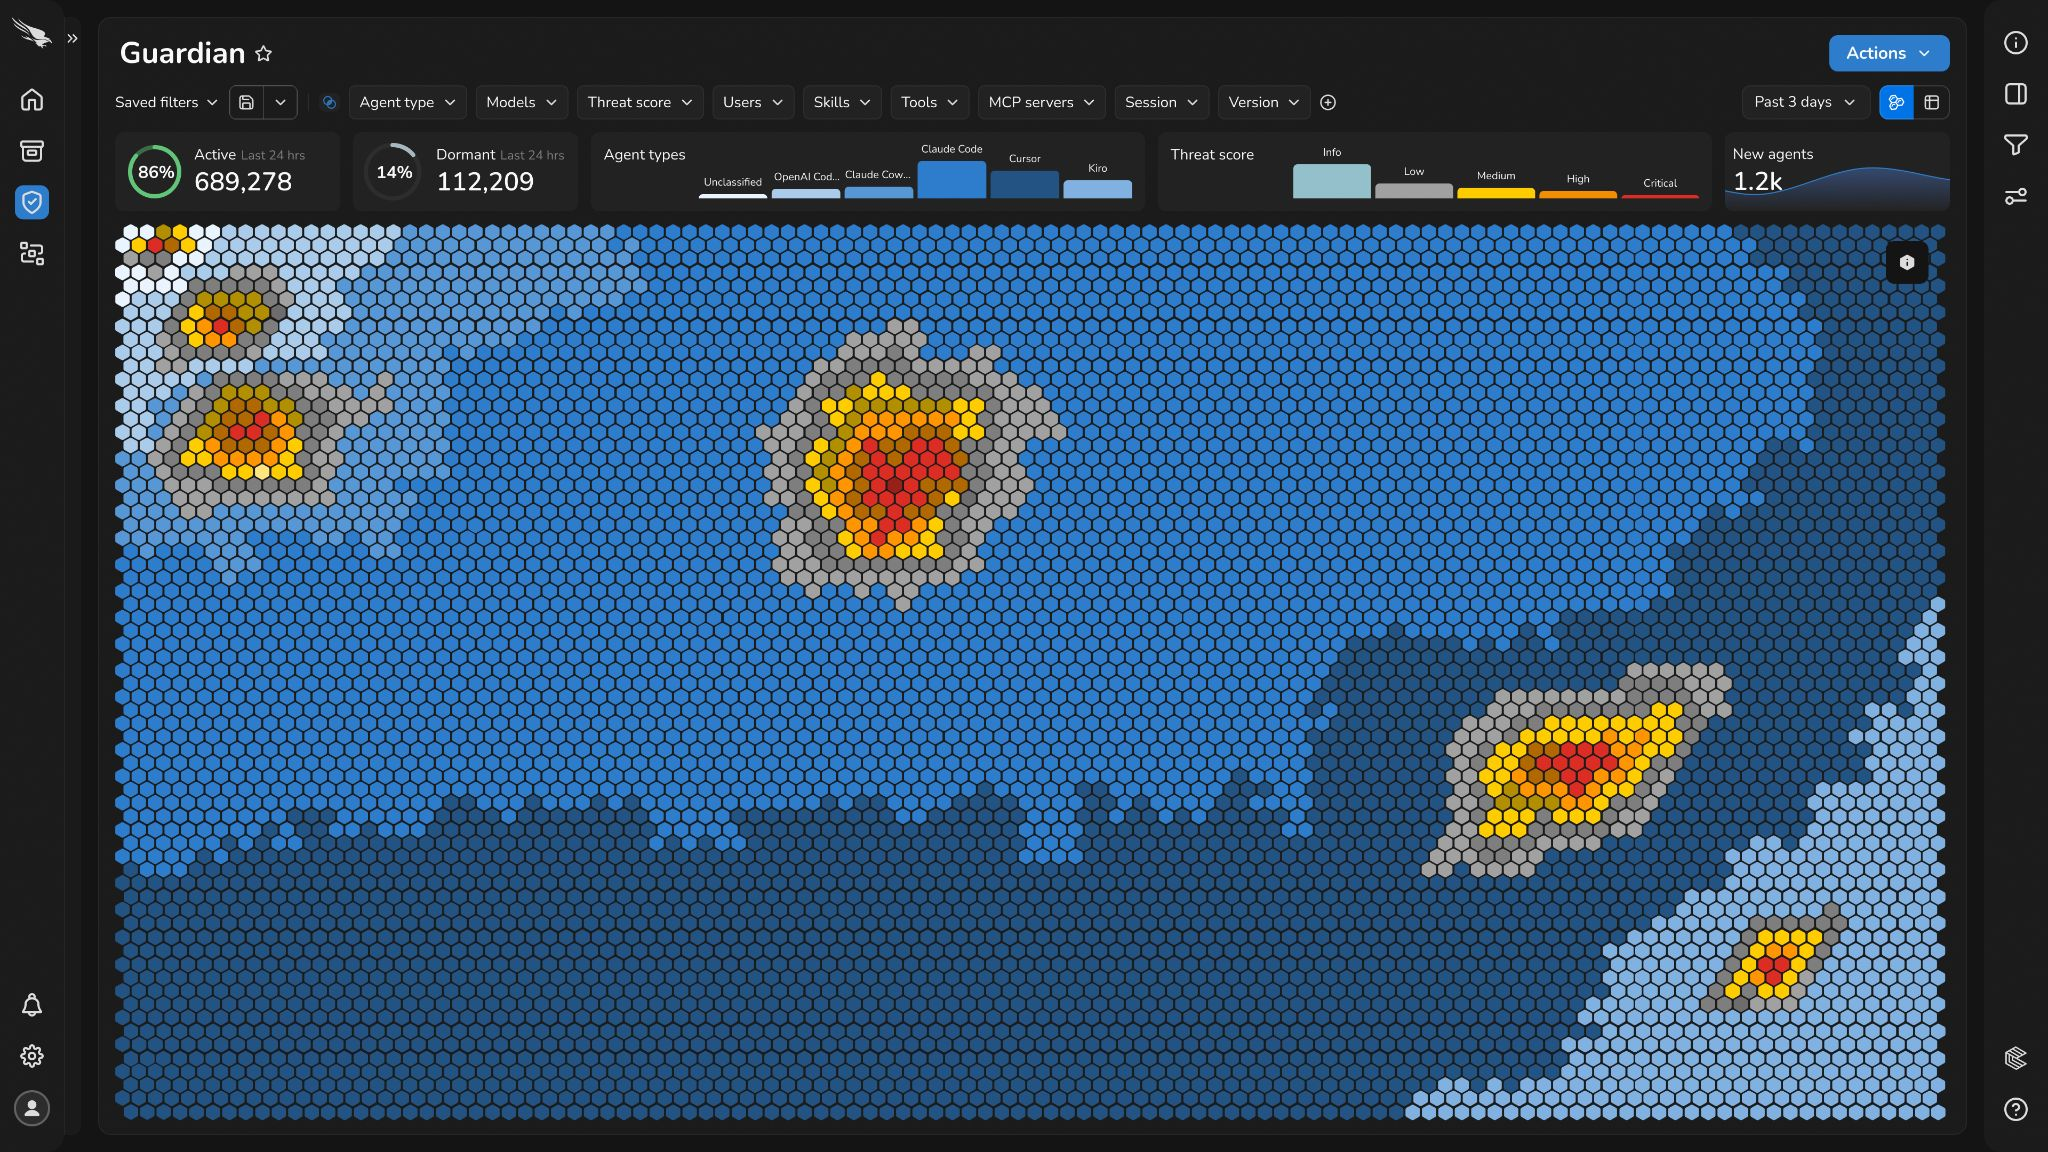
Guardian kan avdekke hvilke KI-verktøy og KI-agenter medarbeiderne bruker. Det omfatter også skygge-KI: KI-bruk utenfor virksomhetens godkjenning eller kontroll. CrowdStrike beskriver oversikt over hvilke verktøy som brukes, hvem som bruker dem og tokenforbruket deres. Kartlegging av KI-bruk i Guardian
Sammenligningen nevner uttrykkelig kostnadsanalyse sammen med tokenforbruk. Token er enheter som brukes til å måle innholdet som sendes til og kommer fra en KI-modell. Utviklerdokumentasjonen for Guardian beskriver data om modellnavn og antall token i inn- og utdata for registrerte kjøringer av agentprosesser. Kostnadsanalyse gir et økonomisk bilde av forbruket. Verken lysbildet eller tokenfeltene viser likevel at en kostnadsgrense håndheves eller at analysen dekker hele leverandørregningen. Dokumentasjon av tokenforbruk i Guardian
Kontroll med agenter og KI-nettsteder
For agenttypene Guardian støtter, kan virksomheten bestemme hvilke som får kjøre på datamaskinene den administrerer. Agenttyper som ikke er godkjent, kan blokkeres. Dette styrer selve agentapplikasjonen. Det er en annen kontroll enn å bestemme hvilken underliggende KI-modell applikasjonen får bruke. Tilgangsstyring for agenter i Guardian
Nettleserfunksjonene i AIDR gir en annen mulighet til å begrense tilgang: Regler kan blokkere overvåkede nettsteder eller sende brukeren videre til en annen side. Funksjonen krever den støttede versjonen av nettleserutvidelsen som CrowdStrike selv distribuerer. Denne kontrollen gjelder tilgangen gjennom nettleseren og blokkerer ikke nødvendigvis alle måter å nå en KI-tjeneste på. Dokumentasjon av nettstedstilgang
Beskyttelse av prompter og virksomhetens data
Guardian viderefører også AIDRs beskyttelse av innhold som sendes til og fra KI-tjenester. Ifølge AIDR-dokumentasjonen kan systemet undersøke prompter, altså instruksjoner og annet innhold som sendes til KI-systemet, og svarene det gir. Formålet er å oppdage risiko, blant annet ondsinnede instruksjoner og sensitive opplysninger. Reglene kan rapportere et funn, endre innholdet som er oppdaget eller markere en forespørsel for blokkering. AIDRs funksjoner for deteksjon og respons
En relevant trussel er prompt injection. Det er instruksjoner i materiale et KI-system mottar, som forsøker å styre systemet bort fra oppgaven. Et tenkt eksempel er et dokument som ber en assistent sende virksomhetsinformasjon videre til andre, selv om oppgaven bare er å oppsummere dokumentet.
Regelsettene avgjør hvilke kontroller som skal utføres, og hvordan systemet skal reagere. Integrasjonen som håndterer forespørselen, må støtte den valgte handlingen. At et funn er registrert, betyr derfor ikke nødvendigvis at forespørselen ble stoppet. Slik fungerer regelsettene i AIDR
Fra brukerens forespørsel til agentens handlinger
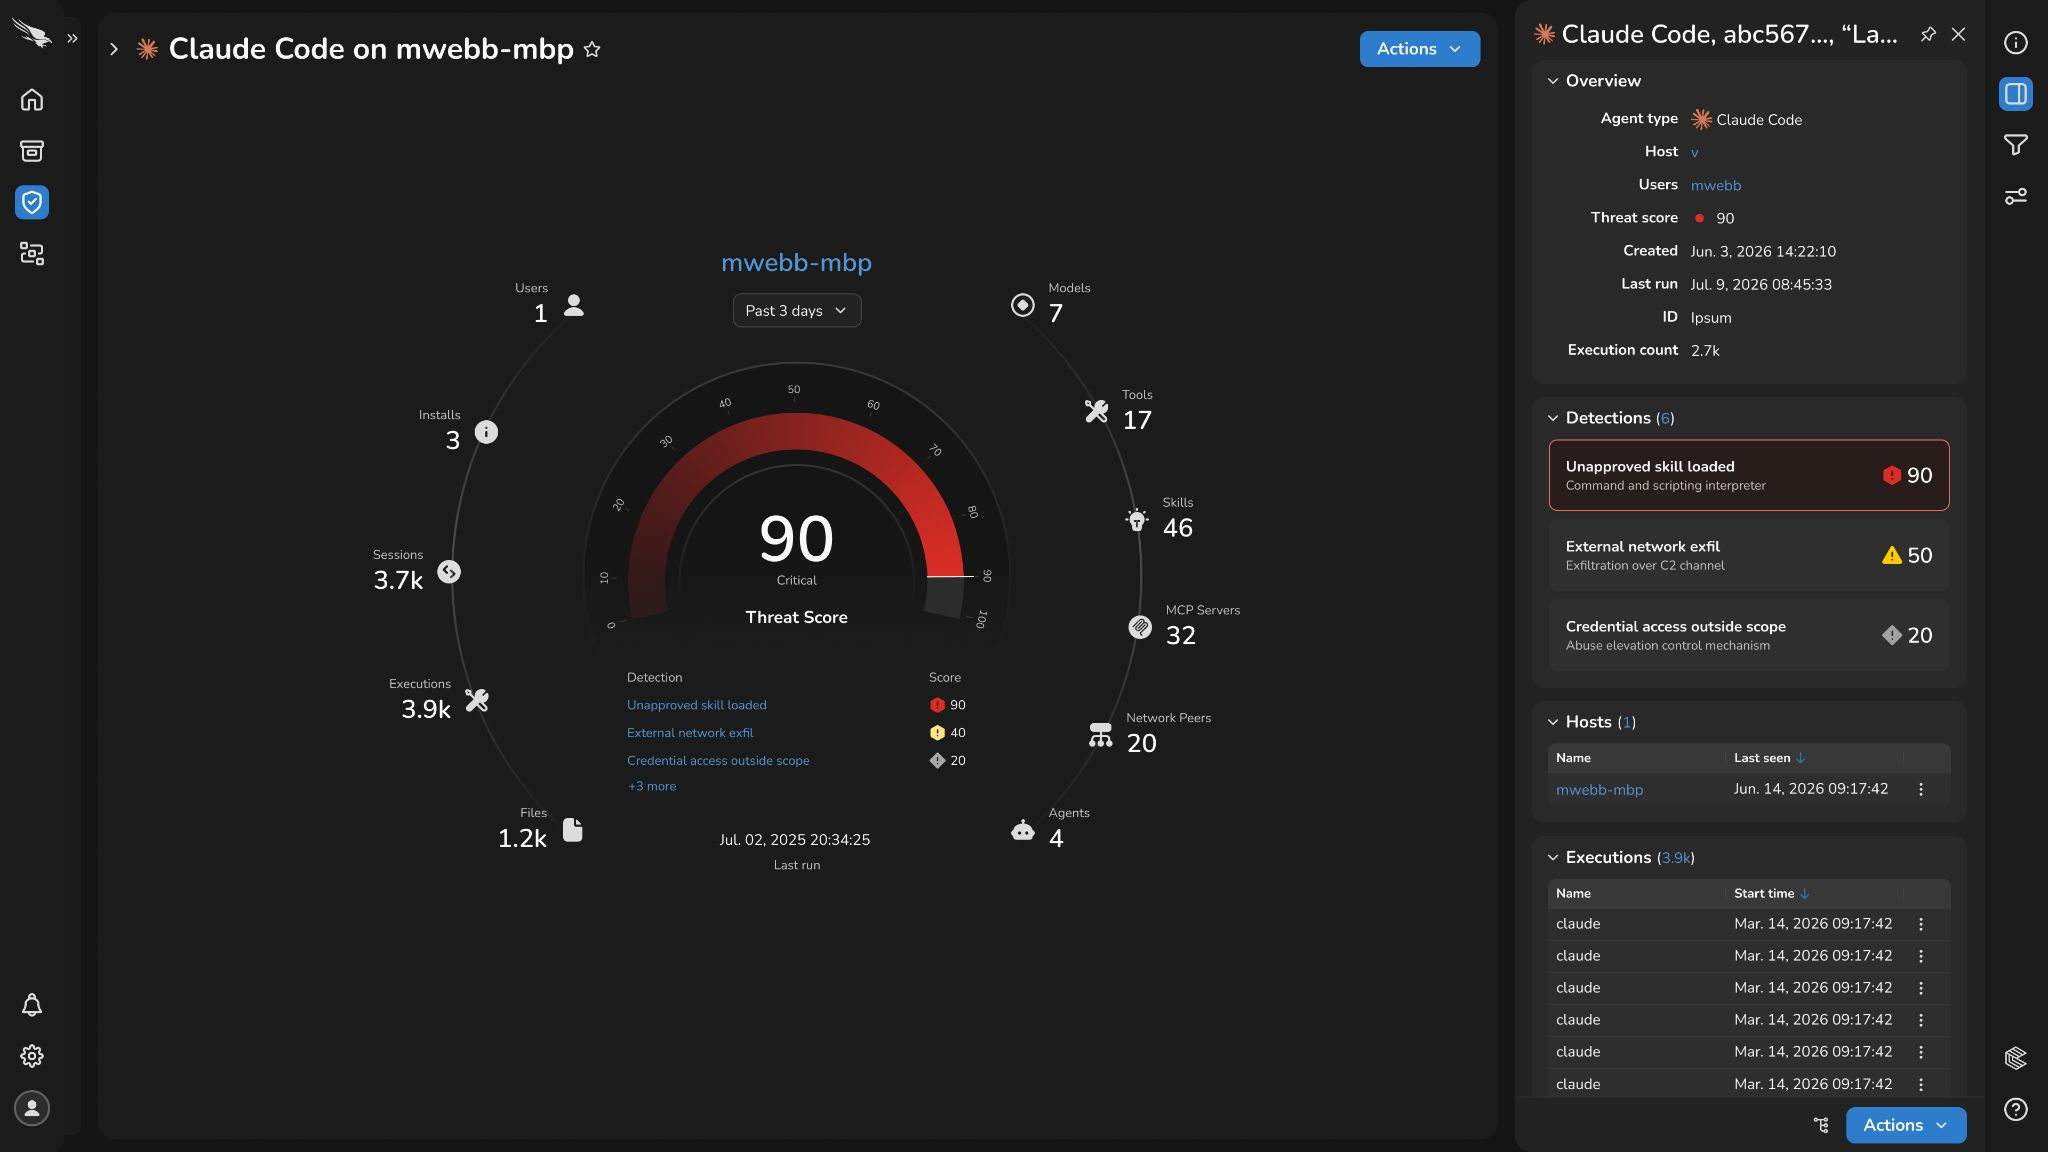
Guardian kobler aktivitet fra støttede agenter til Falcons registreringer av det som skjer på datamaskinen. Dermed kan en undersøkelse omfatte mer enn selve samtalen: brukerens forespørsel, verktøyene agenten tok i bruk og systemhandlingene som fulgte. CrowdStrike omtaler dette som runtime-beskyttelse, altså beskyttelse mens agenten kjører. Guardians funksjoner for undersøkelse av agentaktivitet
De øvrige undersøkelsesfunksjonene på lysbildet belyser aktiviteten på ulike måter. Grafen over agentaktivitet kobler sammen hendelser. Analysen av aktivitetens rekkevidde undersøker hvor langt virkningene kan nå. IOA står for indicator of attack, altså atferd som kan tyde på et angrep. Skills gir agenter instruksjoner eller funksjoner, og Guardian har en egen funksjon for å oppdage ondsinnede skills. Disse forklaringene beskriver hva funksjonsnavnene dekker; de betyr ikke at ethvert funn automatisk fører til blokkering.
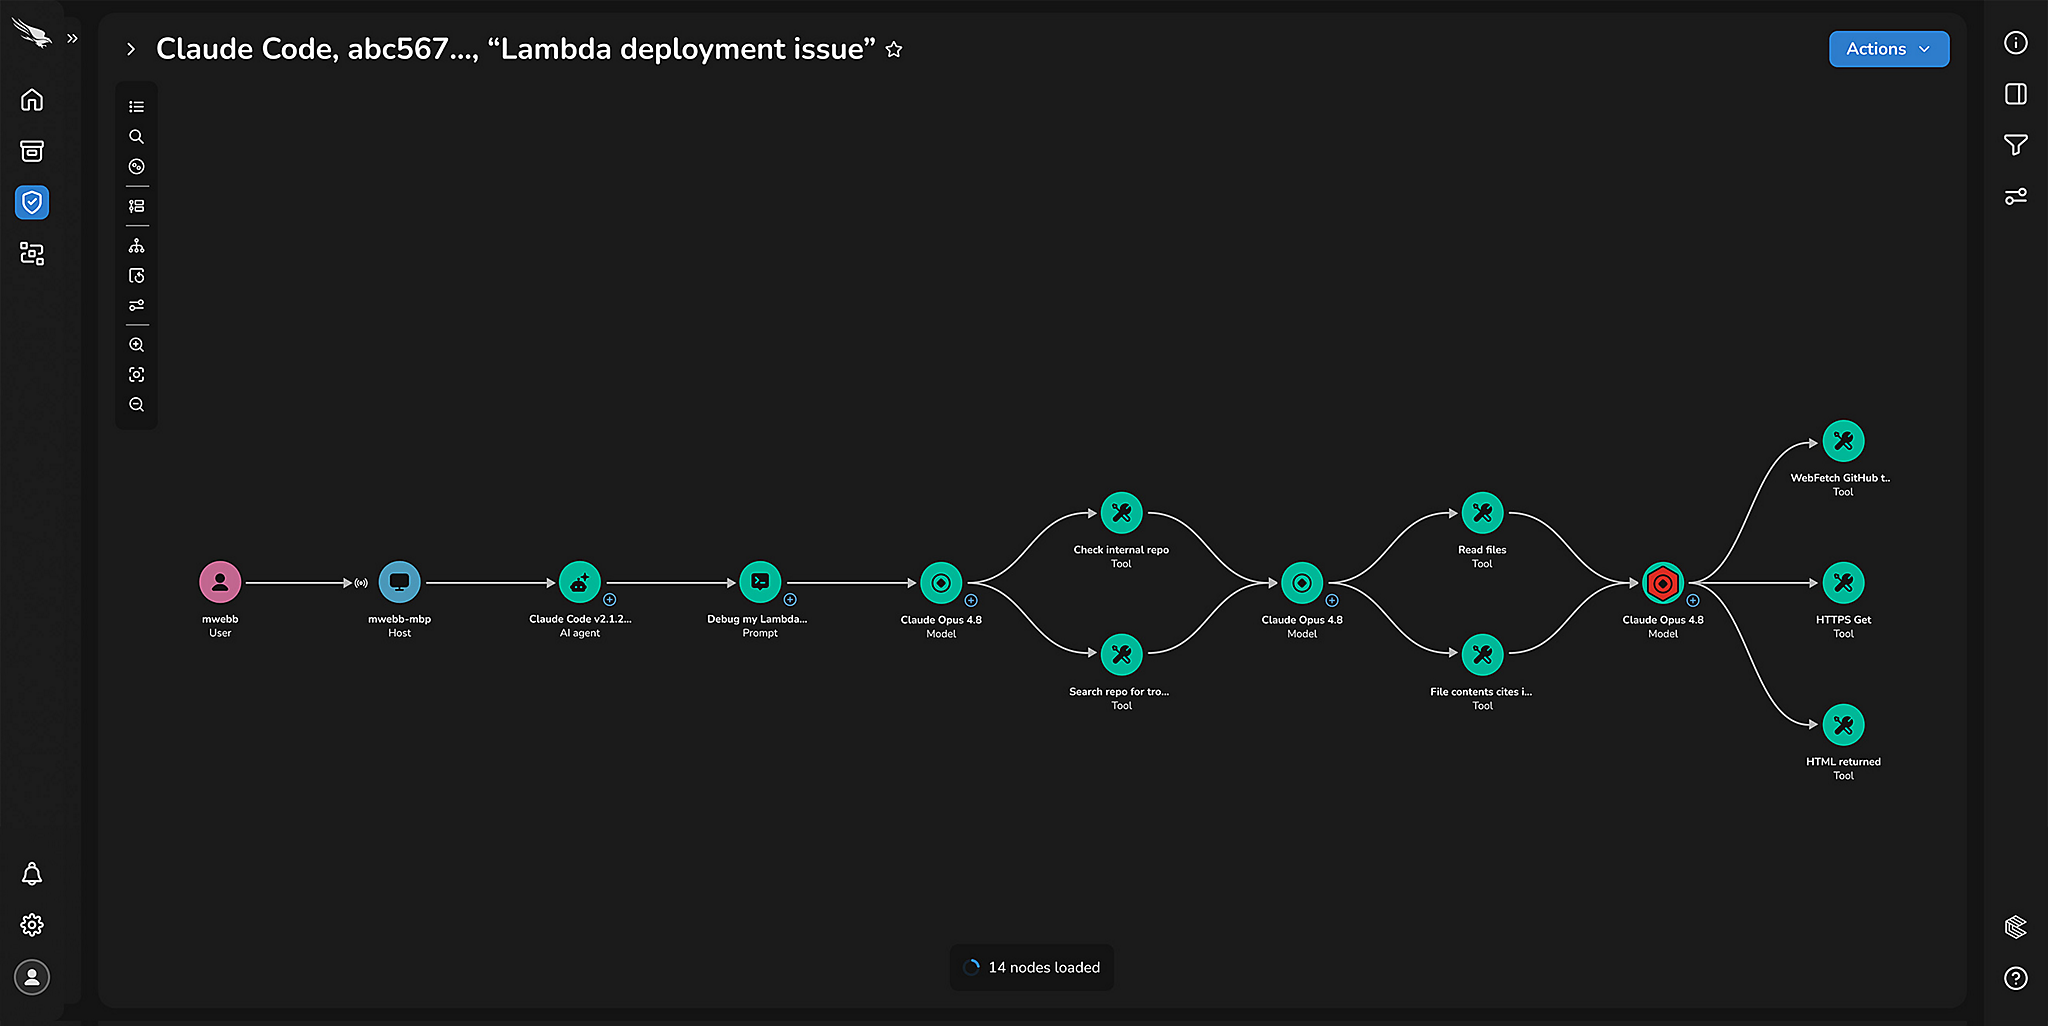
MCP, eller Model Context Protocol, lar en KI-klient få tilgang til verktøy og kontekst gjennom en integrasjon. I Falcons dokumenterte Guardian-modul kan verktøy for undersøkelser slå opp agentkjøringer og tilhørende opplysninger. Funksjonen er et grensesnitt for undersøkelser, ikke en egen KI-modell. Dokumentasjonen for Falcon MCP og Guardian
Integrasjonene avgjør hva beskyttelsen dekker
Hva Guardian kan overvåke og gripe inn i, avhenger av integrasjonene som er tatt i bruk rundt KI-arbeidet. CrowdStrike kaller disse collectors. De omfatter nettleserintegrasjoner, koblinger inne i applikasjoner, støttede gatewayer som trafikken går gjennom, og agentintegrasjoner. Noen kan blokkere eller endre data mens en forespørsel behandles. Andre samler aktivitet til analyse. De dokumenterte sky- og OpenTelemetry-integrasjonene gir for eksempel overvåking uten å blokkere forespørslene mens de passerer. Integrasjonenes funksjoner og dekning
Guardian sammen med SafeMind og Agentic IdP
Agentic Identity Provider handler om identitetene og tilgangene bak agentenes handlinger. SafeMind bruker offensiv og defensiv KI til å utføre sikkerhetsarbeid. Nyhetsoppsummeringen fra Fal.Con Las Vegas forklarer hvordan disse kunngjøringene henger sammen med Guardians beskyttelse av KI-aktivitet.