GPT-5.6-Cyber gir flere muligheter for avansert sikkerhetsarbeid
OpenAIs cybermodell svarer på flere avanserte sikkerhetsforespørsler. Tallet på 95 prosent gjelder svarvillighet, ikke hvor ofte et angrep lykkes.
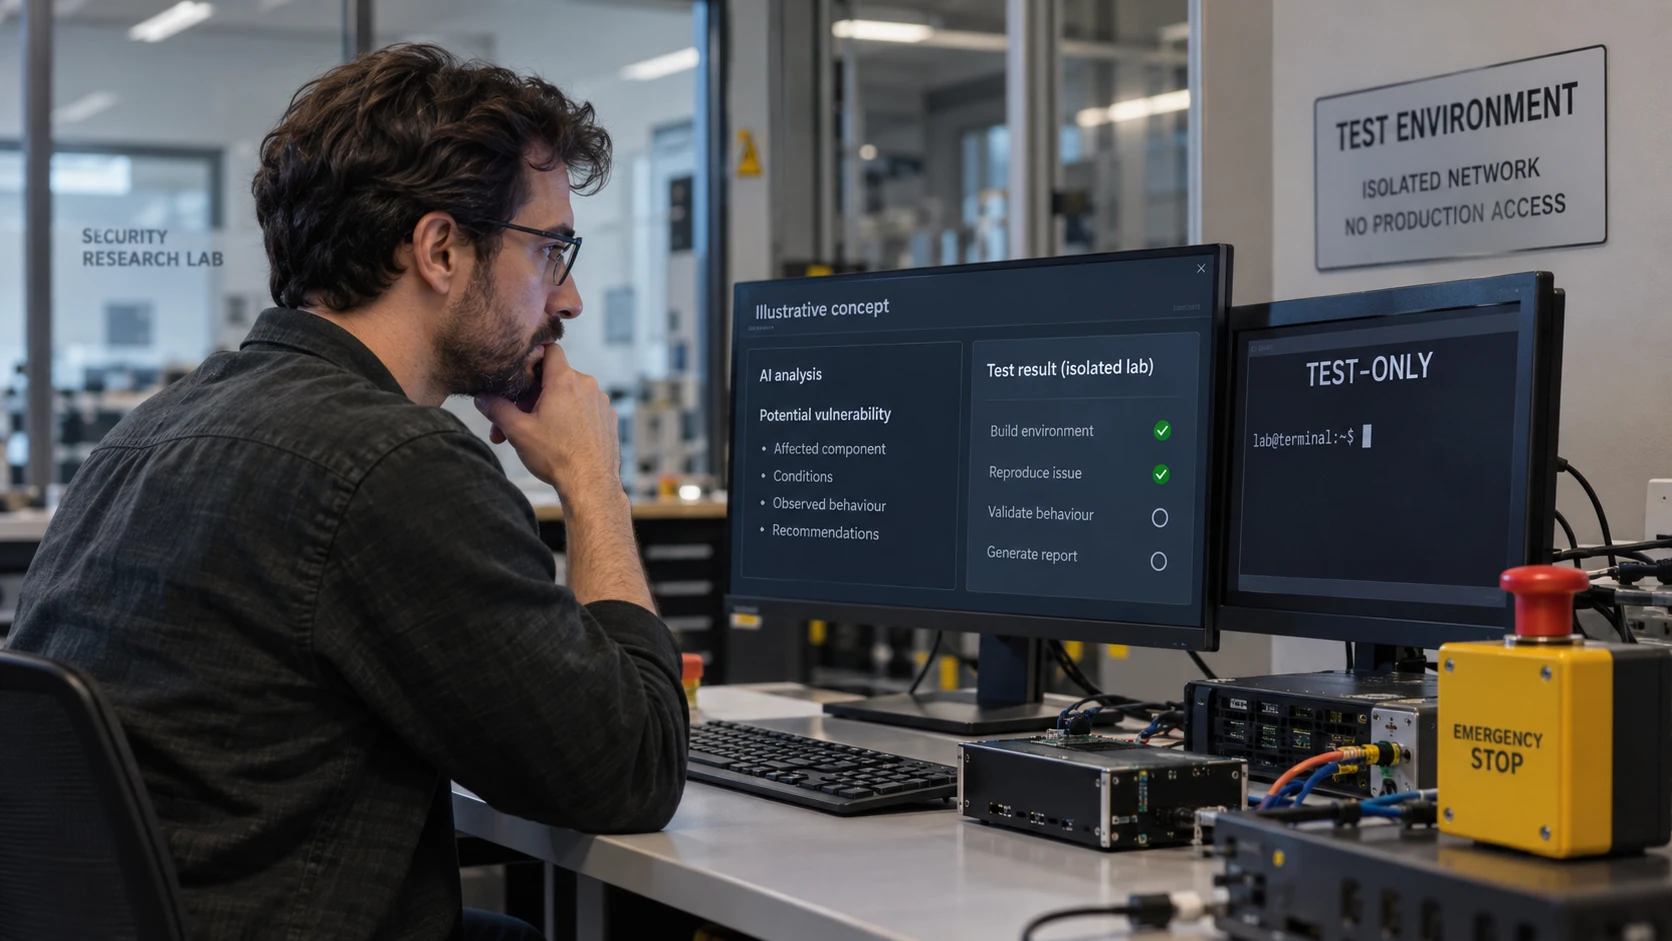
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
OpenAI lanserte GPT-5.6-Cyber 10. august gjennom Daybreak Red, et tilgangsprogram for godkjent sikkerhetsarbeid. Modellen skal støtte blant annet sårbarhetsanalyse og utvikling av exploits.
Ett tall i lanseringen krever presisjon. Fullføringsraten på 95 prosent måler hvor ofte modellen svarer på avanserte sikkerhetsforespørsler. Den betyr ikke at 95 prosent av innbruddsforsøk lykkes. OpenAI rapporterer tester av fungerende exploits separat, og resultatene varierer med oppgave og tilgjengelig beregningsbudsjett.
Forskjellen er viktig både når trusselen vurderes og når et sikkerhetsverktøy skal kjøpes. En modell som gir et svar, må fortsatt gi et riktig svar for det aktuelle miljøet.
Krev funn som kan etterprøves
En nyttig sårbarhetsrapport beskriver berørt versjon, nødvendige tilganger, observert atferd og begrensninger ved demonstrasjonen. Generert kode og sikre formuleringer må kontrolleres før de blir grunnlag for en hasteendring.
Kontrollen må skje innenfor et tydelig godkjent testmiljø. Hold produksjonsnøkler utenfor arbeidsområdet med mindre de er nødvendige og strengt avgrenset. Bestem hvilke systemer agenten kan kontakte, og hvilke handlinger som må vurderes først. Tillatelse til å undersøke en applikasjon omfatter ikke automatisk leverandørene dens.
Prioriter oppdateringer ut fra faktisk risiko
Bedre analyseverktøy kan øke presset på feilretting, men et testresultat fastsetter ikke én frist som passer alle systemer. Prioriter kjent utnyttelse, internettilgang, mulige angrepsveier og konsekvenser for driften.
For et eksponert system med en relevant exploit kan neste ordinære vedlikeholdsvindu være for sent. Hvis en oppdatering foreløpig ikke kan installeres forsvarlig, dokumenter midlertidige begrensninger eller andre tiltak. Gi noen ansvar for oppfølgingen og sett en ny vurderingsdato. Mål tiden frem til problemet er håndtert, ikke bare til saken er opprettet.
Veiledningen om AI-drevet hacking tar for seg de bredere forberedelsene. Et konkret spørsmål kan stilles allerede nå: Når et troverdig nytt funn kommer, kan dere finne berørte systemer og ta en beslutning samme dag?