Hvor AI kan hjelpe i ISO 27001-arbeidet
AI kan bidra med utkast og organisering av dokumentasjon. Mennesker må fortsatt beslutte risiko, innføre kontroller og kontrollere at beskrivelsene stemmer.
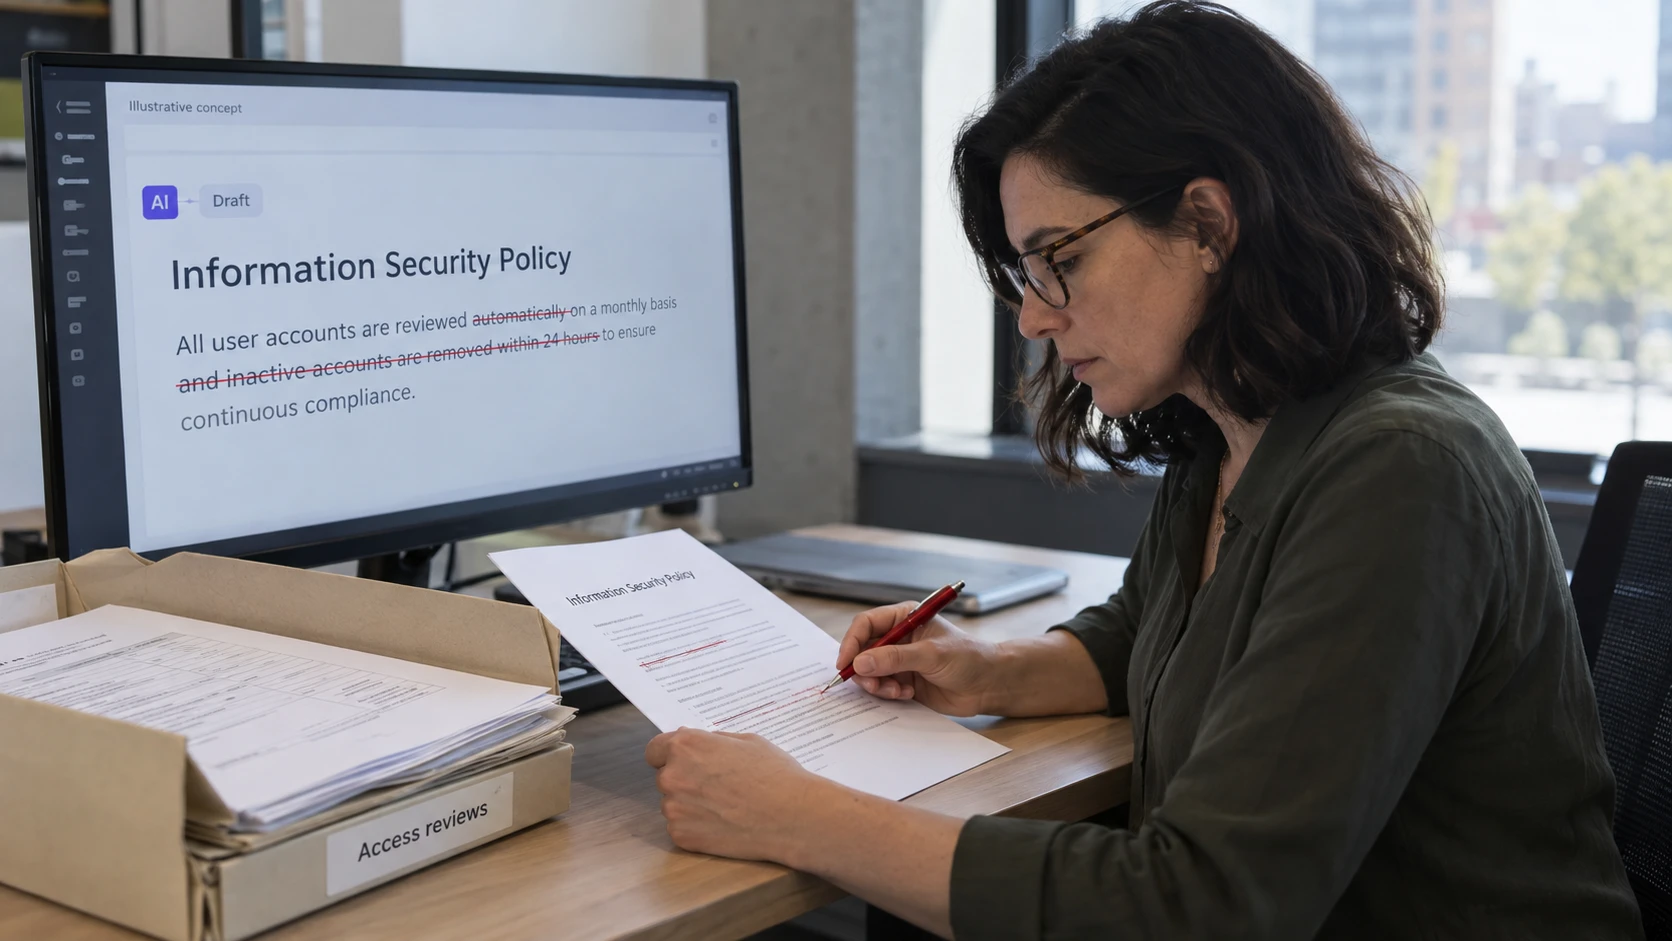
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
AI kan redusere noe av skrive- og sorteringsarbeidet i en ISO 27001-forberedelse. Verktøyene kan lage prosedyreutkast fra intervjunotater, organisere dokumenter og peke på informasjon som mangler.
Det hjelper når administrasjon tar mye tid. Det løser ikke en manglende sikkerhetskopi, en administratorkonto som aldri er gjennomgått, eller en leverandøravtale ingen har vurdert.
Begynn med fakta om virksomheten
Et nyttig policyutkast trenger opplysninger: Hvilke systemer brukes? Hvem godkjenner tilgang? Hvor lagres data? Hvordan behandles unntak? Uten dette kan AI beskrive en troverdig virksomhet som ikke ligner deres.
Gi hvert utkast en ansvarlig som kan kontrollere innholdet mot arbeidsflyten. Marker det virksomheten ennå ikke kan gjøre, og opprett oppgaver for gapene. Ikke godkjenn en beskrivelse i håp om at praksis etter hvert skal passe.
ISO/IEC 27001 handler om et styringssystem som fungerer. En godt skrevet policy er bare en del av dette.
Automatiser innsamling med kontroll
Et verktøy for styring, risiko og etterlevelse, ofte kalt GRC, kan hente dokumentasjon fra tilkoblede systemer og minne eiere om faste gjennomganger. Det gjør bevisene enklere å finne.
En integrasjon beviser ikke at alle kontroller fungerer. Sjekk at relevante kontoer er med, at innsamlingen lykkes, og at noen har vurdert resultatet. En tilgangsgjennomgang trenger dokumenterte beslutninger. En eksportert kontoliste er ikke nok.
Bruk godkjente verktøy til sensitiv informasjon. Risikoregistre, hendelseslogger og kontooversikter kan inneholde detaljer virksomheten ikke ønsker å spre.
Behold beslutningene hos de ansvarlige
AI kan foreslå risikobeskrivelser og tiltak. Virksomheten må beslutte hvilken risiko den aksepterer, finansiere kontrollene og godkjenne rutinene. Internrevisjonen trenger også en objektiv vurdering av om systemet oppfyller kravene.
Dette begrenser hvor mye tidsplanen kan komprimeres. Et anslag for når dere er klare må ta hensyn til gjennomføring og dokumentasjon, ikke bare skrivetid.
Secured by FM CyberSecurity kombinerer sikkerhetsdrift og forberedelser til sertifisering. AI-bidraget bør vurderes etter kvaliteten på dokumentasjonen, hvor etterprøvbar den er, og om de ansatte kan vedlikeholde prosessen videre.