Kontinuitet under DORA: funksjoner, gjenoppretting og øvelser
Planene må følge tjenestene foretaket skal opprettholde. Kartlegg avhengigheter, sett gjenopprettingsmål og øv på beslutningene så vel som teknologien.
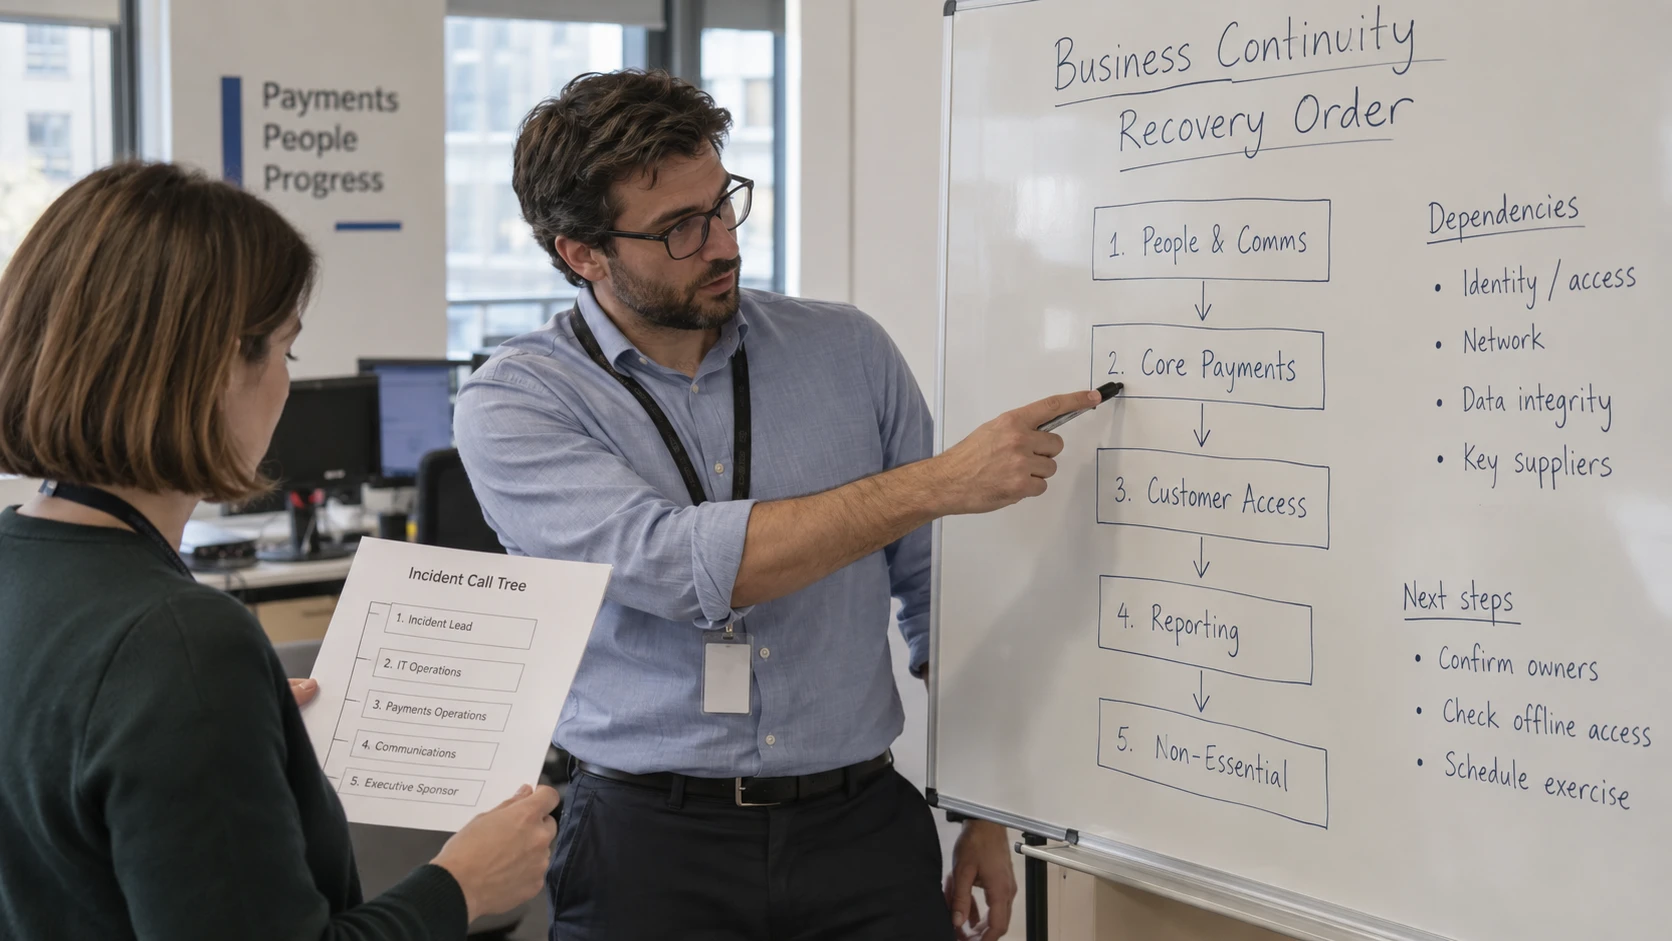
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
En IKT-kontinuitetsplan må forklare hvordan foretaket opprettholder eller gjenoppretter viktige funksjoner ved avbrudd. En liste over backupjobber er bare en del av svaret.
DORA artikkel 11 og 12 omhandler respons, gjenoppretting og sikkerhetskopiering. De konkrete pliktene avhenger av rammeverk og unntak. Avklar dette før en annen virksomhets plan brukes som mal.
Begynn med konsekvensene for virksomheten
Identifiser viktige funksjoner, konsekvensene av avbrudd og systemene og leverandørene de er avhengige av. Sett gjenopprettingsmål som gjenspeiler konsekvensene.
At en server er tilgjengelig, betyr ikke nødvendigvis at funksjonen er gjenopprettet. Pålogging, dataintegritet, nettverk og leverandørgrensesnitt kan alle være nødvendige. Legg avhengighetene inn i rekkefølgen.
Skriv instrukser som virker under et avbrudd
Definer aktiveringskriterier, roller, kontaktveier og fullmakter til driftsinngrep. Planen må være tilgjengelig også når primærnettverket eller identitetstjenesten er nede.
Ta for dere relevante scenarioer som cyberangrep, leverandørsvikt, tap av infrastruktur og utilgjengelig personell. Beskriv både midlertidige løsninger og veien tilbake til normal drift.
Ledelsesorganets oppfølging etter artikkel 5 omfatter kontinuitetspolicyen og respons- og gjenopprettingsplanene. Dokumenter godkjenning og gjennomgang med identifiserbar versjon og beslutninger.
Øv på tjenesten, ikke bare dokumentet
Artikkel 11 nr. 6 krever minst årlig testing og testing etter vesentlige endringer i IKT-systemer som støtter kritiske eller viktige funksjoner, innenfor regelsettet som gjelder. Bestemmelsen angir også cyberangrep og overgang til redundant kapasitet for andre foretak enn mikroforetak.
Planlegg forsvarlige øvelser med systemeiere og leverandører. Kontroller beslutninger, kommunikasjon, gjenopprettingssteg og om dataene er tilgjengelige og pålitelige. Dokumenter det som ikke fungerte, og hvordan det skal rettes.
En vellykket backupjobb viser ikke at gjenoppretting fungerer. Samtidig bør en øvelse ikke gi unødvendig produksjonsrisiko bare for å virke realistisk.
Gi forbedringene en eier
Følg tiltak gjennom til kontroll av resultatet, og oppdater planen etter vesentlige endringer. Behold øvelsesrapporten og ledelsesbeslutningene slik at neste gjennomgang viser hva som er forbedret.
Hendelsesrapportering går parallelt og har egne vilkår. DORA-veiledningen om rapportering forklarer forskjellen. FMs compliance-tjeneste kan bidra til å koble planer, krav og dokumentasjon i et avtalt program.