Hva CISSP betyr når du velger cybersikkerhetskonsulent
CISSP er en bred sikkerhetssertifisering med erfaringskrav. Kontroller den, og vurder deretter om personen passer til systemene og oppdraget deres.
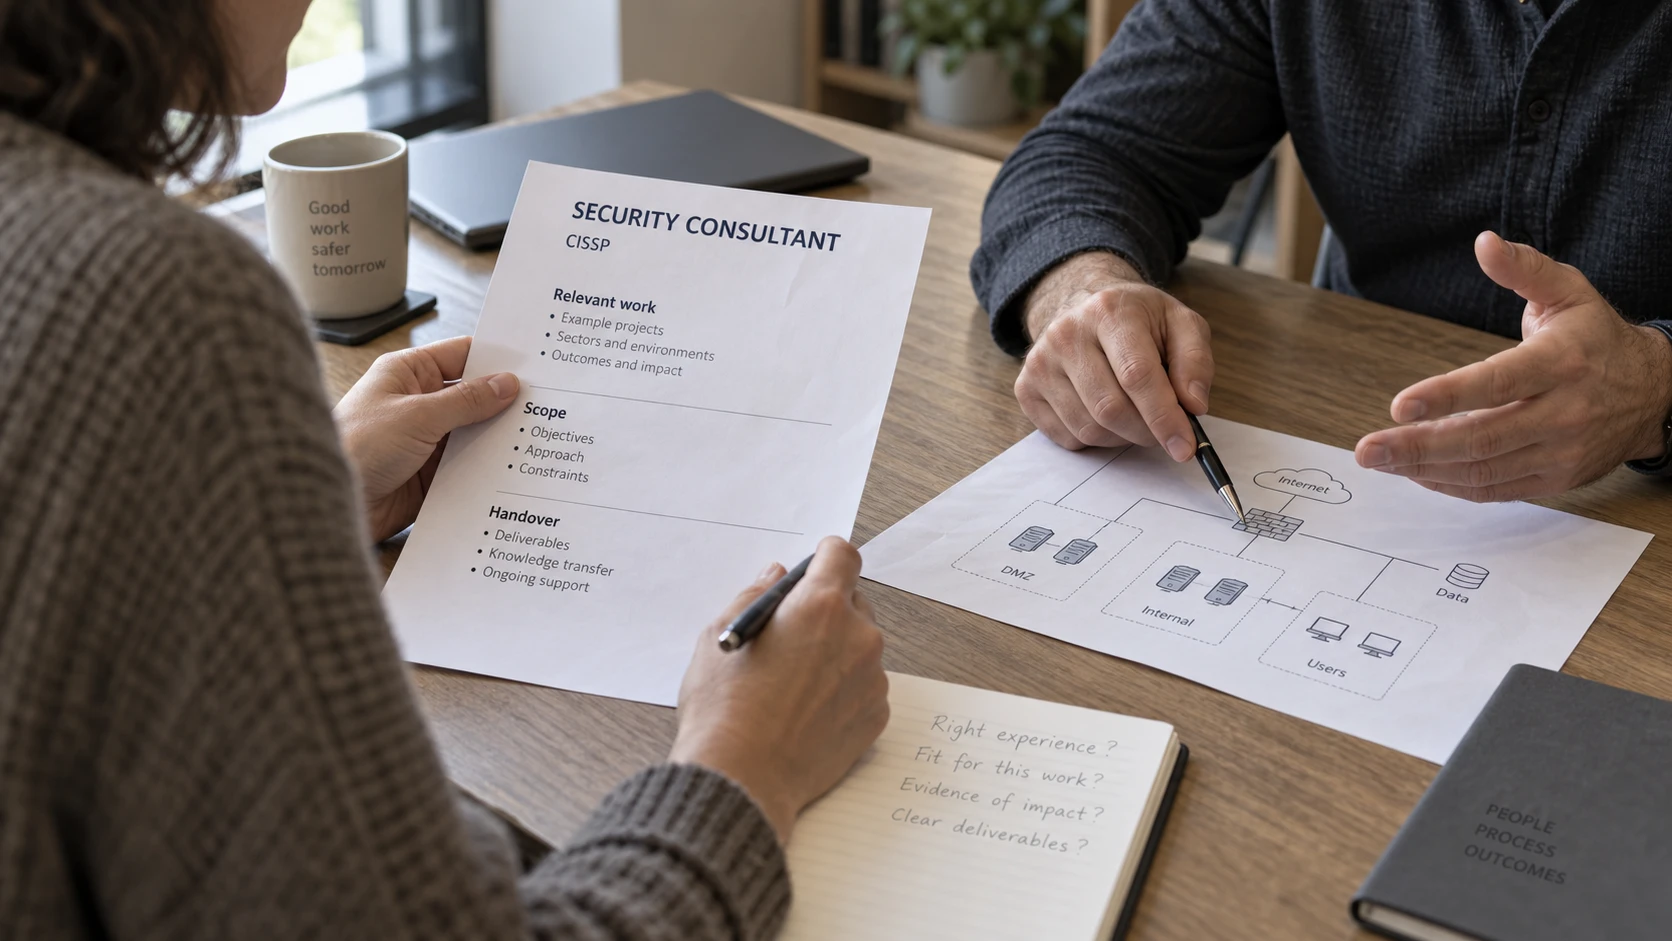
Forsidebildet er en AI-generert redaksjonell illustrasjon. Skjermer og dokumenter er illustrerte konsepter.
CISSP kan hjelpe dere med å vurdere bakgrunnen til en sikkerhetskonsulent. Sertifiseringen bør ikke avgjøre hele valget.
Den dekker bred sikkerhetskunnskap. Den fastslår ikke at innehaveren kan konfigurere akkurat deres plattform, lede en bestemt migrering eller levere vurderingen dere trenger.
Hva sertifiseringen dokumenterer
CISSP står for Certified Information Systems Security Professional og utstedes av ISC2. Eksamen dekker åtte fagområder, blant annet risiko, arkitektur, identitet, drift og programvaresikkerhet.
ISC2 krever normalt fem års erfaring innen minst to områder. Relevant utdanning eller en godkjent sertifisering kan gi fritak for inntil ett år. Den som består eksamen uten tilstrekkelig erfaring, kan bli Associate of ISC2. Det er ikke det samme som CISSP.
Kontroller gyldigheten gjennom utstederens verifisering. Et kursbevis eller en bestått eksamen er noe annet enn en gjeldende sertifisering.
Vurder oppgaven dere skal kjøpe
Beskriv oppdraget før dere sammenligner profiler. Rådgivning om risikoeierskap, innføring av identitetsløsninger og støtte ved hendelser krever ulik kompetanse.
Be kandidaten forklare en relevant beslutning: Hvordan avgrenses arbeidet? Hvilke forutsetninger må undersøkes? Hvilke tilganger trengs? Hva kan hindre gjennomføringen? Svaret bør være forståelig for dem som skal eie resultatet.
Be om passende dokumentasjon på relevant kompetanse, som plattformsertifiseringer, et eksempel på en leveranse uten fortrolig innhold eller en referanse som kan deles. En dyktig teknisk spesialist kan også passe godt uten CISSP.
Skriv forventningene inn i avtalen
Navngi personen som skal utføre arbeidet, leveransene, kontrollpunktene og krav til overlevering. Avklar hvilke endringer som trenger godkjenning, og hvilke tilganger som avsluttes etter oppdraget.
Ved ISO 27001-arbeid forklarer Lead Implementer-artikkelen en annen relevant sertifisering. Bruk kvalifikasjonene som støtte, og vurder tilbudet mot virksomhetens konkrete behov.